Descubrir
Utilice el inventario y los grupos de dispositivos para identificar los sistemas operativos, las versiones existentes, los puntos finales disponibles y los límites de los clientes.
Utilice los grupos de dispositivos DeskGate y los flujos de trabajo de administración remota para distribuir el software Windows aprobado sin tener que visitar cada oficina, domicilio, sucursal o ubicación del cliente.
El despliegue remoto de software consiste en la entrega e instalación controlada de una aplicación en uno o más ordenadores desde un entorno de administración central.
Reduce la necesidad de que un técnico se conecte de forma interactiva a cada dispositivo. Un flujo de trabajo de implementación suele incluir la identificación de los dispositivos elegibles, la preparación del instalador y los parámetros necesarios, la selección de un grupo objetivo controlado, la programación o el inicio de la ejecución, la revisión de los resultados y el seguimiento de las excepciones.
DeskGate conecta la implementación remota de software con el contexto de la empresa, el grupo, el dispositivo, el inventario, los comandos, los scripts y el soporte. Esto resulta útil para equipos de TI internos con múltiples oficinas y para proveedores de servicios que administran dispositivos de clientes. La entrega centralizada mejora la coherencia, pero debe complementarse con pruebas de paquetes, autorización, ventanas de mantenimiento, registro de eventos y planificación de recuperación.
Utilice el inventario y los grupos de dispositivos para identificar los sistemas operativos, las versiones existentes, los puntos finales disponibles y los límites de los clientes.
Prepare el instalador aprobado, los parámetros silenciosos, los requisitos previos, el método de validación y el procedimiento de reversión.
Implemente la solución en dispositivos representativos y verifique el comportamiento de la aplicación, la estabilidad del punto final, los registros y el flujo de trabajo empresarial.
Implementar en grupos manejables con ventanas de mantenimiento, propietarios designados y manejo de excepciones.
Documentar los dispositivos seleccionados, los resultados, los fallos, los reintentos, la demanda de soporte, el estado de la versión y la aceptación final.
Un instalador que funciona manualmente puede fallar con una cuenta de servicio, fuera de un escritorio interactivo o si falta algún requisito previo. Confirme la arquitectura, las versiones Windows compatibles, el espacio en disco, los servicios necesarios, el comportamiento de reinicio, las dependencias, las licencias, la confianza en los certificados, los requisitos de proxy y la interacción con el software de seguridad.
Utilice parámetros de instalación silenciosa compatibles con el proveedor y evite incluir credenciales reutilizables en paquetes o scripts. Determine cómo se verificará el éxito: versión instalada, estado del servicio, valor del registro, presencia del ejecutable, inventario de la aplicación u otra señal confiable. Defina cómo se limpiará una instalación parcial y cuándo deberá intervenir un técnico.
Los paquetes deben tener una propiedad y un control de versiones claros. Registre el origen, la suma de verificación (cuando corresponda), la aprobación, la fecha de creación, el destino compatible, los parámetros, el resultado de la prueba piloto y la fecha de retirada. Reemplace los paquetes obsoletos para que los técnicos no distribuyan accidentalmente una versión no compatible.
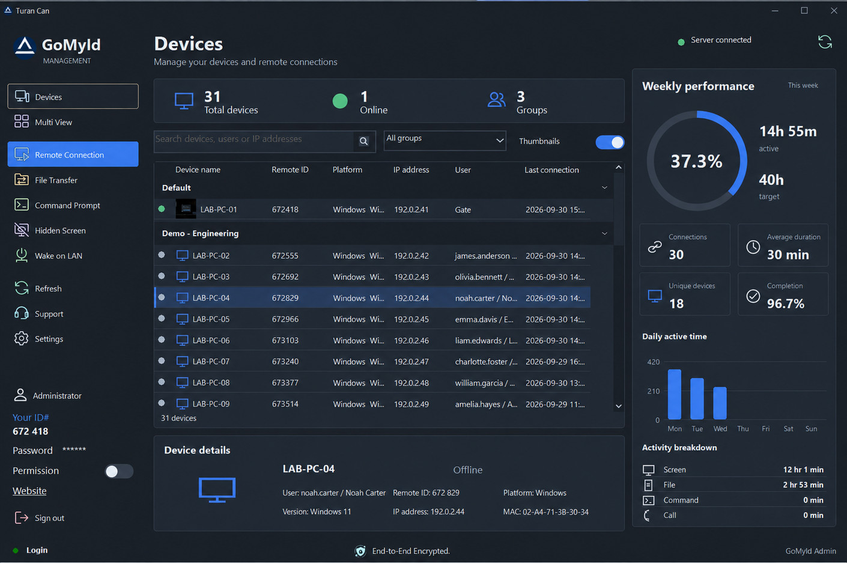
La agrupación de dispositivos permite una implementación escalable, pero un grupo amplio también puede magnificar un error. Seleccione los objetivos por empresa, departamento, cliente, sistema operativo, función del dispositivo, ubicación o fase de implementación. Excluya los sistemas críticos y los usuarios no disponibles cuando sus condiciones operativas requieran un plan independiente. Confirme que un paquete de MSP no puede traspasar los límites de los clientes.
Programe las instalaciones que puedan interrumpir el servicio durante una ventana de mantenimiento autorizada e informe sobre el comportamiento previsto. Avise a los usuarios si las aplicaciones se cerrarán, si se reiniciará el sistema o si se prevé una disminución temporal del rendimiento. Mantenga un contacto de escalamiento para problemas críticos para el negocio. Un despliegue por fases permite detener la expansión cuando las suposiciones iniciales no se cumplen.
Solo los administradores autorizados deben crear, aprobar, seleccionar y ejecutar paquetes de software. Separe la preparación de paquetes de la aprobación general de producción cuando el riesgo organizacional así lo requiera. Proteja el repositorio central de paquetes, las fuentes de instalación, los certificados de firma, la base de datos, las cuentas de administración y la comunicación con los dispositivos finales.
Revise los registros para detectar objetivos inesperados, fallos repetidos, parámetros modificados o instalaciones fuera de los periodos aprobados. La implementación remota puede mejorar la seguridad de los endpoints mediante la distribución de parches y herramientas aprobadas, pero la implementación no autorizada puede generar un riesgo igualmente grave. Considere los permisos de implementación como acceso privilegiado y retírelos de inmediato cuando cambien los roles.
Verifique el estado en línea, el estado del servicio, la ruta de red, la política del firewall y si el dispositivo pertenece a la empresa y al grupo previstos. Reintente la conexión según un cronograma controlado en lugar de realizar intentos repetidos ilimitados.
Detecta el entorno de ejecución, el marco de trabajo, el servicio, el espacio libre o la versión anterior necesarios antes de la instalación. Utiliza un script de pre-vuelo solo después de probarlo en sistemas representativos.
Valide la reputación del instalador, su firma, las exclusiones aprobadas y la política a través del proceso de seguridad de la organización. No desactive la protección de endpoints de forma generalizada para forzar la instalación.
Defina el comportamiento de reinicio, la notificación al usuario, las reglas de aplazamiento y la ruta de recuperación. Evite interrumpir el trabajo en curso sin una razón de seguridad urgente aprobada.
Tras la implementación, compare el inventario objetivo con la versión prevista y analice los fallos según su causa. Cierre el cambio únicamente tras la validación técnica y la aceptación por parte del negocio. Conserve la evidencia pertinente a los requisitos de gestión de cambios e informes para el cliente de la organización.
Muéstrenos sus grupos de puntos finales, aplicaciones, reglas de instalación, límites de clientes y expectativas de informes para una demostración personalizada DeskGate .
La finalización debe implicar más que recibir un código de salida de proceso exitoso. Confirme que aparece la versión de la aplicación esperada, que se inician los servicios necesarios, que los accesos directos y las integraciones funcionan correctamente, que los usuarios pueden realizar el flujo de trabajo aprobado y que los controles de seguridad permanecen activos. Compare el estado final con una condición de aceptación documentada.
Planifique la siguiente versión antes de finalizar el despliegue. Registre qué dispositivos se excluyeron, cuáles requieren corrección manual y qué paquete debe retirarse. La responsabilidad de la aplicación debe incluir la frecuencia de actualización, la respuesta ante vulnerabilidades, las licencias, el comportamiento de desinstalación y las fechas de fin de soporte.
En entornos de clientes, mantenga la aprobación y la generación de informes de paquetes dentro del ámbito corporativo. Proporcione un registro de servicio conciso que muestre el alcance, el cronograma, el resultado, las excepciones y el seguimiento, sin exponer información irrelevante sobre el dispositivo o el usuario. Esto convierte la implementación remota en una capacidad de gestión de cambios repetible, en lugar de un atajo administrativo no documentado.
Incluya a los propietarios de la aplicación y a los equipos empresariales afectados en la aceptación final para que la instalación técnica y la usabilidad práctica se verifiquen conjuntamente.