Teşhis
Etkileşimli destek oturumundan önce hizmet durumu, sürüm, disk, ağ, olay, işlem veya yapılandırma bilgilerini toplayın.
DeskGate yetkili BT ekiplerinin teşhis, yapılandırma, sorun giderme ve düzenli destek görevleri için yönetilen uç noktalarda komutlar ve betikler çalıştırmasına yardımcı olur.
Uzaktan komut yürütme, bir yöneticinin tam etkileşimli masaüstü oturumu açmadan, yönetilen bir uç noktada onaylanmış bir işletim sistemi komutunu çalıştırmasına olanak tanır.
Uzaktan komut dosyası yürütme, bu modeli test edilmiş talimatlar dizisine genişletir. Komut dosyaları tanılama verileri toplayabilir, yapılandırmayı doğrulayabilir, onaylanmış bir hizmeti yeniden başlatabilir, kontrollü geçici bir konumu temizleyebilir, ön koşul yükleyebilir, güvenlik durumunu kontrol edebilir veya tekrarlanabilir başka bir yönetim görevini gerçekleştirebilir. DeskGate , komutları ve komut dosyalarını Uzaktan Masaüstü ve uç nokta yönetimi için kullanılan aynı şirket, grup, cihaz ve destek bağlamına getirir.
Otomasyon, ancak öngörülebilir kaldığı sürece zaman kazandırır. Her komutun belgelenmiş bir amacı, hedefi, beklenen çıktısı, yetki gereksinimi, zaman aşımı, hata durumu ve kurtarma planı olmalıdır. Geniş kapsamlı yürütme, üretim uç noktalarında asla bir deney olarak kullanılmamalıdır.
Etkileşimli destek oturumundan önce hizmet durumu, sürüm, disk, ağ, olay, işlem veya yapılandırma bilgilerini toplayın.
Bilinen bir duruma test edilmiş bir düzeltme uygulayın ve uç noktanın beklenen duruma döndüğünü doğrulayın.
Onaylanmış bir ayarı ilgili şirket, müşteri, departman veya cihaz grubu genelinde standartlaştırın.
Onaylanmış zaman çizelgeleri ve kaynak sınırları dahilinde tekrarlanabilir kontrolleri ve bakım görevlerini otomatikleştirin.
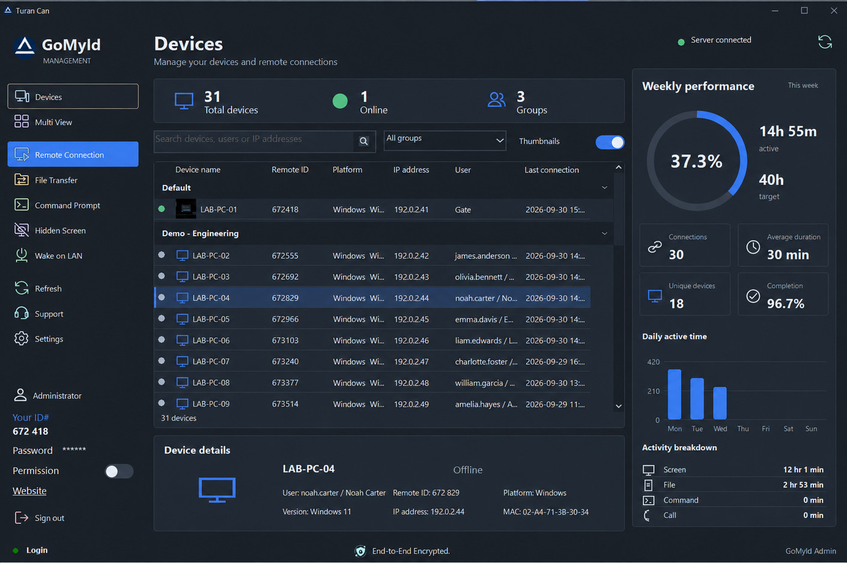
Yöneticinin gerekli kontrolü zaten bildiği durumlarda, bir komut dosyası Uzaktan Masaüstü'nden daha hızlı ve daha az müdahaleci olabilir. Birkaç belirleyici adımın tekrarlanması gerektiğinde bir betik uygundur. Koşul belirsiz olduğunda, kullanıcı bağlamı önemli olduğunda veya görsel doğrulama gerektiğinde etkileşimli erişim daha iyidir.
En uygun ve dar kapsamlı yöntemi seçmek, gereksiz erişimi ve teknisyen zamanını azaltır. Ayrıca, amaçlanan işlem yürütülmeden önce belgelenebildiği için denetlenebilirliği de artırır. Komutlar ve komut dosyaları, ilgisiz kullanıcı bilgilerini aramak veya müşteri, gizlilik veya güvenlik kısıtlamalarını atlatmak için kullanılmamalıdır.
Komut dosyalarını anlamlı bir ad, sahip, sürüm, amaç, desteklenen sistemler, parametreler, gerekli ayrıcalıklar, girdi doğrulama, beklenen çıktı, zaman aşımı ve geri alma talimatları içeren kontrollü bir depoda saklayın. Yüksek etkili komut dosyaları için akran değerlendirmesi kullanın. Gizli bilgileri açığa çıkarabilecek veya yanlış sistemde çalıştırılabilecek sabit kodlanmış parolalardan, belirteçlerden, müşteri tanımlayıcılarından ve ortama özgü yollardan kaçının.
Standart kullanıcılar, yöneticiler, farklı Windows sürümleri, çevrimdışı koşullar, düşük disk alanı, eksik ön koşullar ve tekrarlanan çalıştırma ile test edin. Bir komut dosyası, mümkün olduğunca tekrarlanabilir olmalıdır; yani tekrarlanan çalıştırma istenmeyen değişiklikler yaratmamalıdır. Gereksiz kişisel verileri toplamadan çıkış kodlarını ve yararlı çıktıları yakalayın.
Çalıştırmadan önce şirket, müşteri, grup, uç nokta rolü, çevrimiçi durum ve bakım penceresini doğrulayın. Bir pilot grupla başlayın. Bir görevin ağ, veritabanı, disk, CPU veya harici hizmetleri etkileyebileceği durumlarda eşzamanlılığı sınırlayın. Durdurma koşulları belirleyin ve hata kalıpları ortaya çıktığında geniş çaplı dağıtıma devam etmeyin.
Ayrıcalıklı yürütme, adlandırılmış yönetici hesapları ve en az ayrıcalık ilkesi kullanılarak yapılmalıdır. Operasyonel risk gerektirdiğinde komut dosyası yazımı, onayı ve toplu yürütme birbirinden ayrılmalıdır. Rol değişikliklerinden sonra haklar kaldırılmalı ve olağandışı hedefler, zamanlar, parametreler veya tekrarlanan hatalar açısından etkinlik incelenmelidir.
İş amacını belgeleyin, yetkilendirme alın, kodu inceleyin, hedef kapsamı doğrulayın, gerektiğinde yedekleme veya geri alma yolu oluşturun, aksaklığı bildirin ve temsili uç noktalarda test edin.
Bağlantı durumunu, yürütme süresini, çıktıyı, çıkış kodlarını, kaynak etkisini ve hata eşiklerini izleyin. Beklenmeyen davranışların yayılma riski olduğunda dağıtımı durdurun.
Hedeflenen uç nokta durumunu bağımsız bir sinyal kullanarak doğrulayın, istisnaları belgeleyin, nedenini anladıktan sonra tekrar deneyin ve geçici erişimi kapatın.
Uygun yürütme kanıtlarını saklayın, öğrenilen derslerden yola çıkarak komut dosyasını güncelleyin, güvenli olmayan sürümleri devre dışı bırakın ve tekrarlayan görevleri periyodik erişim ve otomasyon denetimlerine dahil edin.
MSP'ler için müşteri ayrımı çok önemlidir. Bir müşteri için onaylanan bir komut dosyası, yollar, uygulamalar, güvenlik politikası, çalışma saatleri ve sözleşmesel yetki farklılık gösterdiği için başka bir müşteri için uygun olmayabilir. Müşteriye özel gruplar ve onay kayıtları kullanın ve teknik yetkinin izin anlamına geldiğini asla varsaymayın.
DeskGate ile tekrarlayan komutlarınız, komut dosyalarınız, cihaz gruplarınız, teknisyen rolleriniz, onay iş akışınız ve raporlama ihtiyaçlarınız hakkında görüşün.
Sık kullanılan komut dosyaları, kişisel teknisyen klasörlerinden gözden geçirilmiş bir operasyonel kütüphaneye taşınmalıdır. Her öğeye açık bir ad, amaç, sahip, desteklenen Windows sürümleri, gerekli ayrıcalık, beklenen girdi, beklenen çıktı, zaman aşımı, geri alma kılavuzu ve son inceleme tarihi verin. Eski sürümleri arşivleyin, böylece yanlışlıkla seçilemezler.
Otomasyonu risk düzeyine göre sınıflandırın. Yalnızca okuma amaçlı envanter kontrolleri, hesapları, güvenlik ayarlarını, hizmetleri, kayıt defteri değerlerini, depolama alanını veya ağ yapılandırmasını değiştiren komut dosyalarına göre daha hafif bir onay sürecinden geçebilir. Yüksek etkili işlemler daha güçlü inceleme, daha dar hedefleme ve açık bakım aralıkları gerektirmelidir.
Çıktıyı otomatik olarak güvenilir kabul etmeyin. Sıfır çıkış kodu, tamamlanmamış bir değişikliğe eşlik edebilir ve metin çıktısı dile veya Windows sürümüne göre farklılık gösterebilir. Önemli sonuçları bağımsız bir durum kontrolüyle doğrulayın. Sonuçlar kullanıcı adları, yollar, aygıt tanımlayıcıları veya güvenlik ayrıntıları içeriyorsa, onaylanmış amaca göre erişimi ve saklamayı kısıtlayın.
Uygun kullanım örnekleri arasında desteklenen bir envanter değerinin toplanması, onaylanmış bir hizmetin yeniden başlatılması, bilinen bir uygulama önbelleğinin temizlenmesi, belgelenmiş bir yapılandırmanın uygulanması, disk kapasitesinin kontrol edilmesi veya bir dağıtım ön koşulunun doğrulanması yer alabilir. Her örnek yine de test ve yetkilendirme gerektirir. DeskGate yürütme kanalını ve yönetim bağlamını sağlar; kuruluş, kod, hedef, zamanlama, etki ve insan incelemesinden sorumlu olmaya devam eder.
Tekrarlanan işlerin periyodik olarak gözden geçirilmesini planlayın; böylece sahiplik, hedefleme, yetkilendirme, çıktı işleme ve iş gerekliliği güncel kalır.