Keşfetmek
İşletim sistemlerini, mevcut sürümleri, kullanılabilir uç noktaları ve müşteri sınırlarını belirlemek için envanter ve cihaz gruplarını kullanın.
DeskGate cihaz gruplarını ve uzaktan yönetim iş akışlarını kullanarak, her ofisi, evi, şubeyi veya müşteri lokasyonunu ziyaret etmenize gerek kalmadan onaylanmış Windows yazılımlarını dağıtabilirsiniz.
Uzaktan yazılım dağıtımı, bir uygulamanın merkezi bir yönetim ortamından bir veya daha fazla bilgisayara kontrollü bir şekilde teslim edilmesi ve kurulmasıdır.
Bu, teknisyenin her uç noktaya etkileşimli olarak bağlanma ihtiyacını azaltır. Tipik bir dağıtım iş akışı, uygun cihazların belirlenmesini, yükleyicinin ve gerekli parametrelerin hazırlanmasını, kontrollü bir hedef grubun seçilmesini, yürütmenin planlanmasını veya başlatılmasını, sonuçların incelenmesini ve istisnaların takibini içerir.
DeskGate uzaktan yazılım dağıtımını şirket, grup, uç nokta, envanter, komut, betik ve destek bağlamıyla ilişkilendirir. Bu, birçok ofisi olan dahili BT ekipleri ve müşteri cihazlarını yöneten servis sağlayıcılar için faydalıdır. Merkezi dağıtım tutarlılığı artırır, ancak paket testleri, yetkilendirme, bakım pencereleri, günlük kaydı ve kurtarma planlamasıyla desteklenmelidir.
İşletim sistemlerini, mevcut sürümleri, kullanılabilir uç noktaları ve müşteri sınırlarını belirlemek için envanter ve cihaz gruplarını kullanın.
Onaylı yükleyiciyi, sessiz parametreleri, ön koşulları, doğrulama yöntemini ve geri alma prosedürünü hazırlayın.
Uygulamayı temsili cihazlara dağıtın ve uygulama davranışını, uç nokta kararlılığını, günlükleri ve iş akışını doğrulayın.
Bakım aralıkları, belirlenmiş sorumlular ve istisna yönetimi ile yönetilebilir gruplar halinde devreye alın.
Hedeflenen cihazları, sonuçları, hataları, yeniden denemeleri, destek talebini, sürüm durumunu ve nihai kabulü belgeleyin.
Manuel olarak çalışan bir yükleyici, bir hizmet hesabı altında, etkileşimli bir masaüstü dışında veya bir ön koşul eksik olduğunda başarısız olabilir. Mimariyi, desteklenen Windows sürümlerini, disk alanını, gerekli hizmetleri, yeniden başlatma davranışını, bağımlılıkları, lisanslamayı, sertifika güvenini, proxy gereksinimlerini ve güvenlik yazılımı etkileşimini doğrulayın.
Satıcı tarafından desteklenen sessiz kurulum parametrelerini kullanın ve yeniden kullanılabilir kimlik bilgilerini paketlere veya komut dosyalarına yerleştirmekten kaçının. Başarının nasıl doğrulanacağını belirleyin: kurulu sürüm, hizmet durumu, kayıt defteri değeri, yürütülebilir dosyanın varlığı, uygulama envanteri veya başka güvenilir bir sinyal. Kısmi kurulumun nasıl temizleneceğini ve bir teknisyenin ne zaman müdahale etmesi gerektiğini tanımlayın.
Paketlerin sahipliği ve sürümlemesi net olmalıdır. Kaynak kodunu, uygun yerlerde sağlama toplamını, onayı, oluşturulma tarihini, desteklenen hedefi, parametreleri, pilot sonucu ve kullanım dışı kalma tarihini kaydedin. Teknik personelin yanlışlıkla desteklenmeyen bir sürümü dağıtmasını önlemek için eski paketleri değiştirin.
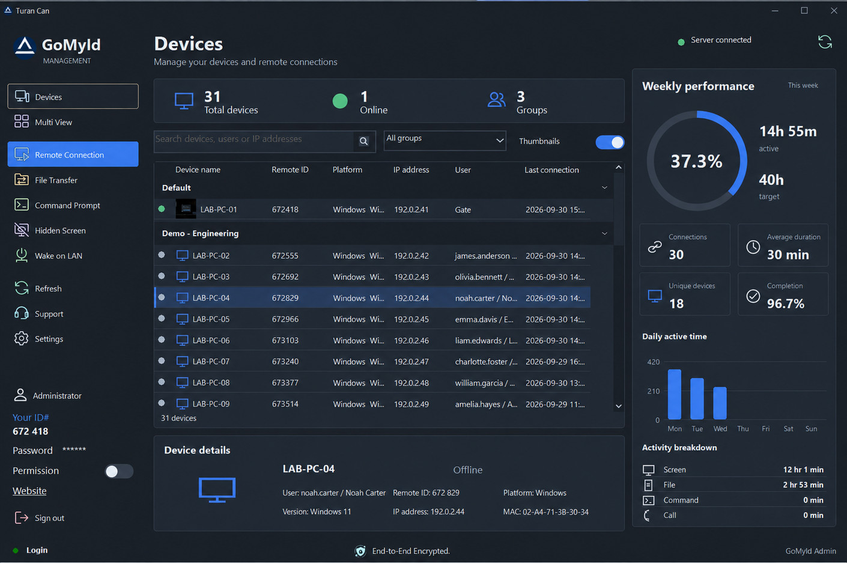
Cihaz gruplandırması, dağıtımı ölçeklenebilir hale getirir, ancak geniş bir grup aynı zamanda bir hatayı da büyütebilir. Hedefleri şirket, departman, müşteri, işletim sistemi, cihaz rolü, konum veya dağıtım dalgasına göre seçin. Operasyonel koşulları ayrı bir plan gerektiren kritik sistemleri ve erişilemeyen kullanıcıları hariç tutun. Bir MSP paketinin müşteri sınırlarını aşamayacağından emin olun.
Kesintiye neden olabilecek kurulumları onaylı bir bakım penceresi sırasında planlayın ve beklenen davranışı bildirin. Kullanıcılara uygulamaların kapanıp kapanmayacağını, yeniden başlatmanın gerçekleşebileceğini veya geçici bir performans etkisinin beklendiğini bildirin. İş açısından kritik sorunlar için bir üst düzey irtibat kişisi bulundurun. Aşamalı bir dağıtım, pilot varsayımların geçerli olmadığı durumlarda genişlemeyi durdurmak için zaman sağlar.
Yalnızca yetkili yöneticiler yazılım paketlerini oluşturmalı, onaylamalı, hedeflemeli ve çalıştırmalıdır. Kurumsal risk gerektirdiğinde, paket hazırlığını geniş çaplı üretim onayından ayırın. Merkezi paket deposunu, yükleyici kaynaklarını, imzalama sertifikalarını, veritabanını, yönetim hesaplarını ve uç nokta iletişimini koruyun.
Beklenmeyen hedefler, tekrarlanan hatalar, değiştirilmiş parametreler veya onaylanmış süreler dışında kurulumlar için günlükleri inceleyin. Uzaktan dağıtım, yamaları ve onaylanmış araçları dağıtarak uç nokta güvenliğini artırabilir, ancak yetkisiz dağıtım da aynı derecede ciddi bir risk oluşturabilir. Dağıtım haklarını ayrıcalıklı erişim olarak değerlendirin ve roller değiştiğinde bunları derhal kaldırın.
Çevrimiçi durumu, hizmet sağlığını, ağ yolunu, güvenlik duvarı politikasını ve cihazın amaçlanan şirket ve grup içinde olup olmadığını doğrulayın. Sınırsız tekrarlanan denemeler oluşturmak yerine, kontrollü bir programa göre yeniden deneyin.
Kurulumdan önce gerekli çalışma ortamını, çerçeveyi, hizmeti, boş alanı veya önceki sürümü tespit edin. Ön kontrol betiğini yalnızca temsili sistemlerde test ettikten sonra kullanın.
Kurulum programının itibarını, imzasını, onaylanmış istisnalarını ve politikasını kuruluşun güvenlik süreci aracılığıyla doğrulayın. Kurulumu zorlamak için uç nokta korumasını genel olarak devre dışı bırakmayın.
Yeniden başlatma davranışını, kullanıcı bildirimini, erteleme kurallarını ve kurtarma yolunu tanımlayın. Onaylanmış acil bir güvenlik nedeni olmadan aktif çalışmayı kesintiye uğratmaktan kaçının.
Dağıtım sonrasında, hedef envanteri beklenen sürümle karşılaştırın ve hataları nedenlerine göre inceleyin. Değişikliği yalnızca teknik doğrulama ve işletme kabulünden sonra kapatın. Kuruluşun değişiklik yönetimi ve müşteri raporlama gereksinimlerine uygun kanıtları saklayın.
Bize uç nokta gruplarınızı, uygulamalarınızı, kurulum kurallarınızı, müşteri sınırlarınızı ve raporlama beklentilerinizi gösterin, böylece DeskGate size özel bir tanıtımını gerçekleştirebilelim.
Tamamlama, başarılı bir işlem çıkış kodu almaktan daha fazlasını ifade etmelidir. Beklenen uygulama sürümünün göründüğünü, gerekli hizmetlerin başladığını, kısayolların ve entegrasyonların doğru çalıştığını, kullanıcıların onaylanmış iş akışını gerçekleştirebildiğini ve güvenlik kontrollerinin aktif kaldığını doğrulayın. Son durumu belgelenmiş bir kabul koşuluyla karşılaştırın.
Dağıtımı tamamlamadan önce bir sonraki sürüm için planlama yapın. Hangi cihazların hariç tutulduğunu, hangilerinin manuel düzeltme gerektirdiğini ve hangi paketin kullanımdan kaldırılması gerektiğini kaydedin. Uygulama sahipliği, güncelleme sıklığını, güvenlik açığına yanıtı, lisanslamayı, kaldırma davranışını ve destek sonlandırma tarihlerini içermelidir.
Müşteri ortamları için, paket onayını ve raporlamayı doğru şirket sınırları içinde tutun. İlgisiz cihaz veya kullanıcı bilgilerini ifşa etmeden, kapsamı, programı, sonucu, istisnaları ve takibi gösteren özlü bir hizmet kaydı sağlayın. Bu, uzaktan dağıtımı, belgelenmemiş bir yönetim kısayolu yerine tekrarlanabilir bir değişiklik yönetimi yeteneği haline getirir.
Uygulama sahiplerini ve ilgili iş ekiplerini nihai kabul sürecine dahil edin, böylece teknik kurulum ve pratik kullanılabilirlik birlikte doğrulanmış olur.