DeskGate Yardım Merkezi
DeskGate Bilgisayar İzleme Yazılımı
DeskGate bilgisayar izleme yazılımı rehberi: Kendi altyapınızda sunucu, veritabanı, yedekleme, kapasite ve sürüm bakımı.
Bilgisayar izleme yazılımı kendi altyapınızda çalıştırıldığında, kullanım raporlarının yanında hizmetin nasıl işletileceği de önem kazanır. Sunucu erişimi, veritabanı, kayıt dosyaları, yedekleme ve bakım birbirinden bağımsız düşünülmemelidir. Bir arayüzün açılması, bütün verilerin doğru toplandığını veya arıza durumunda geri getirilebileceğini tek başına göstermez. Sistemin günlük işleyişini üstlenecek kişilerin, hangi bileşenin hangi görevi yaptığını ve hangi kontrollerle doğrulanacağını bilmesi gerekir. Bu hazırlık, kurulum tamamlandıktan sonra ortaya çıkan belirsizlikleri azaltır.
DeskGate'in kendi altyapınızda kullanımını değerlendirirken kuruma verilen paket, güncel kurulum yönergeleri ve gerçek cihazlarla yapılan pilot birlikte ele alınmalıdır. Bu rehber, tek bir bilgisayarın kurulumundan farklı olarak merkezi işletim düzenine odaklanır. Kaynak planı, veri yaşam döngüsü, erişim, bakım ve geri yükleme gibi konuların nasıl organize edilebileceğini anlatır. Bütün kurumlara uygun sabit bir kapasite veya değişmez teknik gereksinim varsayılmaz. Gerçek ihtiyaç, kullanılan kayıt türlerine ve çalışma düzenine göre doğrulanmalıdır. Amaç, uygulamanın yalnızca kurulmasını değil, sürdürülebilir biçimde işletilmesini sağlayan bir yaklaşım geliştirmektir.
Kendi altyapınızda çalışma modelinin kapsamını anlayın
Kendi altyapınızda barındırma, merkezi bileşenlerin kurumun yönettiği ortamda çalışmasıyla ilgili sorumlulukları beraberinde getirir. Sunucu ve veritabanının erişilebilir olması, gerekli dosyaların korunması ve bakımın planlanması bu kapsamda değerlendirilir. Ancak kurum içi kurulum ifadesi bütün ağ, erişim veya yedekleme ayarlarının kendiliğinden tamamlandığı anlamına gelmez. Kurulum paketinin yaptığı işlemlerle kurumun hazırlaması gereken koşulları ayırın. Bu ayrım, hizmetin sahipliğini ve sorun anında kimin devreye gireceğini netleştirir.
Dağıtım modelini doğru belirlemek ilk adımdır. Bir bulut istemcisi için verilen yönergeyi şirket içi sunucu kurulumuyla karıştırmayın. Kurumunuza sağlanan paketin güncel açıklamasını izleyin. Aynı ürün ailesindeki farklı bileşenler farklı işlevler üstlenebilir. Teknik hazırlık toplantısında hangi bileşenin nerede çalışacağını, hangi kullanıcıların erişeceğini ve hangi veri türlerinin kullanılacağını açıkça yazın. Bu görünüm, kurulum süresince yapılan seçimlerin nedenini korur. İleride yeni bir ekip veya kayıt işlevi eklendiğinde mevcut işletim planının nasıl değişeceği daha kolay anlaşılır.
Sunucu, istemci ve yönetim erişimini ayrı ele alın
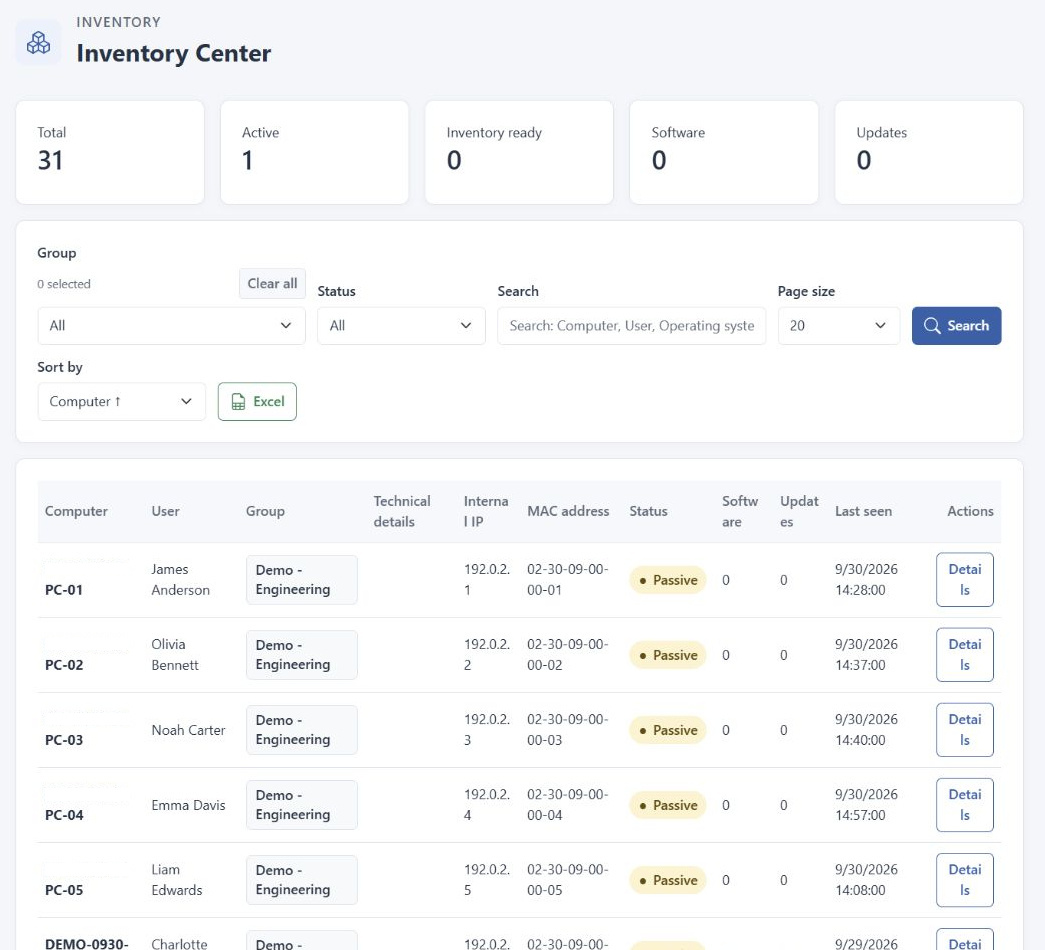
Merkezi sunucu, kullanıcı bilgisayarındaki istemci ve yönetim arayüzüne erişen kişi aynı rolü taşımaz. İstemcinin kurulması merkezi hizmetin bütün kontrollerini tamamlamaz. Yönetim sayfasının açılması da her bilgisayarın doğru veri gönderdiğini kanıtlamaz. Kabul planında bu üç görünümü ayırın. Sunucu tarafında gerekli hizmet ve veritabanı kontrolleri, istemci tarafında doğru kurum bağlantısı, yönetim tarafında ise uygun kullanıcı kapsamı doğrulanmalıdır. Bir aşamanın başarısı diğerlerinin yerine geçmemelidir.
Sorun bildirimi geldiğinde hangi rolün etkilendiğini belirleyin. Bütün kullanıcılar yönetim ekranına ulaşamıyor olabilir veya yalnızca belirli bilgisayardan veri gelmiyor olabilir. Bu iki durum farklı inceleme gerektirir. Teknik ekip aynı anda bütün bileşenleri değiştirmek yerine sorunu daraltmalıdır. Her kontrol için beklenen sonuç tanımlanırsa yapılan işlemin etkisi anlaşılır. Böyle bir ayrım, kurulum sırasında olduğu kadar günlük işletimde de yararlıdır. Hizmetin genel olarak çalışıyor görünmesi, belirli kullanıcı grubunun ihtiyaç duyduğu akışın sağlıklı olduğu anlamına gelmeyebilir.
Altyapı sorumlularını iş başlamadan belirleyin
Sunucu, veritabanı, ağ, erişim ve uygulama desteği farklı kişiler tarafından yönetiliyor olabilir. Her bir sorumluluğun kimde olduğunu belirlemek, ilk kurulumdan önce yapılmalıdır. Bir bağlantı sorunu çıktığında hangi ekibin hangi kontrolü yapacağı bilinmezse aynı işlem farklı kişilerce tekrarlanabilir. Yedekleme veya kapasite takibi gibi günlük işler de belirsizlik içinde unutulabilir. Görev dağılımını ürün özelliklerinden ayrı bir işletim gereksinimi olarak ele alın.
Sorumluluk yalnızca işlemi yapacak kişiyi değil, sonucu kabul edecek kişiyi de kapsar. Veritabanı yedeğini hazırlayan kişi teknik kontrolü tamamlayabilir; uygulama sorumlusu ise geri yükleme sonrasında doğru kayıtların erişilebilir olduğunu doğrular. Ağ düzenlemesi tamamlandığında istemci bağlantısını kullanacak ekip kontrol etmelidir. Bu karşılıklı doğrulama, bir bileşenin kendi açısından başarılı fakat bütün iş akışı açısından eksik kalmasını önler. Görevli değiştiğinde de aynı yöntem kullanılabilmelidir. İşletim bilgisi yalnızca kurulumu yapan kişinin hafızasında kalmamalıdır.
Gereksinimleri güncel paket üzerinden doğrulayın
İşletim sistemi, bileşen sürümü ve gerekli kaynaklar seçilen kurulum paketiyle uyumlu olmalıdır. Eski bir kurulum notundaki değerleri yeni sürüm için değişmez kabul etmeyin. Kurumunuza verilen güncel yönergeleri inceleyin ve desteklenmeyen koşulları dağıtımdan önce açıklığa kavuşturun. Burada amaç gereksiz donanım almak değil, kullanılan ortamın gerçekten uygun olduğunu bilmektir. Uygulamanın web projesinde görülen teknik ayrıntıları bütün ürün bileşenlerinin gereksinimi olarak genelleştirmeyin.
Gereksinim kontrolünde yalnızca başlangıç cihaz sayısına bakmayın. Kullanılacak kayıt türü, rapor yoğunluğu ve beklenen büyüme de önemlidir. Bir pilot için yeterli görünen ortam, daha geniş kayıt kapsamı için aynı sonucu vermeyebilir. Gereksinimleri yazarken doğrulanmış bilgiyi tahminden ayırın. Belirsiz kapasite konusu varsa bunu gerçek kullanım üzerinden ölçülecek bir madde olarak bırakın. Böylece kurulum kararının dayanağı anlaşılır olur. Teknik seçimler açık olduğunda sonraki bakım ve yükseltme çalışmalarında hangi koşulların korunması gerektiği de bilinir.
Ağ erişimini kurumun gerçek bağlantı yollarıyla sınayın
Merkezi hizmetin bulunduğu bilgisayarda yapılan yerel kontrol, farklı ağdaki istemcinin erişimini tek başına göstermez. Kurum içi ağ, farklı ofis ve uzaktan çalışan cihazlar değişik bağlantı yolları kullanabilir. Her önemli kullanım biçimi için gerekli erişimi doğrulayın. Hedef adres ve ad çözümleme, ilgili ağ sorumlusuyla birlikte değerlendirilmelidir. Kurulum paketinin belirttiği koşulları esas alın; başka bir ortamdan alınmış adres veya port bilgisini otomatik olarak doğru kabul etmeyin.
Web erişiminin açılması, kendiliğinden dış erişim, alan adı veya güvenli bağlantı düzeni oluşturmaz. Bunlar kurumun altyapı planı içinde ayrıca ele alınmalıdır. Sorun giderirken gerekli yolu incelemek yerine korumaları topluca kapatmak uygun bir yöntem değildir. Hangi aşamada erişimin kesildiğini belirleyin ve değişikliği o kapsamda uygulayın. Sonrasında gerçek istemci koşuluyla tekrar kontrol edin. Bağlantı bilgileri ve özel ayarlar destek mesajlarında gereksiz biçimde paylaşılmamalıdır. Tanı için önce cihaz, işlem ve gözlenen hata gibi dar bilgiler hazırlanmalıdır.
Veritabanı erişimiyle veri doğruluğunu ayırın
Veritabanına bağlanılabilmesi, uygulamanın doğru kapsamda veri kullandığını tek başına kanıtlamaz. Yanlış ortam veya yanlış bağlantı seçimi, beklenmeyen boş raporlar ya da farklı kayıtlar oluşturabilir. Kurulumda kullanılan veritabanı hedefini teknik sorumluyla doğrulayın. Mevcut veri bulunan bir ortamda yeni kurulumla yükseltme adımlarını birbirine karıştırmayın. Var olan kayıtların korunması için kurumun belirlediği hazırlık ve yedekleme düzenini uygulayın. Tanı amacıyla veri yapısını rastgele değiştirmeyin.
Erişim doğrulandıktan sonra uygulama üzerinden bilinen bir kaydı inceleyin. Doğru kullanıcı, grup ve dönemin görüldüğünü kontrol edin. Bir raporun açılması, veritabanındaki bütün içeriğin beklenen durumda olduğunu göstermez. İlk cihazdan gelen veriyle merkezi kayıt ilişkisinin doğrulanması gerekir. Sorun bulunursa bağlantı hedefi, uygulama kapsamı ve rapor seçimini sırayla değerlendirin. Teknik düzeltmeden sonra aynı kaydı yeniden kontrol edin. Böylece veritabanı testi, sadece bağlantı başarılı mesajına dayanan bir kontrol olmaktan çıkar ve gerçek uygulama kullanımına bağlanır.
Kayıt dosyalarının yerini ve ilişkisini öğrenin
Kullanılan işlevlere bağlı olarak uygulamanın verileri yalnızca veritabanı satırlarından oluşmayabilir. Ekran kayıtları gibi dosya tabanlı içerikler varsa bunların konumu ve erişim koşulları ayrıca bilinmelidir. Veritabanında kayıt satırı bulunması, ilgili dosyanın her zaman açılabildiği anlamına gelmez. Depolama konumu değiştiğinde veya erişim sınırları düzenlendiğinde uygulama üzerinden oynatma ve görüntüleme sonucu kontrol edilmelidir. Dosyayı görmek ile uygulamanın doğru şekilde kullanabilmesi farklı kontrollerdir.
Teknik sorumlular hangi verilerin birlikte korunması gerektiğini belirlemelidir. Veritabanı yedeğinin bütün görsel kayıt dosyalarını içerdiğini varsaymayın. Aynı şekilde dosyaları saklamak, ilişkili bilgilerin de geri getirilebildiğini göstermez. Kurulu yapının gerçek veri konumlarını ve işletim yönergelerini esas alın. Depolama alanı daraldığında rastgele dosya silmek, listede görünen fakat açılamayan kayıtlar bırakabilir. Veri yaşam döngüsünü önceden planlamak, böyle acele müdahalelerin yerine kontrollü işlemler yapılmasını sağlar ve destek incelemelerini kolaylaştırır.
Yedekleme hedefini geri dönüş ihtiyacından çıkarın
Yedekleme planı hazırlanırken hangi hizmetin hangi durumda geri getirileceği belirlenmelidir. Yalnızca düzenli dosya oluşturulması yeterli başarı ölçütü değildir. Uygulamanın ihtiyaç duyduğu veritabanı, kayıt dosyaları ve gerekli yapılandırmaların kapsamı değerlendirilmelidir. Kurumun işletim planı hangi veriyi ne sıklıkla koruyacağını belirler. Bu karar, kullanılan kayıt türleri ve kabul edilebilir çalışma kesintisiyle ilişkilidir. Bütün kurumlara uygun tek bir yedek sıklığı varsaymak doğru olmaz.
Yedeğin sorumlusu, kontrol biçimi ve sorun bildirim yolu açık olsun. Bir işlemin tamamlandı bildirimi, alınan yedeğin kullanılabilir olduğunu tek başına kanıtlamaz. Başarısız veya eksik yedekleri kimin fark edeceği önceden belirlenmelidir. Ayrıca yedeklerin erişim kapsamı ve saklandığı ortamın korunması değerlendirilmelidir. Özel bağlantı bilgileri içeren dosyaları herkese açık klasörlerde tutmayın. Yedekleme, uygulamadan bağımsız bir dosya işi gibi değil, hizmetin yeniden çalıştırılmasını sağlayacak bütün bir süreç olarak ele alınmalıdır.
Geri yüklemeyi ayrı bir kabul kontrolü sayın
Bir yedeğin gerçekten işe yaradığı, uygun ve kontrollü bir geri yükleme doğrulamasıyla anlaşılır. Kurumun teknik işletim planı içinde bu kontrolün nasıl yapılacağı belirlenmelidir. Kullanıcıların çalıştığı ortam üzerinde plansız deneme yapmak yerine uygun doğrulama kapsamı hazırlanır. Geri getirilen verinin uygulama tarafından okunabildiği, bilinen kayıtların bulunduğu ve kullanılan dosyaların erişilebilir olduğu kontrol edilmelidir. Sadece dosyanın varlığı veya veritabanının açılması bütün hizmetin hazır olduğunu göstermez.
Kontrol sırasında hangi tarihe ait verinin geri getirildiğini açıkça belirtin. Daha yeni kayıtların bulunmaması, yedeğin kapsamıyla ilişkili olabilir. Uygulamanın sürümü ve gerekli yapılandırmalar da değerlendirilmelidir. Farklı sürümler arasında uyumluluk kendiliğinden varsayılmamalıdır. Sonuç notunda tamamlanan ve açık kalan adımlar ayrı yer alsın. Bu çalışma, gerçek arıza anında hangi işlemlerin gerektiğinin bilinmesini sağlar. Geri dönüş yalnızca eski bir dosyayı kopyalamak olarak görülmediğinde hizmetin yeniden kullanılabilir hale gelmesi daha öngörülebilir olur.
Saklama planını yedekleme planından ayırın
Verinin ne kadar süre tutulacağı ile arıza durumunda nasıl geri getirileceği farklı sorulardır. Saklama planı günlük işletimde hangi kayıtların mevcut olacağını belirler; yedekleme ise belirli koşullarda korunmuş verinin kullanılabilmesini destekler. Birinin varlığı diğerini otomatik olarak tamamlamaz. Kullanılan ekran kayıtları, rapor verileri ve diğer içeriklerin hangi süreçle yönetileceği açıklanmalıdır. Kurumun uygulanabilir yükümlülükleri ve iç politikaları ayrıca değerlendirilir; yazılım kurulumu tek başına bütün uygunluk koşullarını sağlamaz.
Saklama ayarları değiştiğinde bunun geçmiş incelemelere etkisini ilgili kişilere bildirin. Bir yöneticinin aradığı dönem artık mevcut olmayabilir. Boş görünümün nedeni anlaşılmadan kullanıcı davranışı hakkında yorum yapılmamalıdır. Veri temizliği işlemleri, dosya ve kayıt ilişkileri dikkate alınarak yürütülmelidir. Disk alanı azaldığında plansız silme yapmak yerine belirlenmiş süreci uygulayın. Saklama düzeni açık olduğunda hem kapasite ihtiyacı daha gerçekçi hesaplanır hem de hangi dönemin hangi kaynakla incelenebileceği önceden bilinir.
Kapasiteyi pilot kullanımla ölçün
Bilgisayar sayısı kapasite planının önemli bir parçasıdır, fakat tek başına yeterli değildir. Kullanılan kayıt türleri, ekran kaydı kapsamı, saklama süresi ve rapor sorgularının yoğunluğu kaynak ihtiyacını etkiler. Bu nedenle bütün ortamlara uygun değişmez bir disk veya işlemci değeri önermek yerine gerçek kullanım gözlemlenmelidir. Pilot, farklı cihaz ve kullanım biçimlerini temsil ediyorsa bu konuda daha anlamlı bilgi sağlar. Sadece kurulum anındaki kaynak görünümüne bakmak uzun vadeli ihtiyacı açıklamaz.
Kayıtların oluştuğu ve raporların kullanıldığı dönemi inceleyin. Ekran kaydı etkinse depolama büyümesini, yoğun raporlama varsa sorgu kapsamını değerlendirin. Kapasite sorununu yalnızca donanım ekleyerek çözmeye çalışmadan önce gereksiz geniş kayıt veya sorgu seçimi bulunup bulunmadığını kontrol edin. Planlanan büyüme ve işletim sorumlusu belli olsun. Doluluk veya hizmet sorunu oluştuğunda kimin hangi bilgiyi inceleyeceği önceden belirlenirse, acele veri silme veya kapsamı belirsiz ayar değişiklikleri yerine kontrollü kararlar alınabilir.
Rapor yoğunluğunu veri kapsamıyla birlikte değerlendirin
Geniş kullanıcı grubu ve uzun tarih aralığıyla hazırlanan rapor, dar bir sorgudan farklı kaynak kullanabilir. Her yönetim sorusu için bütün geçmişi sorgulamak gerekli değildir. Önce cevap aranan soruyu belirleyin ve uygun dönem seçin. Sayfalama, özet ve ayrıntılı çıktı seçeneklerinin neyi etkilediğini anlayın. Bir görünümün yavaş olması durumunda bütün sistemi arızalı saymadan önce sorgunun kapsamını inceleyin. Ancak performans sorununu otomatik olarak kullanıcıya bağlamadan teknik koşulları da değerlendirin.
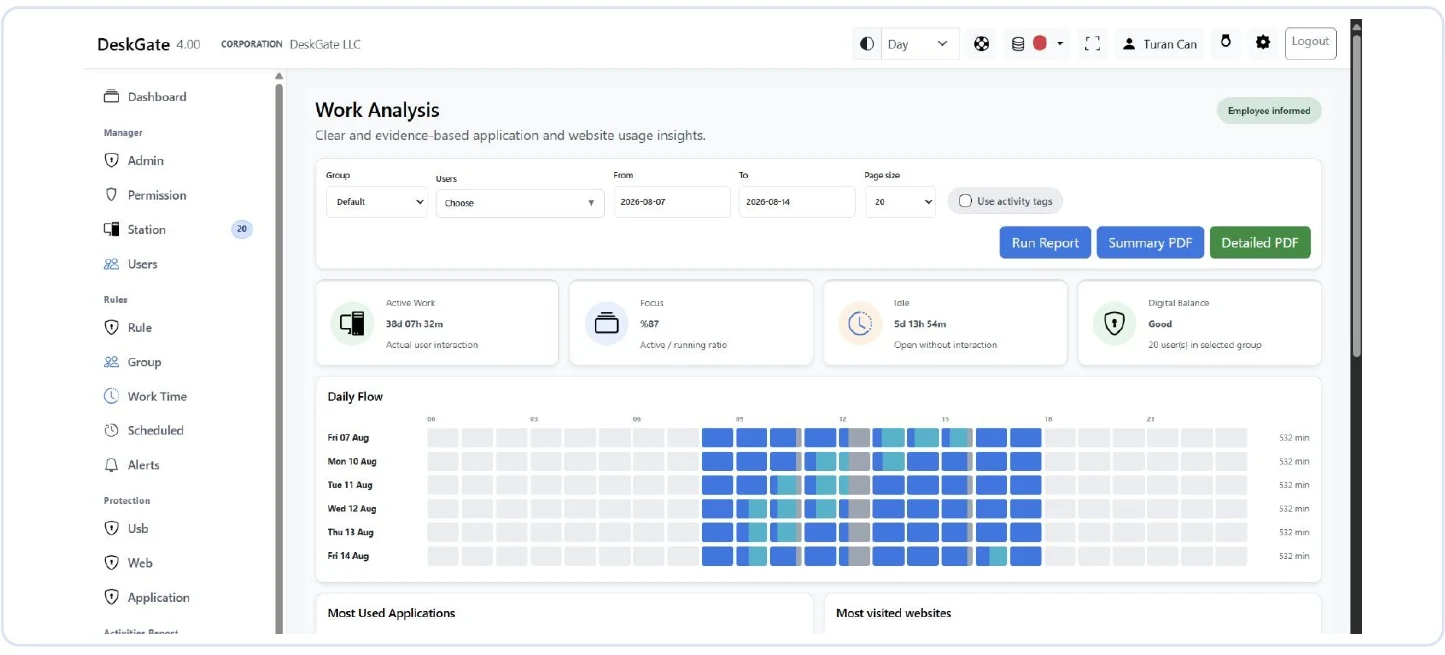
Bir rapor beklenenden farklı sonuç veriyorsa ölçüm tanımına dönün. İş Analizi uygulama ve web kullanımını, Günlük Aktivite ise tam gün üzerinden aktif ve pasif dakikaları gösterir. Aktivite raporunda PC açılış/kapanış bilgisi bulunmaz. Bu farklılıklar, toplamların her durumda aynı olmayacağını açıklar. Teknik işletim ekibi ile rapor kullanıcılarının bu tanımları paylaşması önemlidir. Yanlış ölçü beklentisi bazen olmayan bir veri sorunu gibi bildirilebilir. Doğru tanım ve dar bir kayıtla yapılan kontrol, gereksiz büyük sorguların ve tekrar incelemelerin önüne geçer.
Yetkilendirmeyi günlük görevler üzerinden doğrulayın
Kurulum yapan hesabın geniş erişime sahip olması, bütün günlük kullanıcıların aynı kapsamı görmesi gerektiği anlamına gelmez. Ekip yöneticisi belirli grubun raporunu, teknik destek ise belirli cihaz olayını inceleyebilir. Erişim düzenini bu görevlerden çıkarın. Kurulu sürümdeki seçenekleri sınırlı hesaplarla kontrol edin. Menü görünürlüğü yeterli değildir; raporun ve çıktının gerçekten beklenen kullanıcı kapsamını içerdiği doğrulanmalıdır. Erişim eksikliği ile veri kaybı birbirinden ayrılmalıdır.
Hesap ve görev değişiklikleri sonrası erişimleri kimin güncelleyeceği belli olsun. Eski yöneticinin raporları almaya devam etmesi veya yeni sorumlunun gerekli grubu görememesi işletim sorunudur. Gerekli işi tanımlamadan genel yetki genişletmek yerine doğru kapsamı belirleyin. Özel yapılandırma ve bağlantı bilgileri de yalnızca ilgili teknik sorumluların kullanımında olmalıdır. Bu düzen, sistem büyüdükçe erişimlerin kontrolsüz biçimde genişlemesini önler. Yetkilendirme, kurulumda bir kez seçilen ve sonra unutulan ayar olarak görülmemelidir.
Sürüm değişikliğini kontrollü bir çalışma olarak planlayın
Yükseltme yapılacaksa mevcut veri, ayarlar ve bileşen uyumluluğu önceden değerlendirilmelidir. Yeni kurulum adımlarının mevcut sistemi koruyacağını kendiliğinden varsaymayın. Kuruma verilen yükseltme yönergelerini kullanın. İlk uygulama için küçük ve temsil niteliğinde kapsam seçmek yararlı olabilir. Değişiklik öncesinde hangi kontrollerin başarılı olduğu bilinirse sonradan karşılaştırma yapmak kolaylaşır. Kullanılacak paket ve sürüm bilgisi teknik kayıt içinde açıkça yer almalıdır.
İşlem sonrasında merkezi erişimi, ilk cihaz bağlantısını ve bilinen raporu yeniden doğrulayın. Kullanılıyorsa ekran kaydının açılması da kontrol edilmelidir. Bir arayüzün yeni sürümle açılması bütün akışların sağlıklı olduğunu göstermez. Sorun yaşanırsa hangi aşamada durulacağı ve hangi bilgilerle destek isteneceği belli olsun. Geri dönüş planı yalnızca eski kurulum dosyasını saklamak değildir; veri ve yapılandırma uyumluluğu da önemlidir. Kontrollü sürüm değişikliği, günlük hizmetin sürekliliğini düşünerek hazırlanmış kabul adımlarıyla tamamlanır.
Arıza bilgisini bileşene göre hazırlayın
Bir işletim sorunu bildirilirken önce etkilenen akışı tanımlayın. Yönetim sayfasına erişilemiyor mu, cihazlar eski mi görünüyor, belirli rapor boş mu veya kayıt dosyası mı açılamıyor? Bu gözlemler farklı bileşenleri işaret edebilir. Hepsini “sistem çalışmıyor” cümlesinde toplamak tanıyı zorlaştırır. Sorunun başlangıç zamanı, etkilenen kapsam ve son yapılan değişiklikler yararlı bilgilerdir. Nedeni kesinleşmeden tahmini açıklamayı gerçek sonuç gibi sunmayın.
Destek için gerekli bilgiyi dar tutun. Parolalar, özel bağlantı ayarları ve gereksiz çalışan kayıtları paylaşılmamalıdır. Belirli bir hata ve küçük bir yeniden üretme örneği çoğu ilk inceleme için daha kullanışlıdır. Yapılan işlemlerden sonra aynı kontrolü tekrar edin. Sorunun yalnızca mesaj düzeyinde değil, amaçlanan iş akışında giderildiğini doğrulayın. Etkili değişikliği ve kalan sınırlamaları kaydedin. Böylece daha sonra benzer durum yaşandığında önceki çalışma somut bir başlangıç sağlar ve sorun giderme aynı belirsizliklerle yeniden başlamaz.
Hizmet kontrolünü tek bir göstergeye bağlamayın
Günlük işletimde tek bir sayfanın açılması rahatlatıcı olabilir; ancak hizmetin bütün ihtiyaçları karşıladığını göstermez. Merkezi arayüz erişimi, belirli cihazın güncelliği ve bilinen rapor kaydının görünmesi farklı kontrollerdir. Kurumun kullanmadığı işlevleri sırf liste uzun olsun diye kontrol planına eklemek gerekmez. Buna karşılık günlük iş için kritik olan akışlar açıkça tanımlanmalıdır. Kontrolün neyi doğruladığı bilindiğinde sonuç daha doğru yorumlanır ve gereksiz güven hissi oluşmaz.
Temsil niteliğindeki birkaç cihazla yapılan kontrol, veri akışındaki beklenmeyen değişiklikleri fark etmeye yardımcı olabilir. Kullanılan tarih ve kullanıcı kapsamını sabit tutmak karşılaştırmayı kolaylaştırır. Bir farklılık görüldüğünde önce ortamda planlı değişiklik bulunup bulunmadığını araştırın. Bakım, cihaz devri veya grup düzenlemesi görünümü etkileyebilir. Durum açıklanamıyorsa ilgili bileşene yönelik inceleme açın. Böylece günlük kontrol, yalnızca kutu işaretleme işlemi olmaktan çıkar ve hizmetin gerçek kullanım koşullarını izleyen bir işletim alışkanlığına dönüşür.
Kapasite değişikliğinden sonra veriyi yeniden doğrulayın
Depolama alanının genişletilmesi, yeni sunucu kaynağı ayrılması veya ilgili erişim düzeninin değiştirilmesi sonrasında uygulama akışının aynı kaldığı kontrol edilmelidir. Teknik işlem kendi açısından tamamlanmış olabilir; fakat kayıt dosyası yolu veya gerekli izin ilişkisi etkilenmiş olabilir. Değişiklikten önce bilinen bir kayıt seçin, sonrasında aynı kaydın erişilebilir olduğunu doğrulayın. Yeni oluşan verinin de beklenen yerde ve kapsamda kullanılabildiğine bakın. Eski kayıtların açılması, yeni veri akışının sağlıklı olduğunu tek başına göstermez.
Değişiklik planında kontrol sorumlusunu ve başarısız sonuç halinde izlenecek yolu belirtin. Bir sorun bulunursa nedeni anlaşılmadan ek değişikliklerle durumu daha karmaşık hale getirmeyin. Önce yapılan işlemin hangi bileşenleri etkilediğini belirleyin. Sonuç doğrulandıktan sonra işletim notlarını güncelleyin; eski dosya yolu veya kapasite bilgisi daha sonra yanlış yönlendirmeye neden olabilir. Böyle bir disiplin, altyapı bakımının uygulama kullanıcılarına nasıl yansıdığını görünür tutar. Kaynak artırımı yalnızca teknik değerlerin değişmesiyle değil, ilgili iş akışının doğru biçimde devam etmesiyle tamamlanmış sayılmalıdır.
İşletim bilgisini sürdürülebilir biçimde devredin
Sistemi kuran kişi ile günlük işletimi sürdüren kişi farklı olabilir. Devir sırasında yalnızca yönetim hesabını teslim etmek yeterli değildir. Bileşenlerin nerede çalıştığı, yedeklerin nasıl kontrol edildiği, kapasite sorumlusunun kim olduğu ve açık teknik konuların durumu anlatılmalıdır. Özel bilgileri güvenli kurum süreci içinde koruyun; genel kullanım notlarına parola eklemeyin. Yeni sorumlu, bilinen bir cihaz ve rapor üzerinden temel kabul kontrollerini uygulayabilmelidir.
DeskGate bilgisayar izleme yazılımının sürdürülebilir işletimi, doğru kurulum ile düzenli doğrulamanın birlikte yürütülmesine bağlıdır. Veritabanı erişimi, dosya ilişkileri, yedekleme, saklama ve yetkilendirme aynı hizmetin farklı parçalarıdır. Her parça için beklenen sonuç ve sorumlu kişi belli olduğunda sorunlar daha anlaşılır hale gelir. Kurum büyüdükçe veya kullanım değiştikçe plan güncellenmelidir. Amaç, mümkün olan en fazla kaydı toplamak değil, ihtiyaç duyulan bilginin güvenilir biçimde oluşmasını, doğru kişiye ulaşmasını ve gerektiğinde hizmetin kontrollü biçimde yeniden kullanılabilmesini sağlamaktır.