Opdage
Brug lager- og enhedsgrupper til at identificere operativsystemer, eksisterende versioner, tilgængelige slutpunkter og kundegrænser.
Brug DeskGate -enhedsgrupper og arbejdsgange til fjernadministration til at distribuere godkendt Windows software uden at skulle besøge alle kontorer, hjem, filialer eller kunder.
Fjernudrulning af software er den kontrollerede levering og installation af en applikation på en eller flere computere fra et centralt administrationsmiljø.
Det reducerer behovet for, at en tekniker opretter interaktiv forbindelse til hvert slutpunkt. En implementeringsworkflow omfatter typisk identifikation af berettigede enheder, forberedelse af installationsprogrammet og de nødvendige parametre, valg af en kontrolleret målgruppe, planlægning eller igangsættelse af udførelse, gennemgang af resultater og opfølgning på undtagelser.
DeskGate forbinder fjernudrulning af software med virksomheds-, gruppe-, endpoint-, lager-, kommando-, script- og supportkontekst. Dette er nyttigt for interne IT-teams med mange kontorer og for tjenesteudbydere, der administrerer kundenheder. Central levering forbedrer konsistensen, men den skal understøttes af pakketestning, godkendelse, vedligeholdelsesvinduer, logføring og genoprettelsesplanlægning.
Brug lager- og enhedsgrupper til at identificere operativsystemer, eksisterende versioner, tilgængelige slutpunkter og kundegrænser.
Forbered det godkendte installationsprogram, lydløse parametre, forudsætninger, valideringsmetode og rollback-procedure.
Implementer på repræsentative enheder, og verificer applikationsadfærd, endpoint-stabilitet, logfiler og forretningsworkflow.
Udrul i håndterbare grupper med vedligeholdelsesvinduer, navngivne ejere og håndtering af undtagelser.
Dokumentér målrettede enheder, resultater, fejl, genforsøg, supportbehov, versionsstatus og endelig accept.
Et installationsprogram, der arbejder manuelt, kan fejle under en servicekonto, uden for et interaktivt skrivebord, eller når en forudsætning mangler. Bekræft arkitektur, understøttede Windows versioner, diskplads, nødvendige tjenester, genstartsadfærd, afhængigheder, licenser, certifikattillid, proxykrav og interaktion med sikkerhedssoftware.
Brug leverandørunderstøttede parametre til uovervåget installation, og undgå at integrere genbrugelige legitimationsoplysninger i pakker eller scripts. Bestem, hvordan succesen skal verificeres: installeret version, tjenestestatus, registreringsværdi, tilstedeværelse af eksekverbar fil, programinventar eller et andet pålideligt signal. Definer, hvordan delvis installation skal ryddes op, og hvornår en tekniker skal gribe ind.
Pakker skal have tydelig ejerskab og versionsstyring. Registrer kilde, kontrolsum hvor det er relevant, godkendelse, oprettelsesdato, understøttet mål, parametre, pilotresultat og pensioneringsdato. Erstat forældede pakker, så teknikere ikke ved et uheld distribuerer et ikke-understøttet build.
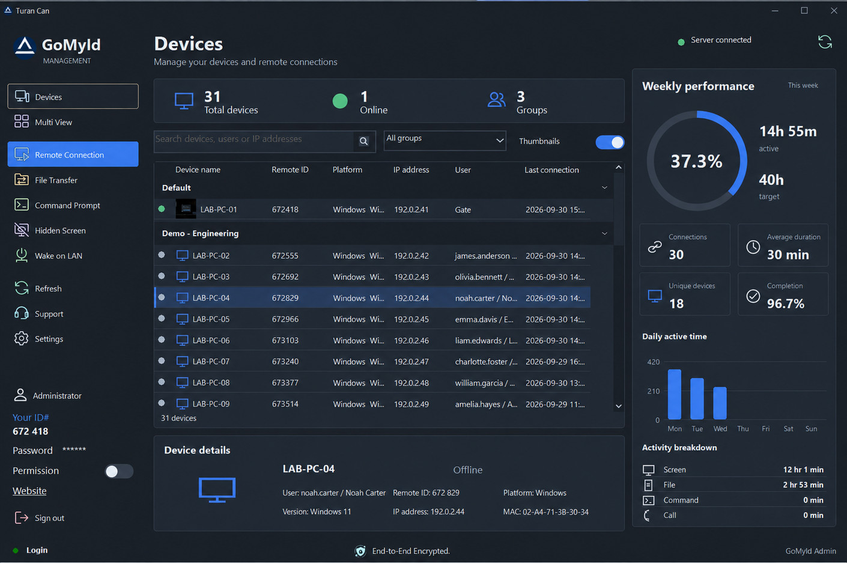
Enhedsgruppering gør implementeringen skalerbar, men en bred gruppe kan også forstærke en fejl. Vælg mål efter virksomhed, afdeling, kunde, operativsystem, enhedsrolle, placering eller udrulningsbølge. Udeluk kritiske systemer og utilgængelige brugere, når deres driftsforhold kræver en separat plan. Bekræft, at en MSP-pakke ikke kan krydse kundegrænser.
Planlæg forstyrrende installationer i et godkendt vedligeholdelsesvindue, og kommuniker forventet adfærd. Fortæl brugerne, om applikationer vil lukke, om der kan forekomme en genstart, eller om der forventes en midlertidig påvirkning af ydeevnen. Oprethold en eskaleringskontakt for forretningskritiske problemer. En faset udrulning giver tid til at stoppe udvidelsen, når pilotforudsætningerne ikke holder.
Kun autoriserede administratorer bør oprette, godkende, målrette og udføre softwarepakker. Adskil pakkeforberedelse fra bred produktionsgodkendelse, hvor organisatorisk risiko kræver det. Beskyt det centrale pakkelager, installationskilder, signeringscertifikater, database, administrationskonti og endpointkommunikation.
Gennemgå logfiler for uventede mål, gentagne fejl, ændrede parametre eller installation uden for godkendte perioder. Fjernimplementering kan forbedre endpoint-sikkerheden ved at distribuere programrettelser og godkendte værktøjer, men uautoriseret implementering kan skabe en lige så alvorlig risiko. Behandl implementeringsrettigheder som privilegeret adgang, og fjern dem straks, når rollerne ændres.
Bekræft onlinetilstand, tjenestens tilstand, netværkssti, firewallpolitik og om enheden er inden for den tilsigtede virksomhed og gruppe. Prøv igen i henhold til en kontrolleret tidsplan i stedet for at oprette et ubegrænset antal gentagne forsøg.
Registrer nødvendig runtime, framework, service, ledig plads eller tidligere version før installation. Brug kun et preflight-script efter test på repræsentative systemer.
Valider installatørens omdømme, signering, godkendte undtagelser og politik gennem organisationens sikkerhedsproces. Deaktiver ikke endpoint Protection generelt for at gennemtvinge installation.
Definer genstartsadfærd, brugernotifikationer, udsættelsesregler og gendannelsesstien. Undgå at afbryde aktivt arbejde uden en godkendt, presserende sikkerhedsårsag.
Efter implementeringen skal du sammenligne målinventaret med den forventede version, og gennemgå fejl efter årsag. Luk kun ændringen efter teknisk validering og forretningsmæssig accept. Gem dokumentation, der er relevant for organisationens krav til ændringsstyring og kunderapportering.
Vis os dine endpoint-grupper, applikationer, installationsregler, kundegrænser og rapporteringsforventninger til en fokuseret DeskGate demonstration.
Færdiggørelse bør betyde mere end at modtage en vellykket procesafslutningskode. Bekræft, at den forventede programversion vises, at nødvendige tjenester starter, at genveje og integrationer fungerer korrekt, at brugerne kan udføre den godkendte arbejdsgang, og at sikkerhedskontrollerne forbliver aktive. Sammenlign den endelige tilstand med en dokumenteret acceptbetingelse.
Planlæg den næste version, før udrulningen afsluttes. Registrer, hvilke enheder der blev udeladt, hvilke der kræver manuel afhjælpning, og hvilken pakke der skal udfases. Applikationsejerskab bør omfatte opdateringskaden, sårbarhedsrespons, licensering, afinstallationsadfærd og datoer for ophør af support.
For kundemiljøer skal pakkegodkendelse og rapportering holdes inden for de korrekte virksomhedsgrænser. Sørg for en præcis servicerapport, der viser omfang, tidsplan, resultat, undtagelser og opfølgning uden at afsløre irrelevante enheds- eller brugeroplysninger. Dette gør fjernimplementering til en gentagelig ændringsstyringsfunktion i stedet for en udokumenteret administrativ genvej.
Inkluder applikationsejere og berørte forretningsteams i den endelige godkendelse, så teknisk installation og praktisk brugervenlighed verificeres i fællesskab.