Обнаружить
Используйте инвентаризацию и группы устройств для определения операционных систем, существующих версий, доступных конечных точек и границ клиентской базы.
Используйте группы устройств DeskGate и рабочие процессы удаленного администрирования для распространения утвержденного программного обеспечения Windows без необходимости посещать каждый офис, дом, филиал или местонахождение клиента.
Удалённое развертывание программного обеспечения — это контролируемая доставка и установка приложения на один или несколько компьютеров из централизованной среды администрирования.
Это снижает необходимость интерактивного подключения технического специалиста к каждой конечной точке. Рабочий процесс развертывания обычно включает в себя идентификацию подходящих устройств, подготовку установщика и необходимых параметров, выбор контролируемой целевой группы, планирование или запуск выполнения, анализ результатов и отслеживание исключений.
DeskGate связывает удаленное развертывание программного обеспечения с контекстом компании, группы, конечного устройства, инвентаризации, команд, сценариев и поддержки. Это полезно для внутренних ИТ-команд с множеством офисов, а также для поставщиков услуг, управляющих устройствами клиентов. Централизованная доставка повышает согласованность, но она должна поддерживаться тестированием пакетов, авторизацией, окнами технического обслуживания, ведением журналов и планированием восстановления.
Используйте инвентаризацию и группы устройств для определения операционных систем, существующих версий, доступных конечных точек и границ клиентской базы.
Подготовьте утвержденный установщик, параметры для бесшумной установки, предварительные условия, метод проверки и процедуру отката.
Разверните приложение на репрезентативных устройствах и проверьте его работу, стабильность конечных точек, журналы событий и бизнес-процессы.
Внедрять поэтапно, группами, управляемыми процессом, с указанием ответственных лиц и обработкой исключений.
Документируйте целевые устройства, результаты, сбои, повторные попытки, запросы в службу поддержки, статус версии и окончательное принятие.
Установка, выполняемая вручную, может завершиться неудачей при использовании учетной записи службы, вне интерактивного рабочего стола или при отсутствии необходимого условия. Проверьте архитектуру, поддерживаемые версии Windows , объем дискового пространства, необходимые службы, поведение при перезагрузке, зависимости, лицензирование, доверие к сертификатам, требования к прокси-серверу и взаимодействие с программным обеспечением безопасности.
Используйте параметры автоматической установки, поддерживаемые поставщиком, и избегайте встраивания многократно используемых учетных данных в пакеты или скрипты. Определите, как будет проверяться успешность установки: установленная версия, состояние службы, значение в реестре, наличие исполняемого файла, инвентаризация приложений или другой надежный сигнал. Определите, как будет производиться очистка после частичной установки и когда потребуется вмешательство специалиста.
Пакеты должны иметь чётко определённые права собственности и версии. Необходимо записывать исходный код, контрольную сумму (при необходимости), информацию об утверждении, дату создания, поддерживаемую целевую платформу, параметры, результаты пилотного проекта и дату вывода из эксплуатации. Необходимо заменять устаревшие пакеты, чтобы технические специалисты случайно не распространяли неподдерживаемые сборки.
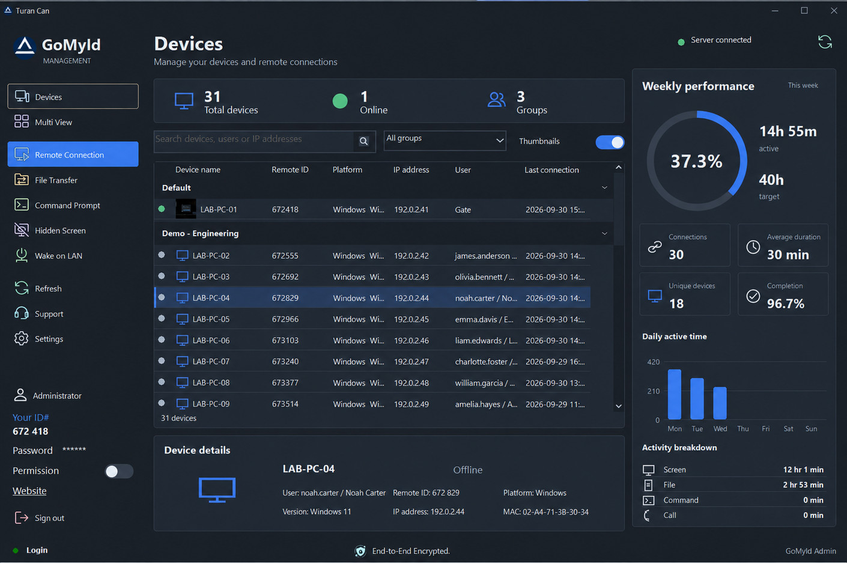
Группировка устройств обеспечивает масштабируемость развертывания, но широкая группа может усугубить ошибку. Выбирайте целевые устройства по компании, отделу, клиенту, операционной системе, роли устройства, местоположению или волне развертывания. Исключайте критически важные системы и недоступных пользователей, если условия их работы требуют отдельного плана. Убедитесь, что пакет MSP не может выходить за пределы клиентской базы.
Планируйте установку систем, нарушающих работу системы, в течение утвержденного периода технического обслуживания и сообщайте о ожидаемом поведении. Сообщайте пользователям, если приложения будут закрыты, может потребоваться перезагрузка или ожидается временное снижение производительности. Поддерживайте связь с ответственным лицом для решения критически важных для бизнеса проблем. Поэтапное внедрение дает время для остановки расширения, если предположения пилотного проекта не подтверждаются.
Только уполномоченные администраторы должны создавать, утверждать, выбирать целевую аудиторию и запускать программные пакеты. Разделяйте подготовку пакетов от широкого утверждения в производственной среде, когда этого требуют организационные риски. Обеспечьте защиту центрального репозитория пакетов, исходных файлов установщика, сертификатов подписи, базы данных, учетных записей администратора и связи с конечными точками.
Проанализируйте журналы на предмет неожиданных целей, повторяющихся сбоев, измененных параметров или установки вне утвержденных периодов. Удаленное развертывание может повысить безопасность конечных точек за счет распространения исправлений и утвержденных инструментов, но несанкционированное развертывание может создать не менее серьезный риск. Рассматривайте права на развертывание как привилегированный доступ и незамедлительно удаляйте их при изменении ролей.
Проверьте состояние подключения к сети, работоспособность сервиса, сетевой путь, политику брандмауэра, а также то, находится ли устройство в нужной компании и группе. Повторяйте попытки подключения в соответствии с установленным графиком, а не создавайте неограниченное количество повторных попыток.
Перед установкой определите необходимую среду выполнения, фреймворк, службу, свободное место или предыдущую версию. Используйте скрипт предварительной проверки только после тестирования на репрезентативных системах.
Проверьте репутацию установщика, наличие подписей, утвержденных исключений и соответствие политике безопасности в рамках процесса обеспечения безопасности организации. Не отключайте защиту конечных точек в целом, чтобы принудительно установить программу.
Определите поведение при перезагрузке, уведомления пользователей, правила отсрочки и путь восстановления. Избегайте прерывания активной работы без уважительной причины, связанной с обеспечением безопасности.
После развертывания сравните целевой набор данных с ожидаемой версией и проанализируйте причины сбоев. Закройте изменения только после технической проверки и одобрения со стороны бизнеса. Сохраните подтверждающие документы, соответствующие требованиям организации к управлению изменениями и отчетности перед клиентами.
Для наглядной демонстрации DeskGate покажите нам группы конечных устройств, приложения, правила установки, границы клиентских устройств и ожидаемые показатели отчетности.
Завершение процесса должно означать нечто большее, чем просто получение кода завершения. Необходимо подтвердить, что отображается ожидаемая версия приложения, запускаются необходимые службы, корректно работают ярлыки и интеграции, пользователи могут выполнять утвержденный рабочий процесс, а средства контроля безопасности остаются активными. Сравните конечное состояние с задокументированным условием приемки.
Перед завершением развертывания спланируйте следующую версию. Зафиксируйте, какие устройства были исключены, какие требуют ручного исправления, а какой пакет необходимо удалить. В отношении ответственных за приложение следует указать периодичность обновлений, реагирование на уязвимости, лицензирование, поведение при удалении и даты окончания поддержки.
В клиентских средах утверждение пакетов и отчетность должны осуществляться в рамках соответствующих корпоративных правил. Необходимо предоставлять краткую запись об оказании услуг, содержащую информацию об объеме работ, графике, результатах, исключениях и последующих действиях, не раскрывая при этом постороннюю информацию об устройствах или пользователях. Это превратит удаленное развертывание в повторяемую функцию управления изменениями, а не в недокументированный административный обходной путь.
Привлекайте владельцев приложений и заинтересованные бизнес-команды к окончательной приемке, чтобы техническая установка и практическая удобность использования проверялись одновременно.