Какое устройство?
Определите событие, связанное со съемным носителем, и управляемый компьютер, на котором произошла эта активность.
DeskGate помогает организациям отслеживать авторизованную активность USB накопителей, анализировать операции с файлами и применять средства контроля съемных носителей в рамках более широкой программы защиты конечных точек.
Программное обеспечение для управления USB устройствами помогает организации определять, контролировать и отслеживать использование съемных носителей на управляемых компьютерах.
Практическая программа управления может регистрировать подключение и отключение устройств, идентифицировать затронутых пользователей и конечные точки, отслеживать события создания, удаления или переименования файлов, а также ограничивать использование съемных носителей в соответствии с утвержденной политикой. DeskGate связывает активность USB с контекстом компании, группы, сотрудника, компьютера, оповещений и отчетов.
Управление USB обеспечивает защиту данных, но само по себе не должно рассматриваться как полноценная система предотвращения потери данных. Информация может передаваться через электронную почту, браузеры, облачные хранилища, инструменты для совместной работы, печать, мобильные устройства, снимки экрана и другие каналы. Политика в отношении USB — это лишь один из уровней более широкой программы, которая включает в себя классификацию, контроль доступа, безопасность конечных точек, обучение пользователей, реагирование на инциденты и проверку специалистами.
Определите событие, связанное со съемным носителем, и управляемый компьютер, на котором произошла эта активность.
Проверьте назначение сотрудника или конечного пункта, относящееся к утвержденному расследованию.
Изучите имеющиеся данные о создании, удалении или переименовании файлов, а также соответствующие временные метки.
Применяйте документированный процесс проверки, эскалации, защиты или обработки исключений, а не принимайте решения на основе автоматических выводов.
Некоторые организации могут блокировать съемные носители информации в широком смысле. Другие же полагаются на одобренные USB устройства для работы в полевых условиях, производства, технического обслуживания, безопасной передачи данных, доставки клиентам или систем, изолированных от интернета. Начните с определения легитимных рабочих процессов, классификации данных, затронутых ролей, технических ограничений и альтернативных методов передачи.
Варианты политики могут различаться в зависимости от компании, отдела, группы, конечного устройства, расписания, категории устройства или исключения. Избегайте применения жестких ограничений без проверки критически важных операций. Исключение должно иметь ответственного, обоснование с точки зрения бизнеса, утвержденную область действия, дату начала и окончания, а также процедуру проверки.
Необходимо четко разъяснить, что именно контролируется и что ограничивается. Сотрудники должны понимать, какие устройства разрешены, утвержденные методы передачи данных, какие данные запрещены, как сообщать о нарушениях и какие последствия это влечет за собой. Четкая политика снижает количество случайных нарушений и повышает качество оповещений.
Событие, связанное с подключением или файлом, является сигналом, а не доказательством кражи данных. Подтвердите назначение устройства, пользователя конечной точки, время, контекст имени файла, утвержденную задачу, требования заказчика, процесс резервного копирования, действия инструмента безопасности и потенциальную техническую ошибку. Сосредоточьте проверку на задокументированной цели и, при необходимости, привлеките к участию специалистов по безопасности, конфиденциальности, кадрам, юристов или руководство.
Защитите материалы расследования и ограничьте доступ к ним. Избегайте копирования содержимого файлов в большем объеме, чем необходимо. Предоставьте пострадавшему лицу надлежащую возможность объяснить законную деловую деятельность или неверное указание авторства. Зафиксируйте рассмотренные доказательства, заключение, предпринятые действия и решение о хранении.
Используйте именованных администраторов, принцип минимальных привилегий, безопасную конфигурацию серверов и баз данных, обновления конечных точек, защищенный экспорт, журналы, резервные копии и реагирование на инциденты. Проверьте, кто может создавать политики USB , утверждать исключения, просматривать имена файлов, экспортировать отчеты и изменять срок хранения. Специалисту службы поддержки не обязательно иметь доступ к конфиденциальным данным USB накопителях.
Проверьте политику на типичных устройствах, включая док-станции, считыватели карт, зашифрованные хранилища, утвержденные инструменты обслуживания и устройства, имеющие более одного интерфейса. Подтвердите работу в автономном режиме и восстановление после повторного подключения конечного устройства.
Определите устройства, сотрудников, группы, категории данных, деловые цели, расписания, местоположения и клиентскую среду, включенные в политику.
Разрешенное, ограниченное и исключительное использование документов; альтернативные методы передачи; пороговые значения оповещений; утверждение; и информирование сотрудников.
Распределить обязанности по сортировке оповещений, контекстному анализу, эскалации, локализации, расследованию, исправлению, уведомлению и закрытию.
Учитывайте количество ложных срабатываний, объем исключений, неразрешенные события, сбои в работе бизнеса, охват страхового полиса, права доступа и сохраняющуюся необходимость.
Сохраняйте данные об активности USB только в течение времени, необходимого для заявленной цели и выполнения соответствующих обязательств. Включите резервные копии баз данных и экспорт отчетов в план хранения. Удаляйте устаревшие политики при изменении рабочего процесса, конечной точки, роли сотрудника или риска.
Покажите нам ваши рабочие процессы с использованием съемных носителей, группы конечных точек, потребности в обработке исключений, процесс расследования и требования к размещению данных на собственном сервере.
Универсальная блокировка может нарушить законные рабочие процессы в сфере производства, здравоохранения, выездного обслуживания, работы с медиаконтентом, резервного копирования или технического обслуживания. Начните с анализа ролей и устройств. Определите, кому требуются съемные носители, для каких данных, на каких конечных устройствах, в течение какого периода и с чьего разрешения. Используйте узкие исключения с указанием владельца и даты истечения срока действия.
Действия с файлами следует рассматривать как событие, а не как автоматический вывод. Само по себе имя файла или действие копирования не устанавливают намерения, владельца, конфиденциальность или нарушение политики. Перед передачей вопроса на рассмотрение вышестоящему руководству проверьте назначение пользователя, утвержденную задачу, источник и получателя, время выполнения, идентификатор устройства, связанные оповещения и объяснение сотрудника.
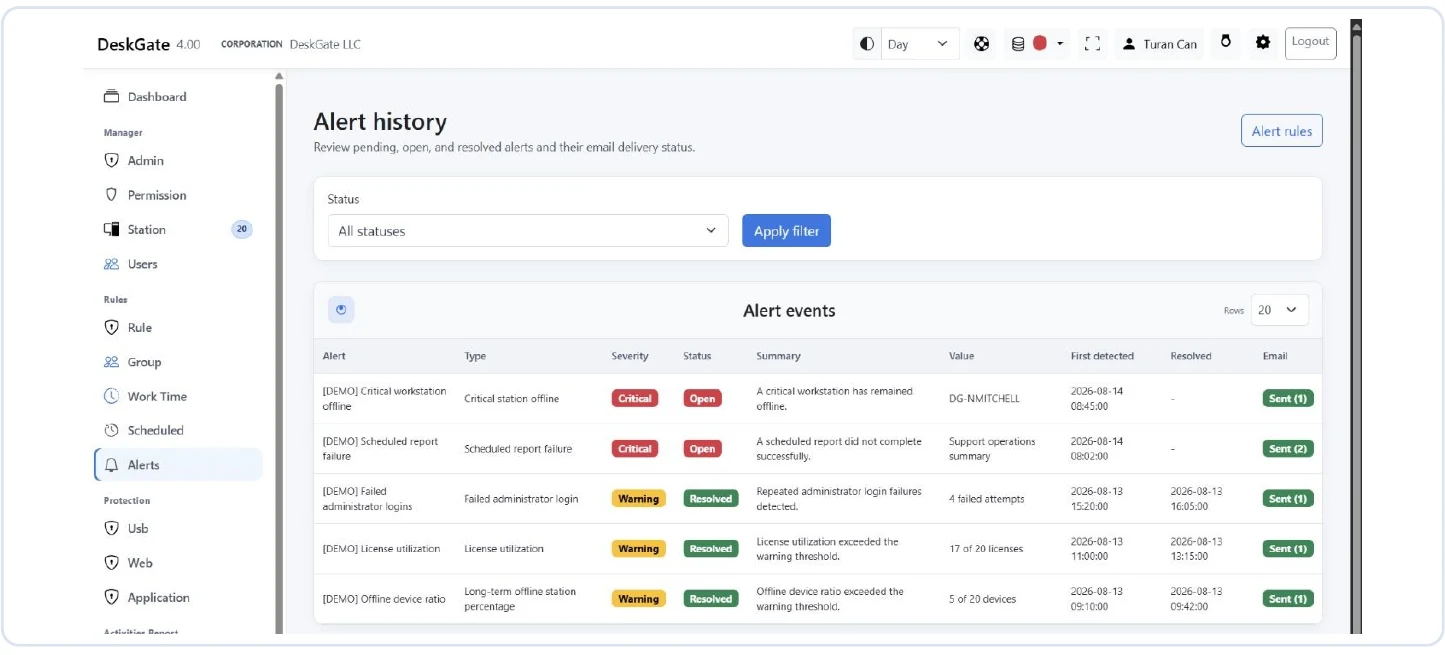
Определите уровень серьезности оповещений и маршрутизацию, прежде чем включать широкомасштабный мониторинг. Передача данных высокого риска может потребовать немедленной проверки безопасности, в то время как утвержденная зашифрованная резервная копия может нуждаться только в регулярной отчетности. Обеспечьте надежное хранение соответствующих доказательств, ограничьте круг следователей, документируйте решения и закрывайте временный доступ после завершения дела.
Регулярно пересматривайте списки исключений. Отменяйте авторизацию при завершении проекта, смене владельца устройства или изменении роли сотрудника. Тестируйте изменения политики на репрезентативном оборудовании, поскольку USB устройства могут отображаться как устройства хранения данных, мобильные устройства, принтеры, смарт-карты или комбинированное оборудование. Цель — контролируемое перемещение данных с работоспособными операциями, а не неизбирательные прерывания.
Прежде чем применять политику в отношении USB , изложите ее простым языком. Объясните, какие устройства подпадают под действие политики, какие действия запрещены, какие существуют законные пути исключения, как ведется мониторинг, каковы сроки хранения, кто проверяет данные и каковы контактные данные сотрудников. Обеспечьте быстрый процесс обработки случаев ошибочной блокировки утвержденных корпоративных носителей информации. Измерьте количество ложных срабатываний, повторных исключений, неразрешенных оповещений и влияние политики, чтобы улучшить меры контроля без ослабления предполагаемой защиты.