DeskGate Yardım Merkezi
DeskGate KVKK ve Kişisel Verilerin Korunması Kanunu Kapsamında Personel Takibi
KVKK ve Kişisel Verilerin Korunması Kanunu kapsamında personel takibi; aydınlatma, erişim, veri akışları ve 2026/921 sayılı biyometrik mesai takibi kararı.
Personel takibi kuran bir işletmenin ilk kararı hangi raporu açacağı değildir. Önce hangi soruyu yanıtlamak istediğini, bu yanıt için hangi kayıtların gerekli olduğunu ve çalışanlara neyi açıklayacağını belirlemesi gerekir. KVKK, günlük kullanımda 6698 sayılı Kişisel Verilerin Korunması Kanunu için kullanılan kısaltmadır. Aynı kısaltma bazen Kişisel Verileri Koruma Kurumunu anlatmak için de kullanılır. Bu rehberde kanundan, kurum açıklamalarından ve kurum içindeki uygulama kararlarından söz ederken bu ayrımı koruyoruz.
DeskGate, bilgisayar etkinliği ve kullanım raporlarının kurumun kendi altyapısında değerlendirilmesine yardımcı olur. Bir raporlama aracının seçilmesi, bütün personel süreçlerinin kendiliğinden hukuka uygun hale geldiği anlamına gelmez. İşverenin belirlediği amaçlar, açtığı özellikler, erişim verdiği kişiler ve raporlara dayanarak aldığı kararlar birlikte değerlendirilir. Aşağıdaki çalışma düzeni, insan kaynakları, bilgi teknolojileri ve hukuk ekiplerinin aynı kayıtlar hakkında anlaşılır sorular sormasına yardımcı olmak için hazırlanmıştır. Somut işyerinin hukuki değerlendirmesi, o işyerinin uygulaması üzerinden yapılmalıdır.
Personel takibinin amacını bir iş sorusuna dönüştürün
Bir projeye yalnızca personeli takip etmek amacıyla başlamak, kapsamı gereğinden fazla büyütebilir. Bu ifadenin altında cihaz desteği, uygulama kullanımının anlaşılması, iş yükünün değerlendirilmesi, fiziksel devam kontrolü veya bir güvenlik olayının araştırılması bulunabilir. Her biri farklı veriye ihtiyaç duyar. Önce çözülmek istenen sorunu açıkça yazın. Örneğin belirli bir iş uygulamasının hangi ekiplerde kullanıldığını öğrenmek için bütün çalışanların ekran görüntülerini sürekli incelemek aynı işlem değildir. Amaç belgesi, kullanılmayacak ayrıntıları da fark etmenizi sağlar.
Başlangıç toplantısında raporu isteyen kişiyle raporu hazırlayan kişinin aynı tanımları kullandığını doğrulayın. Bir yönetici çalışma süresi derken işyerinde geçirilen zamanı, teknik ekip ise bilgisayarın aktif olduğu dakikaları düşünüyor olabilir. Bu fark giderilmeden oluşturulan gösterge, doğru hesaplanmış olsa bile yanlış soruya cevap verir. Talep formuna iş sorusunu, kapsanan ekibi, değerlendirilecek dönemi, beklenen çıktıyı ve çıktıyı okuyacak kişileri eklemek yararlı bir uygulama önerisidir. Böylece kapsam değişikliği sonradan sessizce gerçekleşmez; yeni bir ihtiyaç olarak yeniden ele alınır.
Hangi kaydın hangi olayı anlattığını belirleyin
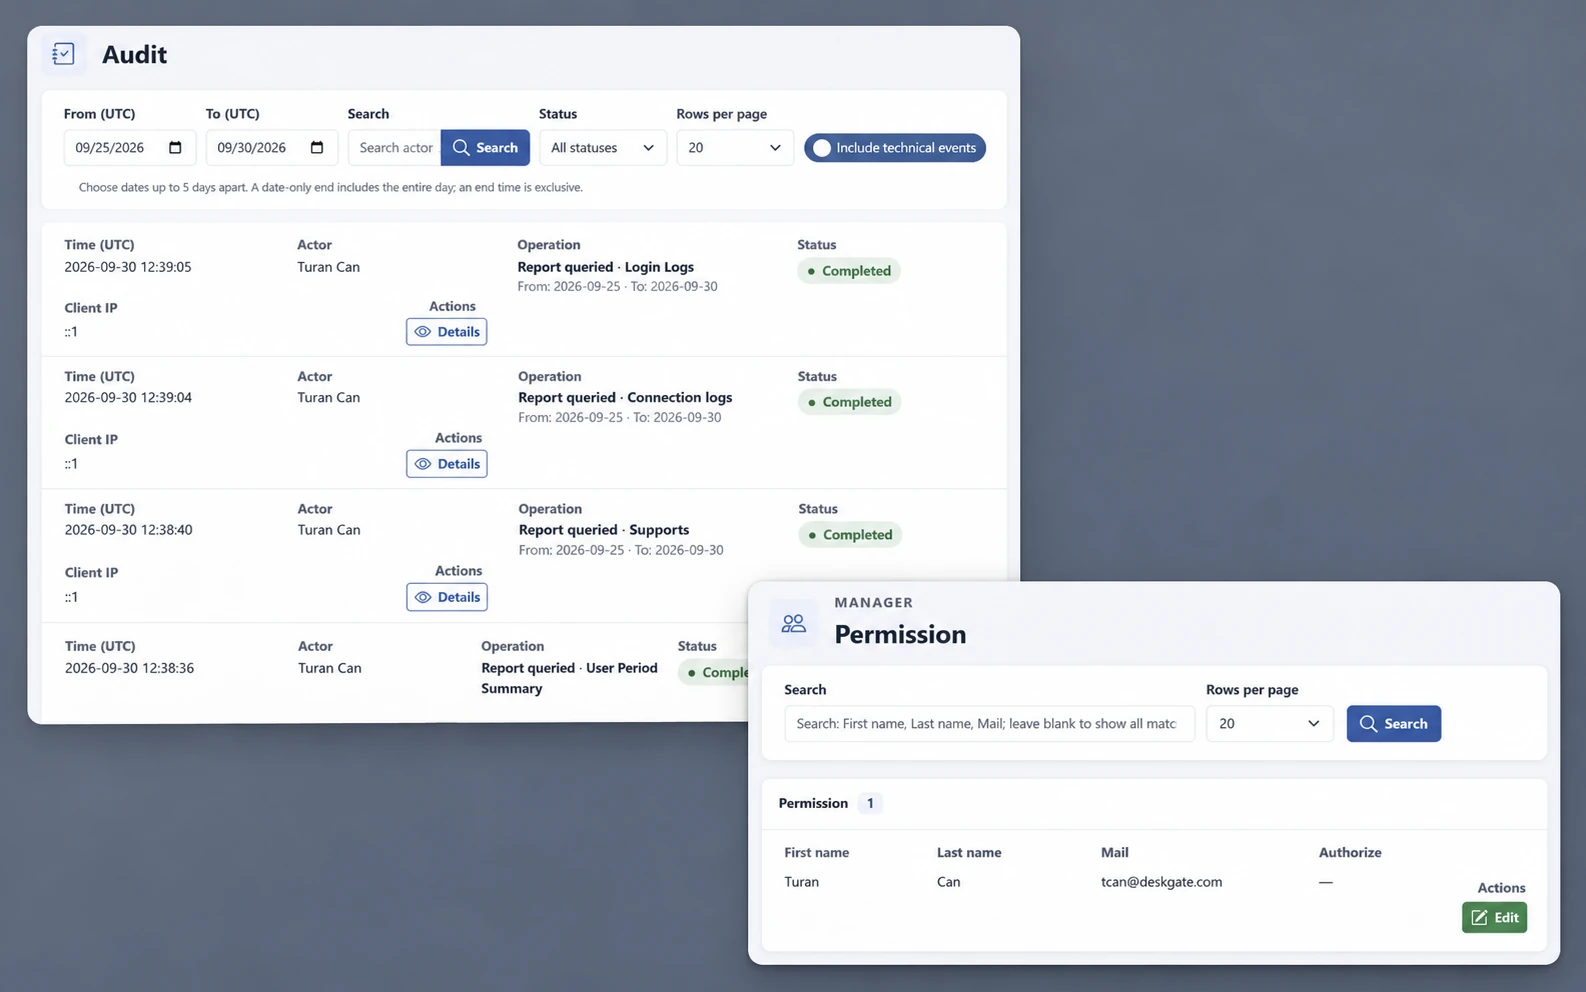
Personel giriş çıkış takip sistemi, bilgisayar kullanım raporu ve kullanıcı oturum kaydı farklı olayları anlatır. Kapı okuyucusundaki bir geçiş, belirli bir fiziksel noktada gerçekleşen işlemle ilgilidir. Bir hesabın oturum açması, o hesaba yönelik teknik erişimi gösterir. Uygulama kullanımı ise bilgisayardaki etkinliğin belirli bir bölümünü açıklar. Bunları tek bir personel devam sütununda toplamak, kaynağın anlamını kaybettirebilir. Özellikle ortak bilgisayar, uzaktan çalışma ve saha görevi bulunan ekiplerde bu risk daha görünür hale gelir.
Kurumun veri sözlüğünde her kayıt türüne ayrı bir açıklama verin. Kaynağın adı, zaman bilgisinin nasıl oluştuğu, kullanıcıyla eşleşme yöntemi, kayıt boşluklarının anlamı ve düzeltme sorumlusu bu sözlükte bulunabilir. Bilgi teknolojileri ekibi kendi kaydının sınırını, insan kaynakları ekibi ise değerlendirme sürecini açıklamalıdır. Bir kaynakta veri bulunmaması diğer kaynakta da olay olmadığı anlamına gelmez. İzin, görevlendirme, çevrimdışı çalışma veya aktarım sorunu gibi durumları ayırt etmeden kişiye ilişkin kesin bir değerlendirmeye geçmeyin.
KVKK değerlendirmesi için veri akışını görünür hale getirin
Kayıtların nereden çıktığını ve nerelere gittiğini gösteren sade bir akış hazırlamak, tartışmayı somutlaştırır. Başlangıçta çalışan cihazı, uygulama sunucusu, veri tabanı, rapor ekranı ve dışa aktarılan dosya gibi noktaları ayrı ayrı gösterin. Ardından her noktaya kimin erişebildiğini yazın. Sunucunun kurum binasında bulunması, indirilen raporun bir kişisel bilgisayara kopyalanmadığını göstermez. Benzer şekilde bir dosyanın kurum içindeki ortak klasöre taşınması, erişimin yalnızca yetkili kişilerle sınırlı olduğunu tek başına kanıtlamaz.
Bu çizimi teknik mimari şemasına dönüştürmek zorunda değilsiniz. Bir raporun oluşturulmasından silinmesine kadar izlediği yolu anlaşılır biçimde açıklaması yeterlidir. Destek talebine eklenen görüntüler, toplantılarda açılan dosyalar ve yöneticilerin hazırladığı özetler de akışa dahil edilmelidir. Proje sorumlusu, farklı ekiplerin tuttuğu kopyaları aynı toplantıda değerlendirebilir. Böyle bir çalışma, hangi erişimin ürün tarafından, hangisinin işletim sistemi veya dosya paylaşım altyapısı tarafından yönetildiğini ayırmaya yardımcı olur. Uygulanacak kontroller buna göre seçilir.
Aydınlatma metnini gerçek uygulamayla eşleştirin
Kurumun aydınlatma açıklaması; veri sorumlusunun kimliği, işleme amaçları, aktarım alıcıları ve amaçları, toplama yöntemi, hukuki sebep ve ilgili kişinin hakları hakkında bilgi verilmesini öngörür. Aydınlatma yükümlülüğü yalnızca açık rızayla yürütülen işlemlere özgü değildir. Personel takip projesinde kullanılan metin, gerçekten açılacak özelliklerle ve gerçek veri akışıyla karşılaştırılmalıdır. Genel bir gizlilik metninin bulunması, her yeni takip uygulamasının çalışan açısından anlaşılır olduğu sonucuna tek başına götürmez.
Kişisel Verileri Koruma Kurumu: Aydınlatma Yükümlülüğü
Uygulama hazırlığında metindeki her cümle için teknik bir karşılık arayın. Metin yalnızca giriş çıkış kaydından söz ederken ekip uygulama kullanımını da inceleyecekse kapsam farklıdır. Metin sınırlı erişimden söz ederken rapor herkesin erişebildiği bir klasöre bırakılıyorsa süreç farklıdır. Bu karşılaştırmayı hukuk ve teknik ekip birlikte yapabilir. Çalışanın metne nereden ulaşacağı, sorusunu hangi birime ileteceği ve değişikliklerin nasıl duyurulacağı da pratik uygulamanın parçasıdır. Kullanılan sürümün tarihini kaydetmek, ileride hangi açıklamanın geçerli olduğunu anlamayı kolaylaştırır.
Açık rıza kutusunu bütün kararların yerine koymayın
Bir formdaki onay kutusu; işleme amacı, kapsamı, gerekliliği ve hukuki dayanak değerlendirmesinin yerine geçecek bir proje tasarımı değildir. Her veri işlemi için hangi gerekçeyle hareket edildiğini ilgili uzmanlarla belirleyin. Bilgilendirme yapıldığını gösteren kayıtla açık rıza kaydını aynı şey gibi adlandırmayın. Kurumdaki ekranlarda kullanılan başlıklar da bu ayrımı yansıtmalıdır. Bir çalışanın teknik kullanım yönergesini okuması, farklı içeriklerdeki bütün kişisel verilerin incelenmesine genel izin verdiği şeklinde yorumlanmamalıdır.
Uygulama ekibinin görevi, hukuki dayanağı tek başına seçmek yerine karar verilebilmesi için doğru teknik bilgiyi sağlamaktır. Hangi alanların toplandığını, hangi özelliğin kapatılabildiğini, hangi raporun neyi gösterdiğini ve hangi erişimlerin bulunduğunu açıkça sunun. Hukuk değerlendirmesi belirli bir özelliğin kapsamını daraltıyorsa, bu kararın gerçekten uygulandığını kontrol edin. Onay belgesiyle yapılandırma birbirinden kopuk kalmamalıdır. Özelliklerin zamanla genişlemesi halinde ilk değerlendirmeyi otomatik olarak bütün yeni işlemler için geçerli kabul etmeyin.
2026/921 sayılı karar personel devam takibi açısından ne anlatıyor
Kişisel Verileri Koruma Kurulunun 29 Nisan 2026 tarihli ve 2026/921 sayılı kararı, mesai takibi amacıyla biyometrik veri işlenmesi hakkındadır. Karar 2 Haziran 2026 tarihinde Resmî Gazete’de yayımlanmıştır. Kurumun 27 Ağustos 2026 tarihli açıklamasında, yalnızca mesai takibi için biyometrik veri işlemenin geçerli açık rıza bulunsa bile ölçülülük kriterini sağlamadığı belirtilir. Parmak izi veya avuç içi verisinin matematiksel koda dönüştürülmesi de biyometrik niteliği ortadan kaldırmaz.
Kurumun 2026/921 sayılı karar hakkındaki açıklaması
Kritik alan güvenliği gibi farklı amaçlar somut koşullarıyla ayrıca değerlendirilir; bunlar bütün işyerleri için genel bir serbestlik oluşturmaz. Kararı personel takip yazılımı seçimine uygularken önce biyometrik veri işlenip işlenmediğini ve işlemin gerçek amacını belirleyin. Bu rehberde DeskGate için bir Kurul onayı, sertifika veya bütün kurulumları kapsayan uygunluk garantisi ileri sürülmemektedir. Biyometrik veri kullanılmaması da diğer veri koruma yükümlülüklerini kendiliğinden ortadan kaldırmaz.
PDKS değişikliğinde önce mevcut envanteri çıkarın
Bir işletme mevcut PDKS düzenini gözden geçirirken yalnızca terminal modelini değiştirmeye odaklanabilir. Oysa kayıtlar eski sunucuda, bakım sağlayıcısında, dışa aktarım klasöründe veya ayrı rapor sisteminde de bulunabilir. Projeye dahil ekiplerden bu konumları belirtmelerini isteyin. Buradaki amaç yeni bir veri toplama işlemi başlatmak değil, mevcut sürecin hangi parçalardan oluştuğunu anlamaktır. Yeni sistem seçilmeden önce mevcut donanım, yazılım, bağlantılar ve görev sahipleri aynı envanter üzerinde görülebilmelidir.
Değişim planını veri kaynağı, personel eşleşmesi, çalışma takvimi, rapor doğrulaması ve eski ortamın kapanışı gibi ayrı işlere bölmek yararlıdır. Bir kapı geçiş sisteminin ürettiği kayıtlarla bilgisayar etkinliğinin hangi noktada karşılaştırılacağı açıkça belirlenmelidir. DeskGate entegrasyonu düşünüldüğünde bağlantının, sürümün ve veri biçiminin desteklenmesi ayrıca doğrulanmalıdır. Her insan kaynakları veya PDKS ürününün otomatik bağlandığını varsaymayın. Kabul kontrolünde hem başarılı veri akışını hem de eksik, tekrarlı veya yanlış kişiye bağlanmış kayıtların nasıl fark edildiğini inceleyin.
Bilgisayar etkinliğini çalışma süresinden ayırın
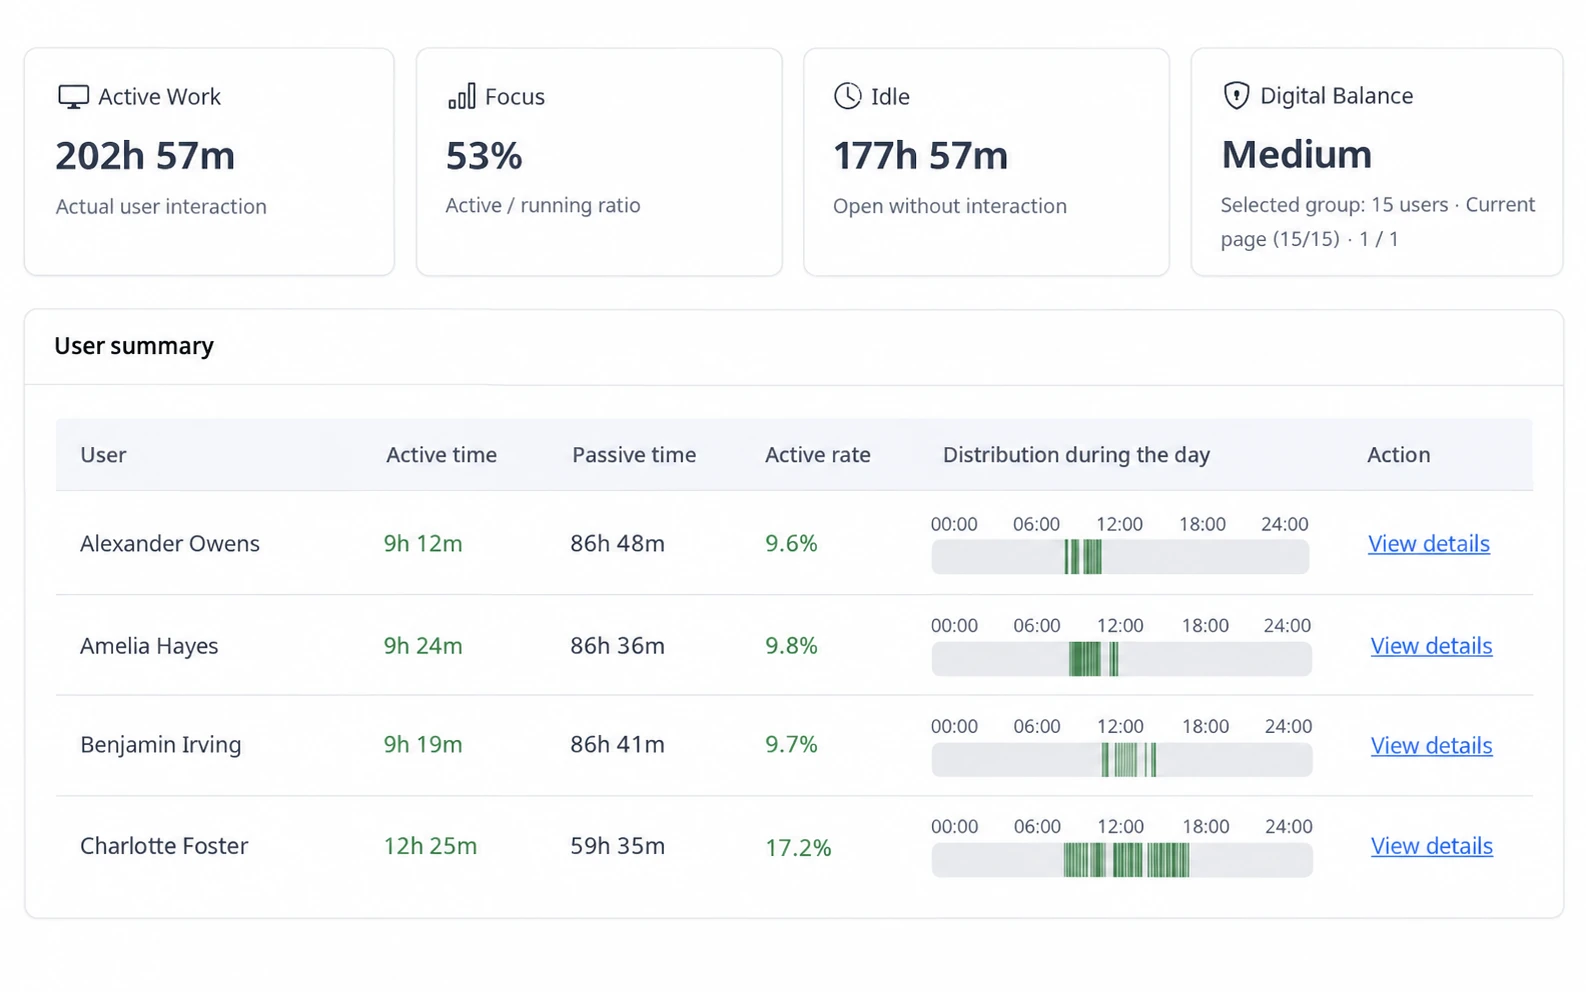
DeskGate Günlük Aktivite raporu aktif ve pasif dakikaları günün tamamı üzerinden değerlendirir. İlgili ürün rehberinde bu çerçeve 00.00 ile 24.00 arasındaki 1.440 dakika olarak açıklanır. Rapor PC açılış ve kapanış saatlerini içermez. Bu nedenle pasif süreyi doğrudan devamsızlık, aktif süreyi de otomatik ücret hesabı olarak kullanmak doğru bir yorum değildir. İşin toplantı, telefon görüşmesi, saha çalışması veya bilgisayar dışında yürütülen bölümleri olabilir.
Rapor sunumunda ölçümün adını değiştirmeden kullanın. Bilgisayar etkinliği sütununa fiili çalışma veya kesin mesai gibi başka bir anlam taşıyan başlık vermeyin. Karşılaştırmayı okuyacak kişiye dönemi, kapsamı ve ölçümün sınırını açıklayın. Bir farklılık gördüğünüzde önce görev bağlamını ve kayıt kalitesini inceleyin. Sonucun personel değerlendirmesinde nasıl kullanılacağı ayrı bir organizasyon kararıdır. Bu ayrım, teknik raporun yararını azaltmaz; aksine raporun cevaplayabildiği sorular için daha güvenilir bir değerlendirme zemini oluşturur.
İş Analizi raporunda en dar yararlı kapsamla başlayın
DeskGate İş Analizi ekranında grup, kullanıcı ve tarih seçimiyle inceleme kapsamı belirlenebilir. Uygulama ve web kullanımı ile aktif ve pasif zaman görünümü, kaydedilmiş bilgisayar kullanımını değerlendirmeye yardımcı olur. İncelemeye başlamadan önce raporun yanıtlayacağı soruyu yeniden hatırlayın. Ekip düzeyindeki bir değişimi anlamak için bütün kurumun uzun dönemli kişi ayrıntılarını çıkarmak gerekli olmayabilir. Önce ilgili grup ve dönem seçilerek görülen sonucun yeterli olup olmadığı değerlendirilebilir.
Raporun kapsamını büyütme ihtiyacı doğarsa bunun nedenini çalışma notuna eklemek yararlı bir işletim yöntemidir. Bu not, ürünün otomatik olarak oluşturduğu bir hukuki değerlendirme belgesi değildir; kurumun kendi karar sürecinin kaydıdır. Aynı şekilde Summary PDF veya Detailed PDF çıktısının hangi amaçla üretildiğini ve kimlerle paylaşılacağını belirleyin. Ayrıntılı çıktıda belirli kişi başına detay sınırları bulunabileceğinden, dosyayı bütün olay geçmişinin eksiksiz dökümü gibi sunmayın. Çıktının başlığı, seçilen kapsamı ve kullanım sınırını açıkça anlatmalıdır.
Yetkileri görevlerle birlikte tasarlayın
Teknik yönetici, insan kaynakları uzmanı ve bölüm yöneticisinin aynı ayrıntıyı görmesi gerekmeyebilir. Rol tasarımına kullanıcı isimleriyle başlamak yerine görevleri tanımlayarak başlayın. Kimin cihaz kurulumunu yöneteceği, kimin rapor hazırlayacağı, kimin yalnızca sonucu değerlendireceği ve kimin dışa aktarılan dosyaları alacağı ayrı sorulardır. Ardından kullanılan sürümün ve yönetim düzeninin bu ayrımı nasıl desteklediğini doğrulayın. Bir ekranın yöneticide görünmesi, bütün yöneticilerin aynı veriye ihtiyaç duyduğu anlamına gelmez.
Görev değişikliği, ekip transferi ve işten ayrılma süreçlerinde bu eşlemeyi yeniden değerlendirin. Önceki ekibin raporlarına erişim, yeni görevde gereksiz hale gelebilir. Ortak hesaplar kullanılıyorsa işlemi yapan kişinin sonradan belirlenmesi zorlaşır. Kurumun hesap yönetimi standardı ile rapor erişim düzeni birlikte ele alınmalıdır. Ayrıca geçici inceleme için açılan bir erişimin ne zaman kapatılacağı baştan belirlenmelidir. Bu adımların sorumlusu ve kontrol zamanı belli olduğunda, unutulan erişimleri fark etmek daha kolay olur.
Rapor paylaşımını uygulama ekranının dışında da kontrol edin
Kişisel veri uygulama içinde sınırlı bir ekranda tutulurken dışarı alınan dosyanın paylaşımı aynı sınırlamaları taşımayabilir. Bu nedenle rapor üretme, dosyayı indirme, bir klasöre koyma ve alıcılara iletme adımlarını ayrı düşünün. Toplantı için hazırlanan kısa bir ekip özetiyle kişi ayrıntıları içeren geniş bir rapor farklı erişim ihtiyaçlarına sahiptir. Dosyanın hangi soruyu yanıtladığı belli değilse, önce içerik kapsamını gözden geçirmek çoğu zaman daha yararlı bir başlangıçtır.
Dosya adlarında gereksiz kişisel ayrıntı kullanmamak, erişimi görevle sınırlı bir konum seçmek ve eski rapor kopyalarını yönetmek uygulanabilecek organizasyon önerileridir. Bu kontrollerin hangi altyapıyla sağlanacağı kuruma göre değişebilir; DeskGate’in tek başına bütün dosya paylaşım kanallarını yönettiği varsayılmamalıdır. Toplantı notuna bir sonuç yazıldığında da kaynak dönemini ve bağlamını koruyun. Özet, dayandığı rapordan daha kesin bir yargı içermemelidir. Özellikle bir kişinin performansını etkileyebilecek yorumlarda kaynak ile değerlendirme açıkça ayrılmalıdır.
Saklama planını kayıt türlerine göre hazırlayın
Operasyonel bir çalışma planında bütün dosyalara aynı saklama süresini vermek yerine her kayıt türünün kullanımını incelemek daha açıklayıcıdır. Günlük teknik inceleme kaydı, rapor özeti ve belirli bir olay için ayrılan inceleme dosyası farklı ihtiyaçlara sahip olabilir. Uygulanacak süreler, hukuki değerlendirme ve gerçek iş gereksinimiyle belirlenmelidir. Bu rehber bütün işletmeler için geçerli tek bir gün veya yıl sayısı önermez. Planın sorumlusu, hangi sürenin hangi gerekçeyle seçildiğini açıklayabilmelidir.
Teknik ekip süre kararının nasıl işletileceğini ayrıca değerlendirmelidir. Uygulama verisiyle indirilen rapor kopyaları, arşiv ve yedekler aynı yerde olmayabilir. Bir kaydın ana ekranda görünmemesi, bütün kopyaların kaldırıldığı anlamına gelmez. Süre dolduğunda hangi işlemin yapılacağı, kimin kontrol edeceği ve bir işlem başarısız olduğunda nasıl haber alınacağı yazılı hale getirilebilir. Hukuki muhafaza gerektiren özel bir durum varsa bunu genel saklama düzeninden ayırın; belirli bir inceleme gerekçesi bütün personelin bütün kayıtlarını süresiz tutma alışkanlığına dönüşmemelidir.
Kurumsal iletişim denetimini ayrı kapsamda değerlendirin
16 Eylül 2026 tarihli ve 2026/2035 sayılı Kurul kararı, çalışanlara tahsis edilen kurumsal e-posta ve iş için kullanılan iletişim kanallarının denetlenmesine ilişkindir. Bu karar 2026/921 sayılı biyometrik mesai takibi kararıyla aynı konu değildir. Kurumun açıklamasında, bir aracın işverene ait olmasının sınırsız denetim yetkisi vermediği; teknik erişim imkanının hukuki erişim yetkisiyle aynı olmadığı vurgulanır. Önceden somut bilgilendirme, belirli amaç, ölçülü kapsam ve uygun hukuki dayanak önem taşır.
Kurumun 2026/2035 sayılı iletişim kanalları denetimi kararı
Personel takip projesinin kapsam belgesine hangi işlemlerin iletişim içeriği incelemesi içerdiğini ayrıca yazın. Uygulama kullanım istatistiği ile bir kişinin yazışmalarına erişim aynı işlem değildir. Burada anılan karar, DeskGate’in belirli bir iletişim içeriği özelliğine sahip olduğu iddiası olarak sunulmamaktadır. Kurumda kullanılan bütün araçlar bakımından teknik imkanlarla hukuki değerlendirme birbirinden ayrılmalıdır. Bir raporlama projesinin zamanla farklı veri türlerini inceleyen bir uygulamaya dönüşmesi halinde kapsam yeniden değerlendirilmelidir.
Çalışan soruları ve düzeltme talepleri için anlaşılır bir yol kurun
İlgili kişiler, Kanunun 11. maddesi çerçevesinde verilerinin işlenmesi hakkında bilgi talep etme, eksik veya yanlış verilerin düzeltilmesini isteme ve diğer haklarını kullanma imkanına sahiptir. Kurumun başvuru süreci, çalışan açısından bulunabilir ve anlaşılır olmalıdır. Teknik ekip bütün hukuki talepleri tek başına sonuçlandıracak bir birim değildir; ancak hangi kaydın hangi kaynaktan geldiğini açıklayarak değerlendirmeye yardımcı olabilir. Başvuruyu karşılayan birimle raporu üreten birim arasındaki iş paylaşımı önceden belirlenmelidir.
Kişisel Verileri Koruma Kurumu: İlgili Kişinin Hakları
Bir çalışan kaydın kendisine ait olmadığını söylediğinde önce hesap ve cihaz eşleşmesini inceleyin. Ortak cihaz, yeniden atanan kullanıcı hesabı veya hatalı tarih seçimi yanlış yorum oluşturmuş olabilir. İlk görülen raporu savunmak yerine kaynak bilgiyi doğrulamak daha sağlıklı bir işlemdir. İnceleme sırasında gereksiz başka çalışan kayıtlarını aynı dosyaya eklemeyin. Değerlendirme sonucu rapor yorumunu değiştiriyorsa, daha önce bu yorumu alan yetkili kişilere düzeltmenin nasıl iletileceğini kurum içindeki süreçte belirleyin. Kaynak hatası ile değerlendirme hatasını ayrı kaydetmek sonraki iyileştirmeyi kolaylaştırır.
Kendi altyapınızda çalıştırmanın sorumluluklarını belirleyin
DeskGate’in kurumun kendi altyapısında çalıştırılması, sunucu ve veri yönetimi kararlarını kurumun seçtiği ortamda ele almasına imkan verir. Bunun yanında güncelleme, yedekleme, hesap yönetimi, güvenli erişim ve olay müdahalesi gibi işletim işleri için görev sahipleri belirlenmelidir. Yazılımın kurulmuş olması bu işlerin tamamlandığını göstermez. Proje tesliminde yalnızca giriş ekranının açılması yerine, sorumlulukların ve işletim dokümanlarının da hazır olup olmadığı kontrol edilebilir. Bu, teknik ekibin sürdürülebilir bir hizmet sunmasına yardımcı olur.
Destek sırasında hangi bilginin paylaşılacağı da önceden düşünülmelidir. Sorunu anlatmak için bütün personel raporunu göndermek yerine, hatayı açıklamaya yetecek teknik ayrıntıyı belirleyin. Görüntü veya kayıt paylaşımı gerekiyorsa alıcıyı ve kapsamı değerlendirin. Sunucu konumu üzerinden bütün veri akışları hakkında sonuç çıkarmayın; uzaktan destek, rapor gönderimi ve farklı hizmetlerle bağlantılar ayrıca ele alınmalıdır. Kullanılmayan bir bağlantının açık kalması veya unutulan bir yönetici hesabı, proje başında hazırlanan düzenin zamanla değişmesine neden olabilir.
Pilot uygulamada hangi soruları yanıtlayabilirsiniz
Pilotun amacı yalnızca rapor üretildiğini görmek değildir. Seçilen kullanıcıların doğru grupta görünüp görünmediği, tarih aralığının beklenen dönemi kapsayıp kapsamadığı ve erişim rollerinin planla uyuşup uyuşmadığı incelenebilir. Teknik bir kesinti yaşandığında rapordaki boşluğun nasıl anlaşılacağı da önemlidir. Test kapsamı kurumdaki gerçek veri işleme kararlarına uygun olmalıdır. Daha fazla özellik bulunduğu için bütün özellikleri açmak yerine, onaylanan ihtiyaç için gerekli iş akışlarının çalıştığını göstermek daha anlamlı bir kabul ölçütüdür.
Pilot sonuçlarını üç ayrı başlıkta değerlendirmek yararlıdır: teknik doğruluk, kullanıcıların anlayabilmesi ve işletim sorumluluğu. Bir rapor teknik olarak doğru üretildiği halde okuyucular tarafından devamsızlık tablosu sanılıyorsa açıklama yetersizdir. Erişim doğru tanımlandığı halde dosyalar kontrolsüz paylaşılıyorsa süreç tamamlanmamıştır. Bir sorun bulunduğunda kimin müdahale edeceği bilinmiyorsa işletim planı eksiktir. Bu gözlemler ürünün tek bir puanla değerlendirilmesinden daha somut iyileştirme işleri çıkarır. Her düzeltmenin sahibi ve kapanış kontrolü belli olmalıdır.
Uygulama toplantılarında sık sorulan sorular
Personel takibi için tek bir uygunluk belgesi yeterli midir? Bir ürün belgesini incelerken belgenin hangi kapsamı anlattığına bakılmalıdır. Teknik özellik listesi, kurumun bütün kullanım kararlarının değerlendirildiği anlamına gelmez. Satın alma dosyasında ürün işlevlerini, işletim sorumluluklarını ve kurumun kendi değerlendirmelerini ayrı başlıklar altında tutmak yararlıdır. Böylece bir belgenin hangi soruyu cevapladığı açık olur. Ürün sürümü veya kullanım kapsamı değiştiğinde hangi kararların yeniden ele alınacağı da bu ayrım üzerinden bulunabilir.
Yönetici daha ayrıntılı bir rapor isterse ne yapılmalıdır? Önce yeni talebin mevcut iş sorusuyla ilişkisini açıklamasını isteyin. Bir sorunu araştırmak için tarih aralığını daraltmak yeterliyken kullanıcı kapsamını bütün kuruma genişletmek gereksiz olabilir. Talebin kaynağı, dönemi ve alıcıları belirlendikten sonra ilgili sorumlular inceleme kapsamını değerlendirebilir. Raporu hazırlayan personel, teknik olarak mümkün olan her çıktıyı otomatik biçimde paylaşacak bir aracı olarak görülmemelidir. Belirsiz talep önce anlaşılır bir iş tanımına dönüştürülmelidir.
PDKS ve bilgisayar raporları farklı sonuç gösterirse hangisi esas alınmalıdır? Önce iki kaynağın aynı olayı ölçüp ölçmediğini kontrol edin. Bir kapı geçişiyle bir uygulamanın kullanım süresi arasında bire bir eşitlik beklenmez. Tarih, kullanıcı eşleşmesi ve görev bağlamı doğrulandıktan sonra her kayıt kendi anlamıyla değerlendirilir. Farkın yalnızca sayısal olarak kapatılması için bir kaynağı diğerine göre değiştirmek yerine, farkın açıklamasını ve ilgili sürecin kararını kaydetmek daha anlaşılır bir çalışma düzeni sağlar.
Düzenli değerlendirmeyi günlük çalışmanın parçası yapın
Kurulum sonrasında yeni ekipler, yeni cihazlar, farklı çalışma düzenleri ve yeni rapor talepleri ortaya çıkabilir. Başlangıçtaki kapsamın bunları kendiliğinden içerdiğini varsaymayın. Değişiklik toplantısında hangi veri türünün eklendiğini, hangi kişilerin etkilendiğini, erişim ihtiyacının değişip değişmediğini ve çalışanlara yapılan açıklamanın güncel kalıp kalmadığını inceleyin. Bu değerlendirme için yalnızca büyük proje değişikliklerini beklemek gerekmez. Küçük görünen bir dışa aktarım veya yeni alıcı grubu da veri akışını değiştirebilir.
KVKK ve Kişisel Verilerin Korunması Kanunu bağlamında personel takibini yönetmek, tek seferlik bir başlık veya yazılım etiketiyle tamamlanan bir çalışma değildir. Yararlı raporun doğru kaynaktan gelmesi, doğru kişilere ulaşması ve doğru bağlamda yorumlanması gerekir. DeskGate’in mevcut ürün rehberleri teknik işleyişi anlamaya yardımcı olur; kurumun hukuki ve organizasyonel kararları ise gerçek kullanım üzerinden değerlendirilir. Bu rehberdeki mevzuat bağlantıları 12 Kasım 2026 tarihinde kontrol edilmiştir. Sonraki değişikliklerde güncel resmî metinler ve uygulamanın yeni kapsamı birlikte yeniden gözden geçirilmelidir.