DeskGate Yardım Merkezi
DeskGate Personel Takip Yazılımı ve Veri Yönetimi
Personel takip yazılımında veri kalitesi, erişim yetkileri, rapor paylaşımı, saklama planı ve kurum içi veri yönetimi.
Personel takip yazılımı seçilirken rapor ekranlarına bakmak kolaydır; zor olan, o raporları aylar boyunca güvenilir ve kontrollü biçimde kullanmaktır. Aynı kişi farklı cihazlarla çalışabilir, bir bilgisayar ekipler arasında devredilebilir, departman değişiklikleri geçmiş karşılaştırmaları etkileyebilir. Bir rapor dosyası uygulamadan çıkarıldıktan sonra başka klasörlerde yaşamaya devam edebilir. Bu nedenle yazılımı değerlendirirken verinin nereden geldiğini, hangi amaçla işlendiğini, kimin okuyabildiğini ve ne zaman kullanım dışına çıkarılacağını birlikte ele almak gerekir.
DeskGate, bilgisayar etkinliği ve kullanım raporlarını kurumun kendi altyapısında değerlendirebildiği bir çalışma düzenini destekler. İş Analizi üzerinden grup, kullanıcı ve tarih kapsamında aktif ve pasif süreler ile uygulama ve web kullanımına ilişkin görünümler incelenebilir. Ancak teknik kayıtların bulunması, bunların her yönetim sorusuna aynı anlamda cevap verdiğini göstermez. Bu rehber personel takip yazılımını bir veri yönetimi süreci olarak kurmaya odaklanır: doğru kaynak, anlaşılır kapsam, görevle sınırlı erişim ve düzenli yaşam döngüsü yönetimi.
İlk önce cevaplanacak yönetim sorusunu belirleyin
Bir yazılımdan anlamlı sonuç almak için ilk karar hangi raporun açılacağı değildir. Önce hangi iş sorusunun cevaplanacağı belirlenmelidir. Yeni bir uygulamanın ekip tarafından kullanılıp kullanılmadığını anlamakla bir teknik kesintinin hangi kullanıcıları etkilediğini araştırmak farklı ihtiyaçlardır. Birincisinde dönemsel uygulama dağılımı yeterli olabilir; ikincisinde belirli gün ve cihaz kapsamına inmek gerekebilir. Başlangıçta bu ayrımı yapmak, gereksiz ayrıntının toplanmasını ve ilgisiz kayıtların incelemeye katılmasını önler.
Amaç cümlesini olabildiğince somut yazın. İncelenecek ekip, dönem, kullanılacak veri ve raporun hangi karara katkı sağlayacağı açık olsun. Çıktının sahibi de belli olmalıdır. Bir yönetici raporu okuyacaksa neyi değerlendireceğini; teknik ekip okuyacaksa hangi sorunun çözümünden sorumlu olduğunu bilmelidir. Sadece düzenli gönderildiği için hazırlanan, fakat kimsenin bir iş kararında kullanmadığı raporlar veri yönetimi bakımından yeniden gözden geçirilmelidir.
Amaç değiştiğinde önceki yetkilendirmeyi otomatik olarak genişletmeyin. Eğitim ihtiyacını anlamak için hazırlanan ekip raporunun daha sonra kişi hakkında farklı bir değerlendirmede kullanılması ayrı bir karar gerektirir. Böyle bir değişiklikte veri kapsamını, hukuki dayanağı, bilgilendirmeyi ve sonuçların paylaşılacağı kişileri yeniden incelemek gerekir. Yazılımın aynı ekranı sunması, her kullanımın aynı koşullarda uygun olduğu anlamına gelmez.
Personel kaydı ile bilgisayar kaydını eşleştirin
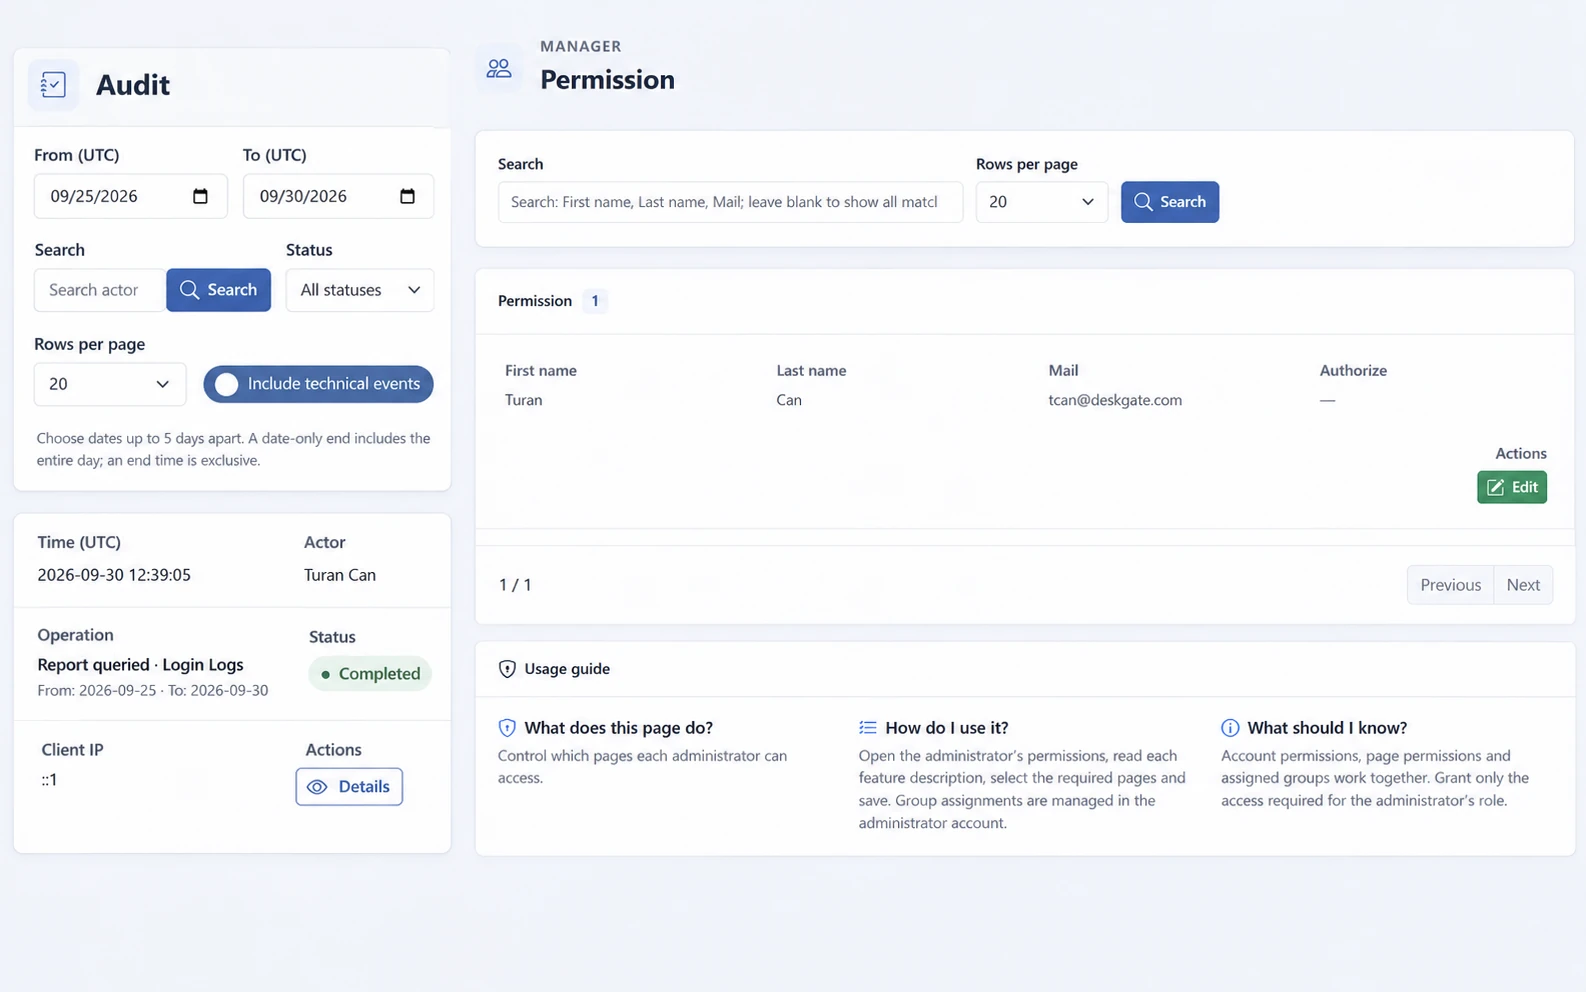
Veri kalitesindeki önemli sorunlardan biri kişi, kullanıcı hesabı ve cihazın birbirinin yerine kullanılmasıdır. Çalışanın adı, işletim sistemindeki oturum adı ve cihazın kurumsal envanter adı farklı olabilir. Aynı cihazın iki kişi tarafından kullanıldığı veya bir çalışanın iki bilgisayarı bulunduğu durumlarda bu fark daha belirgin hale gelir. İlk değerlendirmeden önce raporda görünen kimliğin hangi çalışma düzenini temsil ettiğini açıklığa kavuşturun.
Cihaz devrinde yalnızca güncel envanter bilgisine bakmak yeterli değildir. Bugün muhasebe ekibine ait görünen bilgisayar önceki ay başka bir departmanda kullanılmış olabilir. Geçmiş raporları bugünkü kullanıcıyla eşleştirmek hatalı sonuç doğurabilir. Kurumun cihaz teslim ve hesap değişikliği kayıtlarını teknik raporun bağlamı olarak kullanın. Eşleşmenin kesin olmadığı dönemlerde kişi hakkında sonuç çıkarmadan önce belirsizliği kayda geçirmek daha sağlıklı bir yöntemdir.
İsim benzerlikleri de ayrıca ele alınmalıdır. İki farklı kullanıcının aynı görünen ada sahip olması, raporun aynı kişiyle ilgili olduğunu göstermez. Kullanıcı ve cihaz kapsamını, incelemeye yetkili teknik ekiple birlikte doğrulayın. Birleştirilmesi gereken kayıtlar kadar ayrı tutulması gereken kayıtlar da önemlidir. Böylece personel takip yazılımındaki görünüm, kurumun fiilî çalışma düzeniyle ilişkilendirilebilir ve sonraki raporlar tutarlı bir temele oturur.
Her veri kaynağının anlamını yazılı hale getirin
İş Analizi raporunda görülen etkinlik, uygulama veya web kullanım verileri bilgisayardaki kullanım bağlamını açıklar. Günlük Aktivite raporu ise günü 00.00 ile 24.00 arasında, toplam 1.440 dakikalık çerçevede ele alır. Bu rapor bilgisayarın açılma ve kapanma saatlerinin listesi değildir. Pasif süre de tek başına kişinin işyerinde olmadığı veya çalışmadığı şeklinde yorumlanamaz. Veri sözlüğü hazırlanırken bu ayrımlar açıkça belirtilmelidir.
Kurumda ayrıca kullanılan fiziksel giriş çıkış, izin, görev veya çalışma planı kayıtları başka kaynaklardır. Bir binaya giriş olayı ile bilgisayarda görülen uygulama kullanımı aynı şeyi ölçmez. Benzer biçimde sisteme giriş kaydı, kimlik doğrulama veya erişim olayını gösterebilir; işyerinin kapısından geçildiğinin kanıtı olarak ele alınmamalıdır. Bu kaynaklar karşılaştırılacaksa her birinin amacı ve sınırı ayrı yazılmalıdır.
Veri sözlüğünü sadece teknik ekibin anlayacağı kısaltmalardan oluşturmayın. Raporu okuyacak yöneticinin de kullanabileceği kısa açıklamalar hazırlayın. Alanın neyi gösterdiği kadar neyi göstermediğini belirtmek yararlıdır. Bir hesaplamanın koşulları değişirse sözlüğün ilgili bölümünü de güncelleyin. Böylece aynı terimin farklı ekiplerde farklı anlamlarla kullanılmasının önüne geçilir; toplantılarda sayıların tanımını yeniden tartışmak yerine işin kendisine odaklanılabilir.
Veri kapsamını raporun ayrılmaz parçası yapın
Bir raporun üstündeki tarih aralığı, seçilen grup ve kullanıcı kapsamı sonuç kadar önemlidir. Aynı rapor farklı filtrelerle açıldığında farklı sorulara cevap verir. Bu yüzden rapor çıktısı paylaşılırken hangi kapsamın kullanıldığı görünür kalmalıdır. Hazırlayan kişinin ekranında seçili olan fakat alıcıya aktarılmayan bir filtre, doğru verinin yanlış anlaşılmasına yol açabilir. Kurum içindeki rapor adlandırma düzeni de bu bilgiyi taşımalıdır.
Tarih aralığını seçerken tamamlanmış dönemlerle sürmekte olan dönemleri ayırın. Devam eden iş günündeki toplamı tamamlanmış bir günle doğrudan karşılaştırmak yanıltıcı olabilir. Benzer şekilde haftanın yalnızca birkaç günü kapsandığında bunu tam haftalık sonuç olarak sunmayın. Kullanıcının o dönemde hangi ekipte bulunduğu ve cihazın hangi tarihlerde kapsama girdiği de raporun açıklamasında yer alabilecek önemli bağlam bilgileridir.
Kapsamı sonradan yeniden oluşturabilmek için insan tarafından anlaşılır bir hazırlama kaydı tutun. Raporun hangi amaçla, kim tarafından, hangi tarihte ve hangi seçimlerle hazırlandığını belirtmek çoğu değerlendirmeyi kolaylaştırır. Bunun için gereksiz kişisel ayrıntı eklemek gerekmez. Amaç, raporun üretilme koşullarını kaybetmemektir. Koşullar bilinmediğinde birbirine benzeyen iki dosyanın neden farklı sonuç verdiğini açıklamak zorlaşır.
Yetkileri iş göreviyle birlikte tasarlayın
Teknik yönetici, ekip sorumlusu ve kurumsal yöneticinin aynı ayrıntıya ihtiyacı olmayabilir. Teknik ekip veri akışındaki sorunu araştırırken cihaz ve kullanıcı bağlamını incelemek isteyebilir. Ekip sorumlusu belirli bir grubun kullanım dağılımını değerlendirebilir. Üst yönetim için daha sınırlı bir özet yeterli olabilir. Yetkilendirmeyi bu ihtiyaçlardan hareketle tasarlayın; rapora erişim talebini kişinin unvanı kadar gerçek göreviyle de ilişkilendirin.
Kurulu DeskGate sürümündeki rol ve kapsam seçeneklerini gerçek kullanım koşullarıyla doğrulayın. Bir yetkinin adının uygun görünmesi, bütün sınırların beklendiği gibi uygulandığını tek başına göstermez. Kullanıcının hangi grupları, hangi raporları ve hangi ayrıntıları görebildiği kontrol edilmelidir. İhtiyacı karşılamayan bir durum varsa yetkiyi gelişigüzel genişletmek yerine ürün desteğiyle doğru yapılandırmayı değerlendirin. Kurumun sorumlulukları ile ürünün sunduğu kontroller aynı tabloda görünmelidir.
Yetki vermek kadar yetkiyi kaldırmak da süreçtir. Görev değişikliği, geçici vekâletin bitmesi veya iş ilişkisinin sona ermesi erişim kapsamını etkileyebilir. Bu değişiklikleri yalnızca personel dosyasında bırakmayın; ilgili sistem sahiplerine de bildirin. Düzenli yetki gözden geçirmesinde hesapların hâlâ gerekli olup olmadığını ve mevcut kapsamın görevle uyumunu inceleyin. Gereksiz erişimin zaman içinde birikmesini önlemek, güvenlik yönetiminin günlük parçasıdır.
PDF çıktıları için ayrı bir paylaşım düzeni kurun
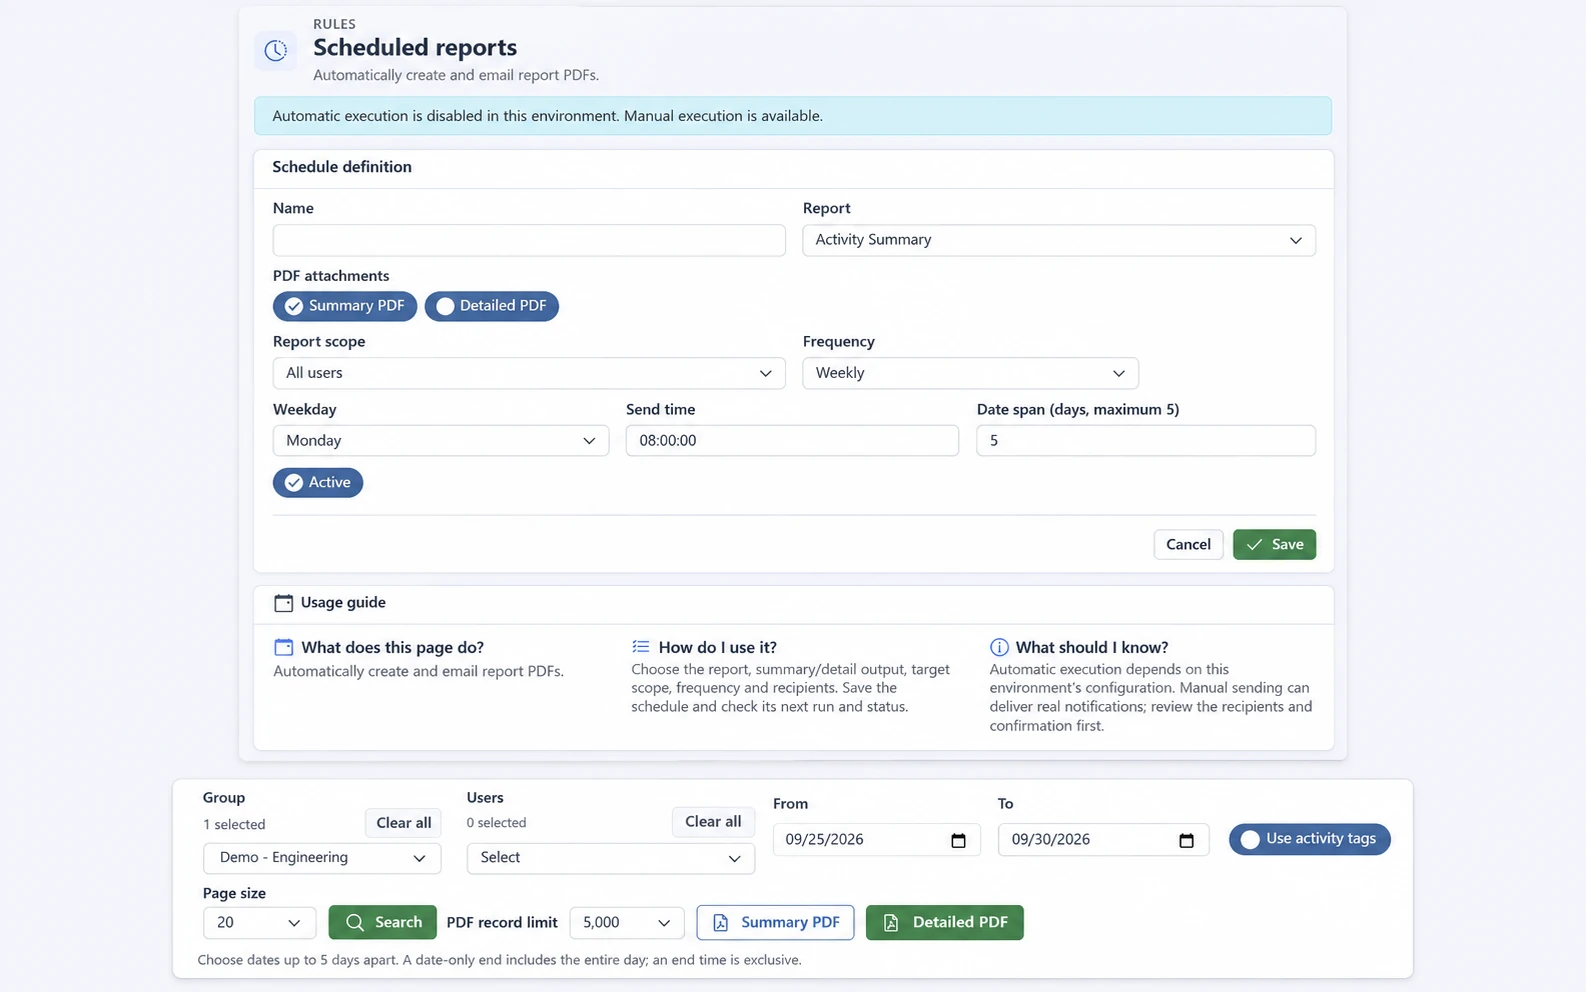
DeskGate İş Analizi içinde özet ve ayrıntılı PDF seçenekleri farklı inceleme ihtiyaçlarına hizmet eder. Özet bir yönetim görüşmesine başlangıç sağlayabilir; ayrıntı belirli bir sorunun bağlamını açıklamaya yardımcı olabilir. Bununla birlikte ayrıntılı çıktı, bütün geçmişin sınırsız dökümü olarak kabul edilmemelidir. Ürünün çıktı kapsamı ve ayrıntı sınırları kontrol edilerek hangi kayıtların dosyada yer aldığı anlaşılmalıdır. Dosyanın adı kapsamın yerine geçmez.
Bir PDF oluşturulduktan sonra uygulamadaki erişim kontrolünden ayrı bir paylaşım alanına taşınabilir. E-posta eki, ortak klasör veya kişisel indirme dizini yeni kopyalar doğurur. Bu nedenle raporun hangi onaylı ortamda saklanacağı, kimlerle paylaşılacağı ve yeniden dağıtımın nasıl yönetileceği belirlenmelidir. Bir kişiye uygulama erişimi verilmemiş olması, kendisine iletilen dosyayı okuyamayacağı anlamına gelmez. Çıktı güvenliğini ayrıca ele almak gerekir.
Rapor alıcısına ihtiyacından fazla ayrıntı göndermeyin. Toplantı için belirli bir ekibin özet bilgisi yeterliyse başka ekiplerin kayıtlarını aynı pakete eklemeyin. Çalışma bittikten sonra geçici kopyaların ne olacağı da belli olsun. Paylaşılan belgenin hangi sürümünün geçerli olduğu anlaşılmalı; düzeltilmiş bir rapor gönderildiğinde önceki dosyanın kullanımına devam edilmemesi sağlanmalıdır. Bu düzen, yanlış kapsamlı eski raporların yeniden dolaşıma girmesini azaltır.
Saklama kararını kayıt türüne ve amaca göre verin
Personel takip yazılımındaki bütün veriler için tek bir saklama süresi belirlemek her ihtiyacı karşılamaz. Kullanım özeti, teknik erişim kaydı ve rapor çıktısı farklı amaçlara hizmet edebilir. Süre belirlenirken ilgili yükümlülükler, işleme amacı, uyuşmazlık ihtiyacı ve kurumun gerçek süreçleri birlikte değerlendirilmelidir. Evrensel bir gün sayısını bütün kayıtlara uygulamak yerine gerekçesi anlaşılır bir saklama düzeni hazırlanmalıdır.
Saklama kararı uygulamadaki kayıtlarla sınırlı kalmamalıdır. Dışa aktarılan belgeler, yedekler ve inceleme sırasında oluşturulan kopyalar da dikkate alınmalıdır. Ana sistemden kaldırılan bir dosyanın farklı bir klasörde kullanılmaya devam etmesi, yaşam döngüsünün tamamlanmadığını gösterir. İmha sürecini hazırlarken hangi kopyaların nerede bulunduğunu ve işlemin hangi ekip tarafından yürütüleceğini belirleyin. Üründeki silme ve saklama kontrollerini kurulu sürüm üzerinden ayrıca doğrulayın.
Gerekli bir kaydı koruma ihtiyacı doğduğunda bunun kapsamı ve gerekçesi belirli olmalıdır. Her ihtimali düşünerek bütün geçmişi süresiz tutmak yerine ilgili dönem ve veri türüne odaklanın. Süre uzatımına kimlerin karar verebildiği ve kararın ne zaman gözden geçirileceği açık olsun. Böylece kayıtların kullanım dışına çıkarılması rastlantıya bırakılmaz; hangi bilginin neden hâlâ tutulduğu sorusuna tutarlı bir cevap verilebilir.
Eksik veriyi düşük etkinlikle karıştırmayın
Raporda az kayıt görülmesi, her zaman düşük kullanım anlamına gelmez. Seçilen kapsamın dar olması, cihazın farklı grupta bulunması, ilgili dönemin henüz tamamlanmaması veya veri akışının araştırılması gereken bir durumu olabilir. İlk kontrol veri kaynağının ve filtrelerin doğru olup olmadığıdır. Eksiklik açıklanmadan bir çalışanın davranışı hakkında yorum yapmak, teknik bir sorunu yönetsel bir yargıya dönüştürebilir.
Veri kalite incelemesini sonuç incelemesinden ayırın. Önce beklenen cihazların ve kullanıcıların kapsamda bulunup bulunmadığını kontrol edin. Ardından tarih seçimini ve raporun ilgili alanlarının ne anlama geldiğini değerlendirin. Tutarsızlık devam ediyorsa teknik ekibe açık bir sorun tarifi iletin. Sorun tarifinde gerekli kapsam ve dönem bulunmalı; gereksiz kişisel ayrıntılar veya başka kullanıcıların kayıtları eklenmemelidir. Araştırma için gereken veri ile bütün veri aynı şey değildir.
Eksikliği çözmek için kaynak kayıtları gerçeği değiştirecek biçimde tamamlamaya çalışmayın. Bir bilgi bulunamıyorsa rapor açıklamasında bunun sınırını belirtin. Daha sonra doğru kapsamla yeni rapor hazırlanırsa önceki değerlendirmeyi de gözden geçirin. Veri yönetimi, her hücreyi dolu göstermekten çok hangi bilginin güvenilir olduğunu bilmeyi gerektirir. Açıkça belirtilen bir sınırlılık, sessizce yapılmış bir varsayımdan daha değerlidir.
Kendi altyapınızda işletmenin sorumluluklarını paylaşın
Verilerin kurumun seçtiği altyapıda bulunması, işletim sorumluluğunu görünür hale getirir. Sunucu, veritabanı, ağ erişimi, yedekleme, güncelleme ve kapasite kararlarının sahipleri belirlenmelidir. Bir sorun çıktığında uygulama ekibinin mi, altyapı ekibinin mi, yoksa veritabanı sorumlusunun mu ilk değerlendirmeyi yapacağı anlaşılır olmalıdır. Görev paylaşımı yapılmadığında küçük bir kesinti bile farklı ekipler arasında bekleyen bir talebe dönüşebilir.
Günlük işletimde yalnızca uygulamanın açılmasına bakmayın. Beklenen raporun doğru kapsamla üretilebilmesi ve gerekli dosyanın yetkili kişilerce erişilebilir olması da hizmetin parçasıdır. Bunun yanında erişim ve yapılandırma değişikliklerinin kontrollü yapılması gerekir. Parolalar ve bağlantı bilgileri rapor dosyalarına, destek ekran görüntülerine veya genel çalışma notlarına eklenmemelidir. Teknik bir sorunu anlatmak için sırların paylaşılması gerekli bir yöntem değildir.
Altyapı sorumluluğunu tek bir kişiye bağlı bırakmayın. Yetkili ekibin güncel işletim bilgisini bulabileceği düzenli dokümantasyon oluşturun. Kritik işlemlerde görev devri ve gerektiğinde geri dönüş yaklaşımı belli olsun. Bunlar DeskGate tarafından kendiliğinden sağlandığı varsayılacak özellikler değil, kurumun hizmeti sürdürülebilir biçimde işletmek için düzenlemesi gereken uygulamalardır. Yazılım ile organizasyonel süreç birlikte çalıştığında raporlama hizmetinin sürekliliği daha yönetilebilir olur.
Yedeklemeyi geri dönüş ihtiyacıyla birlikte değerlendirin
Bir yedeğin bulunması ile kullanılabilir bir geri dönüş yolunun bulunması aynı değildir. Kurum, hangi verilerin ve ayarların korunacağını, geri dönüşte hangi sıranın izleneceğini ve doğrulamayı kimin yapacağını belirlemelidir. Raporlama hizmeti tekrar açıldığında doğru döneme ve doğru kapsama ait verilerin erişilebilir olduğunun kontrol edilmesi gerekir. Yalnızca dosyanın varlığını görmek iş sürekliliği hazırlığını tamamlamaz.
Yedekler de erişim yönetimi ve saklama düzeni içinde değerlendirilmelidir. Üretim sistemindeki kontrollerin dışında bırakılan bir yedek kopyası aynı bilgileri daha geniş bir çevreye açabilir. Yedeklerin bulunduğu ortam, erişebilen kişiler ve koruma yöntemi kurumun güvenlik yaklaşımına uygun olmalıdır. Geri dönüş çalışmaları mümkün olduğunda kontrollü ortamda ve gereksiz kişisel veri yayılımını önleyecek kapsamla planlanmalıdır. Gerçek müşteri veya çalışan verisi üzerinde rastgele deneme yapılmamalıdır.
Geri dönüş sonrasında raporların zaman bağlamını inceleyin. Yedeğin alındığı an ile sonraki işlemler arasındaki farkı bilmek gerekir. Bu fark açıklanmadan önceki ve sonraki raporları aynı veri kümesi gibi karşılaştırmak yanıltıcı olabilir. İşletim kaydında geri dönüşün tarihi, kapsamı ve doğrulama sonucu anlaşılır biçimde tutulursa değerlendirmeyi yapan ekip hangi sınırlılıkların bulunduğunu bilir. Böylece teknik olayın raporlama üzerindeki etkisi açıklanabilir.
Entegrasyon beklentilerini somut bağlantılarla doğrulayın
Personel takip yazılımı farklı kurumsal sistemlerle birlikte kullanılabilir; fakat birlikte kullanım her zaman hazır ve otomatik entegrasyon anlamına gelmez. İnsan kaynakları, fiziksel PDKS veya başka bir uygulamayla veri alışverişi bekleniyorsa bağlantının gerçekten hangi sürüm ve yöntemle sağlandığı doğrulanmalıdır. Her sisteme bağlanan genel bir bağlantı bulunduğu varsayılmamalıdır. Desteklenen veri alanları, aktarım yönü ve kimlik eşleştirmesi açıkça anlaşılmalıdır.
Bağlantı değerlendirmesinde teknik başarı kadar anlam eşleşmesi de önemlidir. Bir sistemdeki kullanıcı kodunun diğer sistemde hangi kayda karşılık geldiği, tarih ve saat alanlarının nasıl yorumlandığı, eksik veya tekrarlanan kayıtların ne olacağı belirlenmelidir. Fiziksel giriş kaydını bilgisayar etkinliğiyle aynı olay olarak adlandırmak teknik aktarım çalışsa bile yanlış sonuç doğurabilir. Kaynakların farklı anlamlarını korumak, entegrasyonun değerini azaltmaz; sonucu daha güvenilir hale getirir.
Doğrulanan kapsamın dışına çıkmadan ilerleyin. Kartlı geçiş, turnike, biyometri, bordro veya puantaj beklentilerini ürünün kendi rapor özelliklerinden ayrı değerlendirin ve ilgili yetenekleri somut belgeyle teyit edin. İstenen işlevin hangi bileşenden geleceği netleşmeden kullanıcıya tamamlanmış bir çözüm sözü vermeyin. Bağlantının sahibi ve değişiklikten sorumlu ekip belirlendiğinde sürüm güncellemelerinin veri akışına etkisi de daha düzenli yönetilir.
Yapılandırma değişikliklerini karşılaştırma bağlamına ekleyin
Bir rapordaki değişimin nedeni her zaman çalışanların kullanım alışkanlığı değildir. Grup düzeni, cihaz kapsamı, çalışma takvimi veya rapor seçimleri değişmiş olabilir. Bu değişiklikler karşılaştırma yapılan dönemin bağlamını etkiler. Güncellenen bir ayardan sonra elde edilen sonucu önceki döneme bağlarken koşulların aynı olup olmadığını kontrol edin. Değişikliği açıklayan kısa bir işletim kaydı, sonraki analizlerde önemli bir başvuru noktası olabilir.
Yapılandırma değişikliğini planlarken beklenen sonucu ve doğrulama yolunu önceden tanımlayın. Hangi raporun nasıl etkilenmesi gerektiği bilindiğinde beklenmeyen durumlar daha hızlı fark edilir. Değişiklik yetkisi olan kişi ile sonucu değerlendiren kişinin sorumlulukları açık olsun. Kurulu sürümdeki seçenekleri ve güncelleme notlarını esas alın; başka bir kurulumda görülen davranışın kendi ortamınızda aynı şekilde geçerli olduğunu varsaymayın.
Özellikle dönemsel yönetim raporlarında karşılaştırılabilirlik önem taşır. Ayın ortasında bir grup yeniden düzenlendiyse toplamların nasıl okunacağı rapor açıklamasında belirtilmelidir. Önceki raporu sessizce değiştirmek yerine gerekiyorsa yeni sürüm hazırlayıp kapsam farkını açıklayın. Böylece kurum içinde farklı dosyalara bakan kişiler birbirinden tamamen farklı sonuçlara ulaşmaz. Değişiklik kaydı, teknik işlemin yanı sıra yönetim iletişiminin de bir parçasıdır.
KVKK değerlendirmesini ürün ayarından ayrı bir sorumluluk olarak ele alın
Personel takip verileri kişisel veri içerebilir. Bu nedenle veri işleme amacı, hukuki dayanak, aydınlatma, erişim kapsamı, güvenlik ve saklama kararları birlikte değerlendirilmelidir. Bir ürünün kurulması veya kendi sunucularınızda çalışması bütün hukuki yükümlülükleri tek başına karşılamaz. Kurumun yaptığı somut işleme faaliyetinin koşulları önemlidir. Biyometrik mesai takibi ve iletişim içeriğinin denetlenmesi gibi farklı konular kendi kapsamları içinde ayrıca incelenmelidir.
Çalışanlara yapılacak açıklama, gerçekte kullanılan işlevlerle uyumlu olmalıdır. Hangi verinin hangi amaçla değerlendirildiğini anlaşılır biçimde anlatmak gerekir. Genel bir cümleyle her türlü denetim için sınırsız yetki bulunduğu izlenimi verilmemelidir. Aynı şekilde teknik olarak erişilebilen her bilginin her görevli tarafından incelenmesi uygun bir işletim yaklaşımı değildir. Kurumsal kararlar ile uygulamadaki erişim düzeni birbiriyle tutarlı tutulmalıdır.
Hukuki değerlendirme gerektiğinde kurumun ilgili uzmanları gerçek veri akışını görmelidir. Özellik adlarından oluşan bir liste yerine hangi kaydın nerede tutulduğunu, kimlerin eriştiğini ve hangi amaçla kullanıldığını gösteren açıklama daha faydalıdır. Böylece ürünün ne sunduğu ile kurumun nasıl kullandığı birbirine karışmaz. Uygunluk değerlendirmesi genel bir pazarlama ifadesi yerine somut süreç ve doğrulanmış kontrol üzerinden yürütülebilir.
Veri talepleri için anlaşılır bir başvuru yolu oluşturun
Bir çalışanın kendisiyle ilgili kaydın yanlış olduğunu düşünmesi veya bir yöneticinin rapor kapsamını sorgulaması mümkündür. Böyle bir durumda başvurunun hangi ekibe iletileceği ve teknik incelemenin nasıl yapılacağı önceden belirlenmelidir. İtirazı yalnızca sayıların doğru hesaplandığı söylenerek kapatmak yeterli olmayabilir. Hesaplama doğru olsa bile kişi eşleşmesi, tarih seçimi veya kaydın yorumlanma biçimi sorunlu olabilir. Başvuruyu alan ekip önce sorunun hangi aşamayla ilgili olduğunu anlamalıdır.
İnceleme sırasında başvuruyu yapan kişiden ihtiyacı aşan bilgi istemeyin. İlgili raporun tarihi, kullanıcı kapsamı ve açıklığa kavuşturulmak istenen alan çoğu teknik inceleme için başlangıç sağlar. Başka çalışanların kayıtlarını paylaşmak yerine ilgili bölümün yetkili kişilerce değerlendirilmesini sağlayın. Sonuçta bir kapsam veya yorum hatası bulunursa hangi raporların etkilendiği incelenmeli ve bu raporlara dayanılarak yapılmış değerlendirmeler uygun şekilde yeniden ele alınmalıdır. Düzeltme, yalnızca bir dosyanın yeniden gönderilmesiyle sınırlı kalmayabilir.
Kurumsal başvuru yolu ile uygulamanın teknik destek kanalı farklı görevler üstlenebilir. Teknik destek raporun nasıl çalıştığını açıklarken, kişisel veriye ilişkin taleplerin değerlendirilmesi veri sorumlusunun kendi yükümlülükleri kapsamındadır. Bu iki süreci birbirinin yerine kullanmayın. İlgili ekiplere görevlerini açıklamak, başvurunun doğru yerde ele alınmasını ve gereksiz veri paylaşılmadan sonuçlandırılmasını kolaylaştırır. Başvuru kayıtlarının kendileri de erişim ve saklama düzenine dahil edilmelidir.
Düzenli gözden geçirmeyi işletimin parçası yapın
Veri yönetimi tek seferlik kurulum çalışması değildir. Ekipler, cihazlar, kullanılan uygulamalar ve rapor ihtiyaçları zaman içinde değişir. Bu nedenle amaçların hâlâ geçerli olup olmadığını, erişimlerin görevlerle uyumunu ve eski çıktıların nasıl yönetildiğini düzenli olarak inceleyin. Gözden geçirme sonucunda hiçbir işlem gerekmese bile yapılan değerlendirmenin kapsamı ve sorumlusu belli olsun. Süreç, yalnızca sorun yaşandığında hatırlanan bir kontrol olmamalıdır.
Kullanıcıların karşılaştığı belirsizlikleri de iyileştirme girdisi olarak değerlendirin. Aynı rapor alanının anlamı tekrar tekrar soruluyorsa veri sözlüğü veya eğitim yetersiz kalıyor olabilir. Aynı filtre hatası farklı kişilerde oluşuyorsa rapor hazırlama talimatı netleştirilebilir. Bir çıktının fazla ayrıntı içerdiği görülüyorsa paylaşım yaklaşımı yeniden düzenlenebilir. Bu tür küçük iyileştirmeler, yazılımın kullanımını kurumun gerçek ihtiyaçlarına yaklaştırır.
DeskGate personel takip yazılımından alınan sonucun değeri, kayıt miktarından önce bu kayıtların doğru bağlamda kullanılmasına bağlıdır. Kaynak anlamları açık, kişi ve cihaz eşleşmeleri güvenilir, erişimler görevle sınırlı ve çıktıların yaşam döngüsü yönetilebilir olduğunda raporlar daha anlaşılır hale gelir. Böyle bir düzen, teknik ekibin sorun araştırmasını ve yöneticilerin ölçülü değerlendirme yapmasını aynı bilgi temeli üzerinde buluşturur. Kalıcı fayda, yazılımın sunduğu görünüm ile kurumun veri yönetimi disiplininin birlikte işlemesinden doğar.