发现
利用库存和设备组来识别操作系统、现有版本、可用端点和客户边界。
远程软件部署是指从中央管理环境对应用程序进行控制交付和安装,使其到达一台或多台计算机。
它减少了技术人员与每个终端进行交互式连接的需要。部署工作流程通常包括:识别符合条件的设备、准备安装程序和所需参数、选择受控目标组、安排或启动执行、审查结果以及跟进异常情况。
DeskGate将远程软件部署与公司、团队、终端、库存、命令、脚本和支持环境连接起来。这对于拥有多个办公室的内部 IT 团队以及管理客户设备的服务提供商都非常有用。集中式交付提高了一致性,但必须辅以软件包测试、授权、维护窗口、日志记录和恢复计划。
利用库存和设备组来识别操作系统、现有版本、可用端点和客户边界。
准备好经批准的安装程序、静默参数、先决条件、验证方法和回滚程序。
部署到代表性设备上,并验证应用程序行为、端点稳定性、日志和业务工作流程。
分批推出,并设置维护窗口、指定负责人和异常处理机制,以便于管理。
记录目标设备、结果、失败、重试、支持需求、版本状态和最终验收。
手动安装程序在服务帐户下、在交互式桌面之外或缺少必备组件时可能会失败。请确认系统架构、支持的Windows版本、磁盘空间、所需服务、重启行为、依赖项、许可、证书信任、代理要求以及安全软件交互情况。
使用供应商支持的静默安装参数,避免在软件包或脚本中嵌入可重用的凭据。确定如何验证安装成功:已安装版本、服务状态、注册表值、可执行文件是否存在、应用程序清单或其他可靠信号。定义如何清理部分安装,以及何时需要技术人员介入。
软件包应具有清晰的所有权和版本控制。记录来源、校验和(如适用)、审批信息、创建日期、支持的目标平台、参数、试点结果和停用日期。替换过时的软件包,以防止技术人员意外分发不受支持的版本。
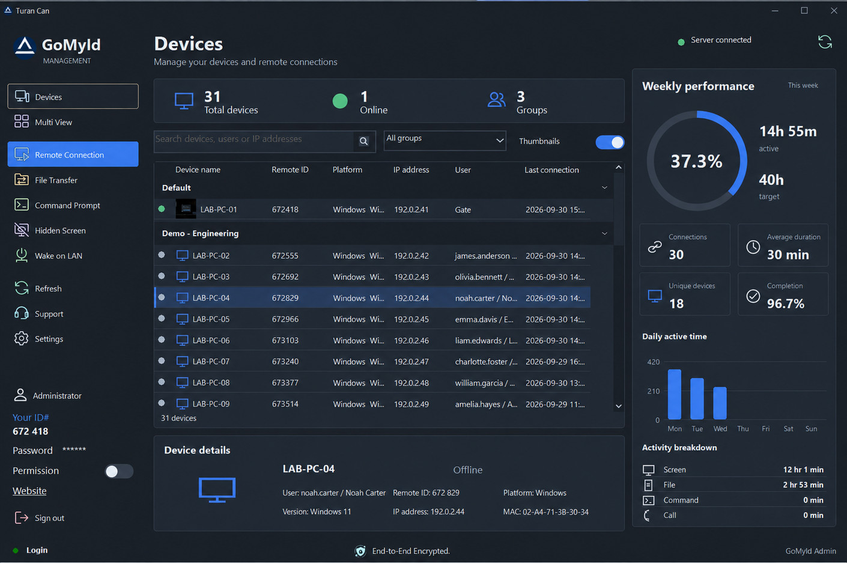
设备分组使部署更具可扩展性,但分组范围过广也可能放大错误。可按公司、部门、客户、操作系统、设备角色、位置或部署批次选择目标。如果关键系统和不可用用户需要单独的计划,则应将其排除在外。确认 MSP 服务包不会跨越客户边界。
在批准的维护窗口期内安排可能造成系统中断的安装工作,并告知用户预期行为。告知用户应用程序是否会关闭、系统是否可能需要重启,或者系统是否会受到暂时性的性能影响。保留针对关键业务问题的升级联系人。分阶段推广可以让我们在试点预期不成立时及时停止扩展。
只有获得授权的管理员才能创建、审批、部署和执行软件包。在组织风险需要时,应将软件包准备工作与大规模生产审批分开。保护中央软件包存储库、安装程序源代码、签名证书、数据库、管理帐户和终端通信。
审查日志,查找意外目标、重复故障、参数修改或在批准期限之外进行的安装。远程部署可以通过分发补丁和经批准的工具来提高终端安全性,但未经授权的部署也会带来同样严重的风险。应将部署权限视为特权访问,并在角色变更时立即撤销这些权限。
验证设备在线状态、服务运行状况、网络路径、防火墙策略,以及设备是否位于目标公司和组内。按照预设的计划进行重试,而不是无限次重复尝试。
安装前请检测所需的运行时环境、框架、服务、可用空间或先前版本。预检脚本应仅在代表性系统上测试后方可使用。
通过组织的安全流程验证安装程序的信誉、签名、已批准的排除项和策略。不要为了强制安装而大范围禁用终端保护。
定义重启行为、用户通知、延迟规则和恢复路径。避免在没有经批准的紧急安全理由的情况下中断正在进行的工作。
部署完成后,将目标库存与预期版本进行比较,并按原因审查失败原因。仅在技术验证和业务验收通过后才能结束变更。保留符合组织变更管理和客户报告要求的相关证据。
完成不应仅仅意味着收到成功的流程退出代码。还应确认预期的应用程序版本出现、所需服务启动、快捷方式和集成功能正常运行、用户可以执行已批准的工作流程,以及安全控制措施保持激活状态。将最终状态与已记录的验收条件进行比较。
在完成部署之前,请规划下一版本。记录哪些设备被排除在外、哪些设备需要手动修复以及哪些软件包必须停用。应用程序所有权应包括更新频率、漏洞响应、许可、卸载行为和支持终止日期。
对于客户环境,应确保软件包审批和报告在公司内部进行。提供简洁的服务记录,内容包括范围、进度、结果、异常情况和后续跟进,同时避免泄露无关的设备或用户信息。这样,远程部署就成为一种可重复的变更管理功能,而不是一种未经记录的管理捷径。
让应用程序所有者和受影响的业务团队参与最终验收,以便同时验证技术安装和实际可用性。