Welches Gerät?
Identifizieren Sie das Ereignis auf dem Wechselmedium und den verwalteten Computer, auf dem die Aktivität stattfand.
DeskGate unterstützt Unternehmen bei der Überwachung autorisierter USB Aktivitäten, der Überprüfung von Dateivorgängen und der Anwendung von Kontrollen für Wechseldatenträger als Teil eines umfassenderen Endpoint-Schutzprogramms.
Software zur Steuerung von USB Geräten hilft einer Organisation dabei, die Verwendung von Wechseldatenträgern auf verwalteten Computern zu definieren, durchzusetzen und zu überprüfen.
Ein praktisches Kontrollprogramm kann das Anschließen und Trennen von Geräten protokollieren, betroffene Benutzer und Endpunkte identifizieren, das Erstellen, Löschen oder Umbenennen von Dateien überwachen und Wechseldatenträger gemäß den geltenden Richtlinien einschränken. DeskGate verknüpft USB Aktivitäten mit dem Kontext von Unternehmen, Gruppen, Mitarbeitern, Computern, Warnmeldungen und Berichten.
USB Kontrolle unterstützt den Datenschutz, sollte aber nicht als alleiniges, vollständiges System zur Verhinderung von Datenverlust betrachtet werden. Informationen können über E-Mails, Browser, Cloud-Speicher, Kollaborationstools, Drucker, Mobilgeräte, Screenshots und andere Kanäle übertragen werden. USB Richtlinie ist eine Ebene in einem umfassenderen Programm, das Klassifizierung, Zugriffskontrolle, Endpunktsicherheit, Benutzerschulung, Reaktion auf Sicherheitsvorfälle und manuelle Überprüfung umfasst.
Identifizieren Sie das Ereignis auf dem Wechselmedium und den verwalteten Computer, auf dem die Aktivität stattfand.
Prüfen Sie die Mitarbeiter- oder Endpunktzuordnung, die für die genehmigte Untersuchung relevant ist.
Prüfen Sie die verfügbaren Belege für die Erstellung, Löschung oder Umbenennung von Dateien sowie die zugehörigen Zeitstempel.
Wenden Sie den dokumentierten Überprüfungs-, Eskalations-, Schutz- oder Ausnahmeprozess an, anstatt eine automatische Beurteilung vorzunehmen.
Manche Organisationen können Wechseldatenträger generell blockieren. Andere sind für Außendienst, Fertigung, Wartung, sichere Datenübertragung, Kundenauslieferung oder vom Internet getrennte Systeme auf zugelassene USB Geräte angewiesen. Beginnen Sie mit der Identifizierung legitimer Arbeitsabläufe, Datenklassifizierungen, betroffener Rollen, technischer Einschränkungen und alternativer Übertragungsmethoden.
Die Richtlinienoptionen können je nach Unternehmen, Abteilung, Gruppe, Endpunkt, Zeitplan, Gerätekategorie oder Ausnahme variieren. Vermeiden Sie die Anwendung einer zu restriktiven Regelung ohne vorherige Prüfung kritischer Abläufe. Eine Ausnahme sollte einen Verantwortlichen, eine geschäftliche Begründung, einen genehmigten Geltungsbereich, ein Start- und Enddatum sowie einen Prüfprozess enthalten.
Kommunizieren Sie klar, was überwacht und eingeschränkt wird. Mitarbeiter müssen die zulässigen Geräte, die genehmigten Übertragungsmethoden, die verbotenen Daten, die Meldewege und die Konsequenzen kennen. Klare Richtlinien reduzieren versehentliche Verstöße und verbessern die Qualität der Warnmeldungen.
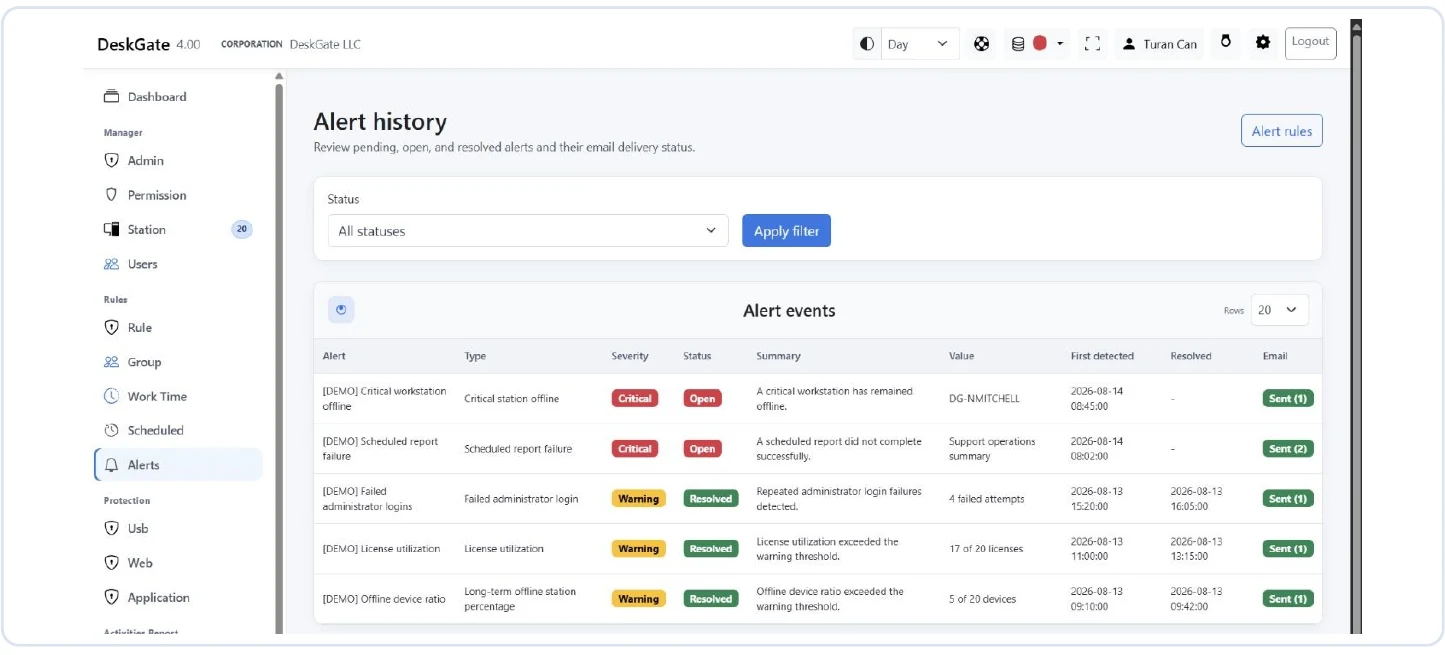
Eine Verbindungs- oder Dateiereignis ist ein Signal, kein Beweis für Datendiebstahl. Prüfen Sie die Gerätezuordnung, den Endpunktbenutzer, den Zeitpunkt, den Dateinamenkontext, die genehmigte Aufgabe, die Kundenanforderung, den Sicherungsprozess, die Aktion des Sicherheitstools und mögliche technische Fehler. Beschränken Sie die Überprüfung auf den dokumentierten Zweck und beziehen Sie gegebenenfalls die Verantwortlichen für Sicherheit, Datenschutz, Personalwesen, Recht oder Management ein.
Schützen Sie die Ermittlungsakten und beschränken Sie den Zugriff darauf. Vermeiden Sie es, mehr Dateiinhalte als nötig zu kopieren. Geben Sie der betroffenen Person ausreichend Gelegenheit, legitime Geschäftstätigkeiten oder fehlerhafte Zuordnungen zu erläutern. Dokumentieren Sie die berücksichtigten Beweise, die Schlussfolgerung, die ergriffenen Maßnahmen und die Entscheidung über die Aufbewahrung der Akten.
Verwenden Sie benannte Administratoren, das Prinzip der minimalen Berechtigungen, sichere Server- und Datenbankkonfigurationen, Endpunktaktualisierungen, geschützte Exporte, Protokolle, Backups und Maßnahmen zur Reaktion auf Sicherheitsvorfälle. Überprüfen Sie, wer USB Richtlinien erstellen, Ausnahmen genehmigen, Dateinamen einsehen, Exportberichte erstellen und Aufbewahrungsfristen ändern darf. Ein Supporttechniker benötigt nicht automatisch Zugriff auf sensible USB Daten.
Testen Sie die Richtlinie auf repräsentativen Geräten, darunter Dockingstationen, Kartenleser, verschlüsselte Speicher, zugelassene Wartungswerkzeuge und Geräte mit mehreren Schnittstellen. Überprüfen Sie das Offline-Verhalten und die Wiederherstellung nach der erneuten Verbindung des Endpunkts.
Definieren Sie Geräte, Mitarbeiter, Gruppen, Datenkategorien, Geschäftszwecke, Zeitpläne, Standorte und Kundenumgebungen, die in der Richtlinie enthalten sind.
Zulässige, eingeschränkte und außergewöhnliche Verwendung des Dokuments; alternative Übertragungsmethoden; Alarmschwellenwerte; Genehmigung; und Mitarbeiterkommunikation.
Weisen Sie die Verantwortlichkeiten für die Alarmpriorisierung, Kontextprüfung, Eskalation, Eindämmung, Untersuchung, Korrektur, Benachrichtigung und den Abschluss zu.
Messen Sie falsch positive Ergebnisse, Ausnahmeaufkommen, ungelöste Ereignisse, Betriebsunterbrechungen, Versicherungsschutz, Zugriffsrechte und die fortbestehende Notwendigkeit.
USB -Daten sollten nur so lange aufbewahrt werden, wie es für den angegebenen Zweck und die geltenden Verpflichtungen erforderlich ist. Datenbank-Backups und Berichtsexporte sollten in den Aufbewahrungsplan einbezogen werden. Veraltete Richtlinien sind zu entfernen, sobald sich ein Workflow, ein Endpunkt, eine Mitarbeiterrolle oder ein Risiko ändert.
Zeigen Sie uns Ihre Workflows für Wechseldatenträger, Endpunktgruppen, Ausnahmeanforderungen, Untersuchungsprozesse und Anforderungen an selbst gehostete Daten.
Eine universelle Sperre kann legitime Arbeitsabläufe in der Fertigung, im Gesundheitswesen, im Außendienst, in der Medienverarbeitung, bei der Datensicherung oder bei der Wartung unterbrechen. Beginnen Sie mit einer Rollen- und Geräteanalyse. Ermitteln Sie, wer Wechseldatenträger für welche Daten, auf welchen Endgeräten, in welchem Zeitraum und mit wessen Genehmigung benötigt. Verwenden Sie eng gefasste Ausnahmen mit Angabe des Verantwortlichen und des Ablaufdatums.
Dateiaktivitäten sind als Ereignisse und nicht als automatische Schlussfolgerung zu interpretieren. Ein Dateiname oder eine Kopieraktion allein belegen weder Absicht, Eigentumsverhältnisse, Vertraulichkeit noch einen Richtlinienverstoß. Vor einer Eskalation sollten Benutzerzuordnung, genehmigte Aufgabe, Quelle und Ziel, Zeitpunkt, Geräteidentität, zugehörige Warnmeldungen und die Erklärung des Mitarbeiters geprüft werden.
Definieren Sie die Schwere der Warnmeldungen und deren Weiterleitung, bevor Sie die umfassende Überwachung aktivieren. Eine risikoreiche Datenübertragung erfordert möglicherweise eine sofortige Sicherheitsprüfung, während für eine genehmigte verschlüsselte Datensicherung unter Umständen nur eine routinemäßige Meldung notwendig ist. Bewahren Sie relevante Beweismittel sicher auf, beschränken Sie den Kreis der Ermittler, dokumentieren Sie Entscheidungen und schließen Sie den temporären Zugriff nach Abschluss des Falls.
Überprüfen Sie Ausnahmelisten regelmäßig. Entziehen Sie Berechtigungen, sobald ein Projekt abgeschlossen ist, ein Gerät den Besitzer wechselt oder ein Mitarbeiter seine Rolle ändert. Testen Sie Richtlinienänderungen auf repräsentativer Hardware, da USB Geräte als Speicher, Mobilgeräte, Drucker, Smartcards oder Kombinationsgeräte fungieren können. Ziel ist ein kontrollierter Datenfluss mit reibungslosem Betrieb, nicht wahlloses Unterbrechen.
Kommunizieren Sie die USB Richtlinie vor ihrer Anwendung in verständlicher Sprache. Erläutern Sie die betroffenen Geräte, verbotene Aktionen, zulässige Ausnahmen, Überwachungsprotokolle, Aufbewahrungsfristen, Prüfer und Ansprechpartner für Mitarbeiter. Stellen Sie ein schnelles Verfahren für fälschlicherweise gesperrte, genehmigte Geschäftsmedien bereit. Messen Sie Fehlalarme, wiederholte Ausnahmen, ungelöste Warnmeldungen und die Auswirkungen der Richtlinie, um die Kontrollen zu verbessern, ohne den beabsichtigten Schutz zu beeinträchtigen.