発見する
インベントリとデバイスグループを使用して、オペレーティングシステム、既存のバージョン、利用可能なエンドポイント、および顧客の境界を特定します。
DeskGateデバイスグループとリモート管理ワークフローを使用すれば、承認済みのWindowsソフトウェアを、オフィス、自宅、支店、顧客の所在地を一つ一つ訪問することなく配布できます。
リモートソフトウェア展開とは、中央管理環境から1台または複数のコンピュータにアプリケーションを制御しながら配信およびインストールすることです。
これにより、技術者が各エンドポイントに対話的に接続する必要性が軽減されます。展開ワークフローには通常、対象となるデバイスの特定、インストーラーと必要なパラメーターの準備、制御対象グループの選択、実行のスケジュール設定または開始、結果の確認、および例外事項への対応が含まれます。
DeskGate 、リモートソフトウェア展開を企業、グループ、エンドポイント、インベントリ、コマンド、スクリプト、およびサポートのコンテキストと連携させます。これは、複数のオフィスを持つ社内ITチームや、顧客デバイスを管理するサービスプロバイダーにとって有用です。集中配信により一貫性が向上しますが、パッケージのテスト、認証、メンテナンス期間、ログ記録、および復旧計画によるサポートが必要です。
インベントリとデバイスグループを使用して、オペレーティングシステム、既存のバージョン、利用可能なエンドポイント、および顧客の境界を特定します。
承認済みのインストーラー、サイレントパラメータ、前提条件、検証方法、およびロールバック手順を準備します。
代表的なデバイスに展開し、アプリケーションの動作、エンドポイントの安定性、ログ、およびビジネスワークフローを検証します。
メンテナンス期間、担当者の指定、例外処理などを考慮した、管理しやすいグループごとに展開する。
対象デバイス、結果、失敗、再試行、サポート要求、バージョン状況、および最終承認について文書化する。
手動でインストールするインストーラーは、サービスアカウント環境、対話型デスクトップ環境外、または前提条件が満たされていない場合に失敗する可能性があります。アーキテクチャ、サポートされているWindowsバージョン、ディスク容量、必要なサービス、再起動時の動作、依存関係、ライセンス、証明書の信頼性、プロキシ要件、およびセキュリティソフトウェアとの連携を確認してください。
ベンダーが提供するサイレントインストールパラメータを使用し、パッケージやスクリプトに再利用可能な認証情報を埋め込まないようにしてください。インストール成功の検証方法(インストール済みバージョン、サービス状態、レジストリ値、実行可能ファイルの有無、アプリケーションインベントリ、またはその他の信頼できるシグナル)を決定してください。部分的なインストールが発生した場合のクリーンアップ方法と、技術者が介入する必要があるタイミングを定義してください。
パッケージには明確な所有権とバージョン管理が必要です。ソース、必要に応じてチェックサム、承認、作成日、サポート対象、パラメータ、パイロットテストの結果、および廃止日を記録してください。技術者が誤ってサポート対象外のビルドを配布しないように、古いパッケージは置き換えてください。
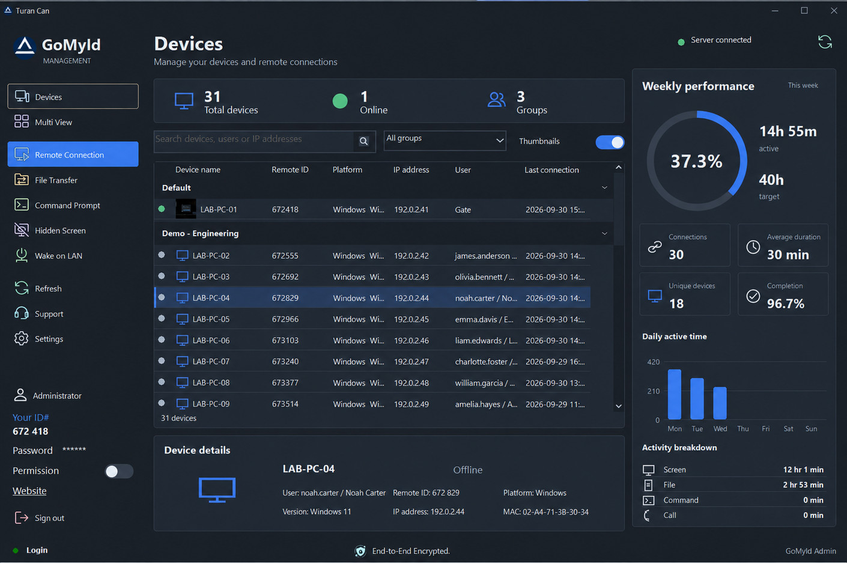
デバイスのグループ化により展開の拡張性は向上しますが、グループが広すぎるとミスが拡大する可能性もあります。対象は、企業、部門、顧客、オペレーティングシステム、デバイスの役割、場所、または展開フェーズごとに選択してください。運用状況に応じて別の計画が必要な場合は、重要なシステムや利用できないユーザーを除外してください。MSPパッケージが顧客の境界を越えないことを確認してください。
影響を受けるインストール作業は、承認されたメンテナンス期間中に実施し、想定される動作についてユーザーに周知してください。アプリケーションが終了したり、再起動が発生したり、一時的なパフォーマンス低下が予想される場合は、その旨をユーザーに伝えてください。業務上重要な問題が発生した場合は、エスカレーション担当者を必ず確保してください。段階的な展開を行うことで、パイロット運用で想定された結果が当てはまらない場合に、展開を中止する時間を確保できます。
ソフトウェアパッケージの作成、承認、ターゲット設定、および実行は、権限のある管理者のみが行うべきです。組織のリスクに応じて、パッケージの準備と広範な運用承認を分離してください。中央パッケージリポジトリ、インストーラソース、署名証明書、データベース、管理者アカウント、およびエンドポイント通信を保護してください。
ログを確認し、予期しないターゲット、繰り返される障害、変更されたパラメータ、または承認された期間外のインストールがないか確認してください。リモート展開は、パッチや承認されたツールを配布することでエンドポイントのセキュリティを向上させることができますが、不正な展開は同様に深刻なリスクを生み出す可能性があります。展開権限は特権アクセスとして扱い、役割が変更された場合は速やかに削除してください。
オンライン状態、サービスの状態、ネットワークパス、ファイアウォールポリシー、およびデバイスが意図した企業およびグループ内にあるかどうかを確認します。無制限に再試行するのではなく、管理されたスケジュールに従って再試行します。
インストール前に、必要なランタイム、フレームワーク、サービス、空き容量、または以前のバージョンを検出します。プリフライトスクリプトは、代表的なシステムでテストした後にのみ使用してください。
組織のセキュリティプロセスを通じて、インストーラーの評判、署名、承認済み除外設定、およびポリシーを検証してください。インストールを強制するために、エンドポイント保護を広範囲に無効化しないでください。
再起動時の動作、ユーザーへの通知方法、延期ルール、および復旧パスを定義します。承認された緊急のセキュリティ上の理由がない限り、進行中の作業を中断しないようにしてください。
展開後、ターゲットのインベントリを想定バージョンと比較し、原因別に障害をレビューします。技術的な検証と業務上の承認が完了した後でのみ、変更を完了します。組織の変更管理および顧客報告要件に適した証拠を保持します。
DeskGateデモンストレーションを的確に行うために、エンドポイントグループ、アプリケーション、インストールルール、顧客境界、およびレポートに関するご要望をお聞かせください。
完了とは、単に処理の終了コードが正常に返されることを意味するものではありません。想定されるアプリケーションバージョンが表示され、必要なサービスが起動し、ショートカットと統合が正しく動作し、ユーザーが承認されたワークフローを実行でき、セキュリティ制御が有効な状態を維持していることを確認してください。最終状態を、文書化された受け入れ条件と比較してください。
ロールアウトを終了する前に、次期バージョンの計画を立ててください。除外されたデバイス、手動での修正が必要なデバイス、および廃止する必要のあるパッケージを記録してください。アプリケーションの所有権には、更新頻度、脆弱性への対応、ライセンス、アンインストール動作、およびサポート終了日を含める必要があります。
顧客環境においては、パッケージの承認と報告は適切な社内境界内で行ってください。範囲、スケジュール、結果、例外、フォローアップを示す簡潔なサービス記録を作成し、無関係なデバイス情報やユーザー情報を開示しないようにしてください。これにより、リモート展開は、文書化されていない管理上の近道ではなく、再現可能な変更管理機能となります。
最終承認プロセスには、アプリケーションの所有者と関係するビジネスチームを含め、技術的なインストールと実用的な使いやすさを共に検証するようにしてください。