どのデバイスですか?
リムーバブルメディアのイベントと、そのイベントが発生した管理対象コンピュータを特定します。
DeskGate 、組織が承認されたUSBアクティビティを監視し、ファイル操作を確認し、より広範なエンドポイント保護プログラムの一環としてリムーバブルメディアの制御を適用するのに役立ちます。
USBデバイス制御ソフトウェアは、組織が管理対象コンピュータ上でリムーバブルストレージをどのように使用するかを定義、実施、およびレビューするのに役立ちます。
実用的な制御プログラムは、デバイスの接続と取り外しを記録し、影響を受けるユーザーとエンドポイントを特定し、ファイルの作成、削除、または名前変更イベントを監視し、承認されたポリシーに従ってリムーバブルメディアを制限することができます。DeskGate DeskGate 、 USBアクティビティを会社、グループ、従業員、コンピュータ、アラート、およびレポートのコンテキストに接続します。
USB制御はデータ保護をサポートしますが、それ自体で完全なデータ損失防止システムとして扱うべきではありません。情報は、電子メール、ブラウザ、クラウドストレージ、コラボレーションツール、印刷、モバイルデバイス、スクリーンショットなど、さまざまなチャネルを介して移動する可能性があります。USBポリシーは、分類、アクセス制御、エンドポイントセキュリティ、ユーザー教育、インシデント対応、人的レビューUSBを含む、より広範なプログラムにおける一つのレイヤーです。
リムーバブルメディアのイベントと、そのイベントが発生した管理対象コンピュータを特定します。
承認された調査に関連する従業員または調査対象者の割り当てを確認してください。
ファイルの作成、削除、または名前変更に関する証拠と、関連するタイムスタンプを調べます。
自動的な判断を下すのではなく、文書化されたレビュー、エスカレーション、保護、または例外処理のプロセスを適用してください。
組織によっては、リムーバブルストレージを広範囲にブロックできる場合があります。一方、現場作業、製造、保守、安全なデータ転送、顧客への配送、インターネットから隔離されたシステムなどにおいて、承認済みのUSBデバイスに依存している組織もあります。まずは、正当なワークフロー、データ分類、影響を受ける役割、技術的な制約、および代替転送方法を特定することから始めましょう。
ポリシーオプションは、企業、部門、グループ、エンドポイント、スケジュール、デバイスカテゴリ、または例外によって異なる場合があります。重要な運用をテストせずに、厳しい制限を適用することは避けてください。例外には、所有者、業務上の正当性、承認された範囲、開始日と終了日、およびレビュープロセスが必要です。
監視対象と制限対象を明確に伝えましょう。従業員は、許可されているデバイス、承認されている転送方法、禁止されているデータ、報告経路、および違反した場合の結果を理解する必要があります。明確なポリシーは、偶発的な違反を減らし、アラートの質を向上させます。
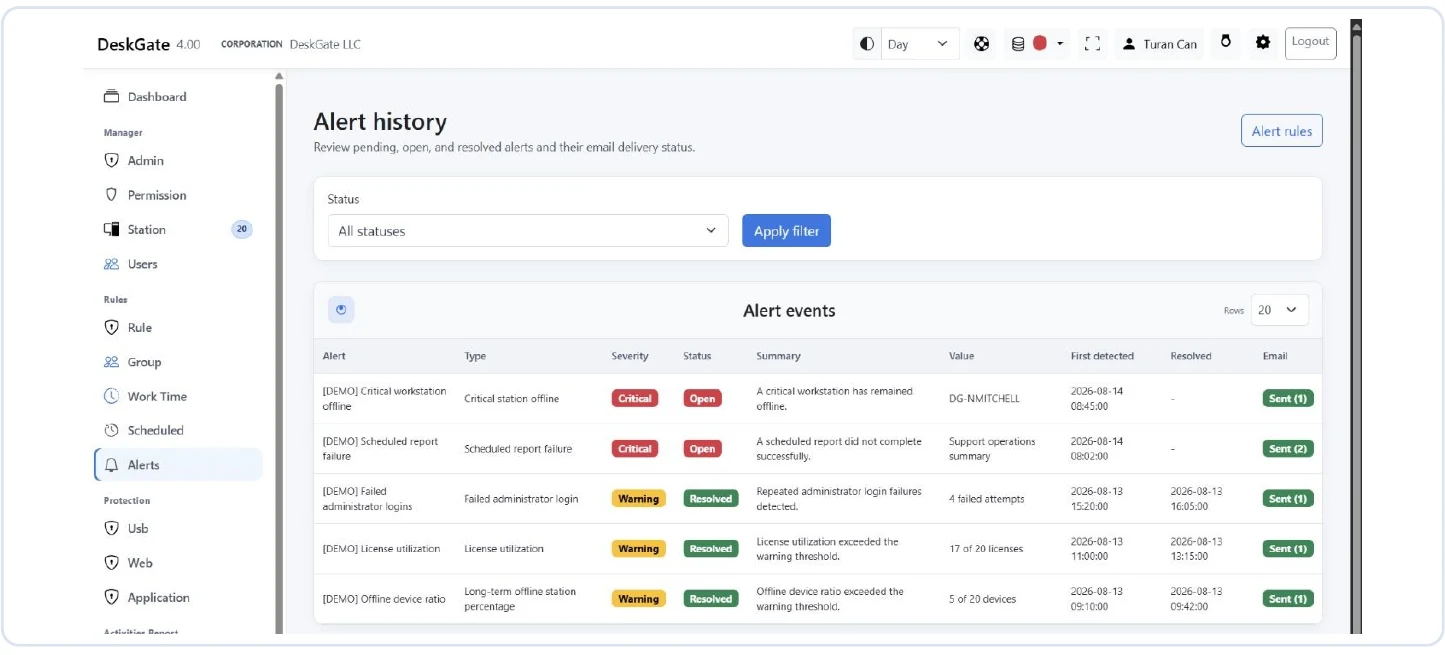
接続イベントやファイルイベントは、データ盗難の証拠ではなく、あくまで兆候です。デバイスの割り当て、エンドポイントユーザー、時刻、ファイル名のコンテキスト、承認済みタスク、顧客要件、バックアッププロセス、セキュリティツールの動作、および潜在的な技術的エラーを確認してください。レビューは文書化された目的に絞り込み、必要に応じてセキュリティ、プライバシー、人事、法務、または管理部門の担当者を関与させてください。
調査記録を保護し、アクセスを制限する。必要以上にファイル内容をコピーしない。関係者に、正当な業務活動または誤った帰属について説明する適切な機会を与える。検討した証拠、結論、措置、および保存決定を記録する。
管理者権限の最小化、セキュアなサーバーおよびデータベース構成、エンドポイントの更新、保護されたエクスポート、ログ、バックアップ、およびインシデント対応を活用してください。USBポリシーの作成、例外の承認、ファイル名の閲覧、レポートのエクスポート、および保持期間の変更ができるユーザーを確認してください。サポート技術者はUSB機密性の高いUSB証拠に必ずしもアクセスする必要はありません。
ドッキングステーション、カードリーダー、暗号化ストレージ、承認済みメンテナンスツール、複数のインターフェースを持つデバイスなど、代表的なデバイスでテストポリシーを検証します。エンドポイントが再接続した際のオフライン動作と復旧状況を確認します。
ポリシーに含めるデバイス、従業員、グループ、データカテゴリ、業務目的、スケジュール、場所、および顧客環境を定義します。
文書の使用許可、制限、および例外的な使用、代替転送方法、警告しきい値、承認、および従業員への通知。
アラートのトリアージ、状況確認、エスカレーション、封じ込め、調査、是正、通知、および完了に関する責任を割り当てる。
誤検知、例外件数、未解決イベント、業務中断、ポリシー適用範囲、アクセス権、および継続的な必要性を測定します。
USBアクティビティは、明示された目的および適用される義務に必要な期間のみ保持してください。データベースのバックアップとレポートのエクスポートは、保持計画に含めてください。ワークフロー、エンドポイント、従業員の役割、またはリスクが変更された場合は、古いポリシーを削除してください。
貴社のリムーバブルメディアのワークフロー、エンドポイントグループ、例外処理のニーズ、調査プロセス、および自己ホスト型データに関する要件をお聞かせください。
包括的なブロックは、製造、医療、フィールドサービス、メディア、バックアップ、またはメンテナンスといった正当なワークフローを中断させる可能性があります。まずは役割とデバイスの分析から始めましょう。誰が、どのようなデータのために、どのエンドポイントで、どの期間に、誰の承認の下でリムーバブルメディアを必要とするのかを特定します。所有者と有効期限を指定した限定的な例外を使用してください。
ファイル操作は、単なる事象として捉えるべきであり、自動的に結論を導き出すものではありません。ファイル名やコピー操作だけでは、意図、所有権、機密性、ポリシー違反の有無を判断することはできません。エスカレーションを行う前に、ユーザーの割り当て、承認されたタスク、送信元と送信先、タイミング、デバイスID、関連するアラート、および従業員の説明を確認してください。
広範囲な監視を有効にする前に、アラートの重大度とルーティングを定義してください。リスクの高い転送には即時のセキュリティレビューが必要となる場合がありますが、承認済みの暗号化バックアップは定期的な報告のみで済む場合があります。関連する証拠を安全に保管し、調査担当者を制限し、決定事項を文書化し、事件解決後に一時的なアクセスを遮断してください。
例外リストは頻繁に確認してください。プロジェクトの終了、デバイスの所有者の変更、従業員の役割の変更があった場合は、承認を削除してください。USBデバイスはストレージ、モバイル機器、プリンター、スマートカード、複合機器などとして認識される可能性があるため、ポリシーの変更は代表的なUSBウェアでテストしてください。目標は、無差別な中断ではなく、制御されたデータ転送と円滑な運用を実現することです。
USBポリシーを施行する前に、分かりやすい言葉で周知徹底してください。対象となるデバイス、禁止事項、正当な例外処理方法、監視記録、保存期間、レビュー担当者、従業員の連絡先などを説明してください。誤ってブロックされた承認済みビジネスメディアについては、迅速な対応プロセスを提供してください。誤検知、繰り返し発生する例外、未解決のアラート、ポリシーの影響などを測定し、意図した保護効果を損なうことなく、管理体制を改善できるようにしてください。