Diagnostica
Raccogli informazioni sullo stato del servizio, sulla versione, sul disco, sulla rete, sugli eventi, sui processi o sulla configurazione prima di una sessione di supporto interattiva.
DeskGate aiuta i team IT autorizzati a eseguire comandi e script su endpoint gestiti per scopi di diagnostica, configurazione, risoluzione dei problemi e attività di supporto ricorrenti.
L'esecuzione di comandi remoti consente a un amministratore di eseguire un comando del sistema operativo approvato su un endpoint gestito senza dover aprire una sessione desktop interattiva completa.
L'esecuzione remota di script estende questo modello a una sequenza di istruzioni testate. Gli script possono raccogliere dati diagnostici, verificare la configurazione, riavviare un servizio approvato, pulire una posizione temporanea controllata, installare un prerequisito, controllare lo stato di sicurezza o eseguire un'altra attività amministrativa ripetibile. DeskGate integra comandi e script nello stesso contesto aziendale, di gruppo, di dispositivo e di supporto utilizzato per la gestione di Desktop remoto e degli endpoint.
L'automazione consente di risparmiare tempo solo se rimane prevedibile. Ogni comando deve avere uno scopo, un obiettivo, un output atteso, i requisiti di privilegio, un timeout, una condizione di errore e un piano di ripristino documentati. L'esecuzione su larga scala non deve mai essere utilizzata a scopo sperimentale su endpoint di produzione.
Raccogli informazioni sullo stato del servizio, sulla versione, sul disco, sulla rete, sugli eventi, sui processi o sulla configurazione prima di una sessione di supporto interattiva.
Applicare una correzione testata a una condizione nota e verificare che il punto finale ritorni allo stato previsto.
Standardizzare un'impostazione approvata per l'intera azienda, il cliente, il reparto o il gruppo di dispositivi di riferimento.
Automatizzare i controlli ripetitivi e le attività di pulizia entro i tempi e i limiti di risorse approvati.
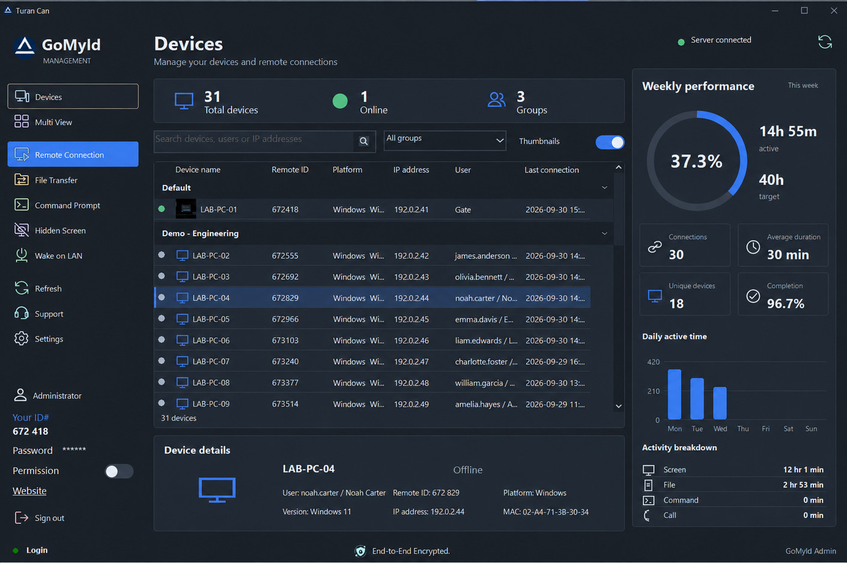
Un comando può essere più veloce e meno invasivo del Desktop remoto quando l'amministratore conosce già il controllo necessario. Uno script è appropriato quando è necessario ripetere diversi passaggi deterministici. L'accesso interattivo è preferibile quando la condizione non è chiara, il contesto dell'utente è importante o è necessaria una verifica visiva.
La scelta del metodo più appropriato e circoscritto riduce gli accessi non necessari e il tempo impiegato dai tecnici. Migliora inoltre la tracciabilità, poiché l'azione prevista può essere documentata prima dell'esecuzione. I comandi e gli script non devono essere utilizzati per cercare informazioni utente non pertinenti o per aggirare restrizioni relative a clienti, privacy o sicurezza.
Archivia gli script in un repository controllato con un nome significativo, indicando proprietario, versione, scopo, sistemi supportati, parametri, privilegi richiesti, convalida dell'input, output previsto, timeout e istruzioni di rollback. Utilizza la revisione tra pari per gli script ad alto impatto. Evita password, token, identificativi del cliente e percorsi specifici dell'ambiente codificati direttamente nel codice, che potrebbero esporre informazioni riservate o essere eseguiti sul sistema sbagliato.
Eseguire test con utenti standard, amministratori, diverse versioni Windows , condizioni offline, spazio su disco insufficiente, prerequisiti mancanti ed esecuzioni ripetute. Uno script dovrebbe essere idempotente, ove possibile, ovvero l'esecuzione ripetuta non dovrebbe creare modifiche indesiderate. Acquisire i codici di uscita e l'output utile senza raccogliere dati personali non necessari.
Prima dell'esecuzione, verificare azienda, cliente, gruppo, ruolo dell'endpoint, stato online e finestra di manutenzione. Iniziare con un gruppo pilota. Limitare la concorrenza quando un'attività potrebbe influire su rete, database, disco, CPU o servizi esterni. Stabilire condizioni di arresto e non proseguire con l'implementazione su larga scala in caso di comparsa di errori ricorrenti.
L'esecuzione con privilegi elevati dovrebbe utilizzare account amministratore nominativi e il principio del minimo privilegio. Separare la creazione, l'approvazione e l'esecuzione in massa degli script quando il rischio operativo lo giustifica. Rimuovere i diritti dopo le modifiche di ruolo e rivedere l'attività per individuare obiettivi, orari, parametri insoliti o errori ripetuti.
Documentare lo scopo aziendale, ottenere l'autorizzazione, rivedere il codice, verificare l'ambito di destinazione, creare un percorso di backup o di rollback ove necessario, comunicare eventuali interruzioni ed eseguire test su endpoint rappresentativi.
Monitorare lo stato della connessione, la durata dell'esecuzione, l'output, i codici di uscita, l'impatto sulle risorse e le soglie di errore. Interrompere l'implementazione qualora si tentino comportamenti imprevisti.
Verificare lo stato previsto dell'endpoint utilizzando un segnale indipendente, documentare le eccezioni, riprovare solo dopo aver compreso la causa e chiudere l'accesso temporaneo.
Conservare le prove di esecuzione appropriate, aggiornare lo script in base alle lezioni apprese, eliminare le versioni non sicure e includere le attività ricorrenti negli audit periodici di accesso e automazione.
Per i fornitori di servizi gestiti (MSP), la distinzione tra clienti e utenti è fondamentale. Uno script approvato per un cliente potrebbe non essere adatto a un altro, poiché percorsi, applicazioni, politiche di sicurezza, orari di lavoro e autorità contrattuali differiscono. Utilizzate gruppi e registri di approvazione specifici per ogni cliente e non date mai per scontato che la portata tecnica equivalga all'autorizzazione.
Discuti con DeskGate le tue esigenze relative a comandi ricorrenti, script, gruppi di dispositivi, ruoli dei tecnici, flussi di lavoro di approvazione e reportistica.
Gli script utilizzati di frequente dovrebbero essere spostati dalle cartelle personali dei tecnici in una libreria operativa verificata. Assegna a ogni elemento un nome chiaro, uno scopo, un responsabile, le versioni Windows supportate, i privilegi richiesti, l'input previsto, l'output previsto, il timeout, le istruzioni per il ripristino e la data dell'ultima revisione. Archivia le versioni obsolete in modo che non possano essere selezionate accidentalmente.
Classificare l'automazione in base al rischio. I controlli di inventario di sola lettura possono seguire un percorso di approvazione meno rigoroso rispetto agli script che modificano account, impostazioni di sicurezza, servizi, valori del registro di sistema, spazio di archiviazione o configurazione di rete. Le azioni ad alto impatto dovrebbero richiedere una revisione più rigorosa, un targeting più preciso e finestre di manutenzione esplicite.
Non considerare l'output come automaticamente affidabile. Un codice di uscita pari a zero può accompagnare una modifica incompleta e l'output di testo può variare a seconda della lingua o della versione Windows . Verifica i risultati importanti tramite un controllo di stato indipendente. Quando i risultati contengono nomi utente, percorsi, identificativi di dispositivo o dettagli di sicurezza, limita l'accesso e la conservazione in base allo scopo approvato.
Tra i casi d'uso appropriati si possono includere la raccolta di un valore di inventario supportato, il riavvio di un servizio approvato, la cancellazione della cache di un'applicazione nota, l'applicazione di una configurazione documentata, il controllo della capacità del disco o la convalida di un prerequisito di distribuzione. Ciascun esempio richiede comunque test e autorizzazione. DeskGate fornisce il canale di esecuzione e il contesto amministrativo; l'organizzazione rimane responsabile del codice, della destinazione, della tempistica, dell'effetto e della revisione umana.
Pianifica una revisione periodica dei lavori ricorrenti in modo che la proprietà, l'individuazione dei destinatari, i privilegi, la gestione degli output e la necessità aziendale rimangano aggiornati.