Scoprire
Utilizza l'inventario e i gruppi di dispositivi per identificare i sistemi operativi, le versioni esistenti, gli endpoint disponibili e i confini dei clienti.
Utilizza i gruppi di dispositivi DeskGate e i flussi di lavoro di amministrazione remota per distribuire software Windows approvato senza dover visitare ogni ufficio, abitazione, filiale o sede del cliente.
La distribuzione remota del software consiste nella consegna e installazione controllata di un'applicazione su uno o più computer da un ambiente di amministrazione centralizzato.
Riduce la necessità per un tecnico di connettersi interattivamente a ogni endpoint. Un flusso di lavoro di distribuzione in genere include l'identificazione dei dispositivi idonei, la preparazione del programma di installazione e dei parametri richiesti, la selezione di un gruppo di destinazione controllato, la pianificazione o l'avvio dell'esecuzione, la revisione dei risultati e il follow-up sulle eccezioni.
DeskGate collega la distribuzione remota del software con il contesto aziendale, di gruppo, di endpoint, di inventario, di comando, di script e di supporto. Ciò è utile per i team IT interni con numerose sedi e per i fornitori di servizi che gestiscono i dispositivi dei clienti. La distribuzione centralizzata migliora la coerenza, ma deve essere supportata da test dei pacchetti, autorizzazione, finestre di manutenzione, registrazione e pianificazione del ripristino.
Utilizza l'inventario e i gruppi di dispositivi per identificare i sistemi operativi, le versioni esistenti, gli endpoint disponibili e i confini dei clienti.
Preparare l'installatore approvato, i parametri di installazione automatica, i prerequisiti, il metodo di convalida e la procedura di ripristino.
Distribuisci l'applicazione su dispositivi rappresentativi e verifica il comportamento dell'applicazione, la stabilità degli endpoint, i log e il flusso di lavoro aziendale.
Implementare in gruppi gestibili con finestre di manutenzione, responsabili designati e gestione delle eccezioni.
Documentare i dispositivi target, i risultati, gli errori, i tentativi, le richieste di supporto, lo stato della versione e l'accettazione finale.
Un programma di installazione eseguito manualmente potrebbe non funzionare correttamente in un account di servizio, al di fuori di un ambiente desktop interattivo o in presenza di un prerequisito mancante. Verificare l'architettura, le versioni Windows supportate, lo spazio su disco, i servizi richiesti, il comportamento al riavvio, le dipendenze, le licenze, l'attendibilità dei certificati, i requisiti del proxy e l'interazione con il software di sicurezza.
Utilizza i parametri di installazione silenziosa supportati dal fornitore ed evita di incorporare credenziali riutilizzabili in pacchetti o script. Definisci come verrà verificato il successo dell'installazione: versione installata, stato del servizio, valore del registro di sistema, presenza dell'eseguibile, inventario delle applicazioni o altro segnale affidabile. Definisci come verrà completata l'installazione parziale e quando sarà necessario l'intervento di un tecnico.
I pacchetti devono avere una chiara proprietà e un sistema di versioning. Registrare la sorgente, il checksum (ove applicabile), l'approvazione, la data di creazione, la piattaforma supportata, i parametri, l'esito del progetto pilota e la data di ritiro. Sostituire i pacchetti obsoleti per evitare che i tecnici distribuiscano accidentalmente una build non supportata.
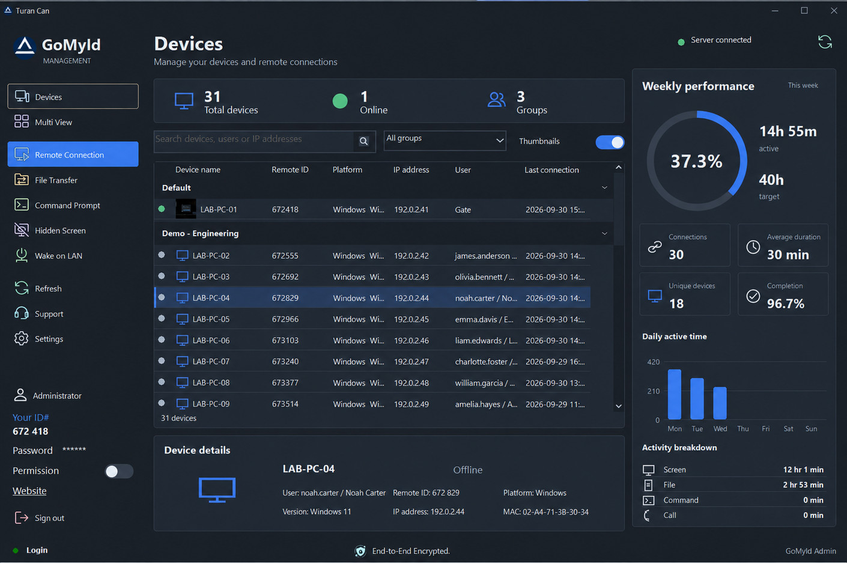
Il raggruppamento dei dispositivi rende la distribuzione scalabile, ma un gruppo troppo ampio può anche amplificare un errore. Seleziona i destinatari in base ad azienda, reparto, cliente, sistema operativo, ruolo del dispositivo, posizione o ondata di implementazione. Escludi i sistemi critici e gli utenti non disponibili quando le loro condizioni operative richiedono un piano separato. Verifica che un pacchetto MSP non possa superare i confini dei clienti.
Pianifica le installazioni che comportano interruzioni durante una finestra di manutenzione approvata e comunica il comportamento previsto. Informa gli utenti se le applicazioni verranno chiuse, se potrebbe verificarsi un riavvio o se è previsto un impatto temporaneo sulle prestazioni. Mantieni un contatto di riferimento per i problemi critici per l'azienda. Un'implementazione graduale offre il tempo necessario per interrompere l'espansione qualora le ipotesi del progetto pilota non si rivelassero corrette.
Solo gli amministratori autorizzati dovrebbero creare, approvare, indirizzare ed eseguire i pacchetti software. Separare la preparazione dei pacchetti dall'approvazione generale per la produzione laddove il rischio aziendale lo richieda. Proteggere il repository centrale dei pacchetti, i sorgenti dei programmi di installazione, i certificati di firma, il database, gli account amministrativi e la comunicazione con gli endpoint.
Esamina i log per individuare destinazioni inattese, errori ripetuti, parametri modificati o installazioni al di fuori dei periodi approvati. La distribuzione remota può migliorare la sicurezza degli endpoint distribuendo patch e strumenti approvati, ma una distribuzione non autorizzata può creare un rischio altrettanto grave. Considera i diritti di distribuzione come accessi privilegiati e revocali tempestivamente quando i ruoli cambiano.
Verifica lo stato online, l'integrità del servizio, il percorso di rete, le policy del firewall e se il dispositivo appartiene all'azienda e al gruppo previsti. Riprova secondo una pianificazione controllata anziché effettuare tentativi ripetuti illimitati.
Prima dell'installazione, rileva eventuali runtime, framework, servizi, spazio libero o versioni precedenti necessari. Utilizza uno script di preflight solo dopo averlo testato su sistemi rappresentativi.
Verifica la reputazione dell'installatore, la firma, le esclusioni approvate e le policy attraverso il processo di sicurezza dell'organizzazione. Non disabilitare la protezione degli endpoint in modo indiscriminato per forzare l'installazione.
Definisci il comportamento di riavvio, la notifica all'utente, le regole di differimento e il percorso di ripristino. Evita di interrompere il lavoro in corso senza un valido motivo di sicurezza urgente.
Dopo l'implementazione, confrontare l'inventario di destinazione con la versione prevista e analizzare gli errori per causa. Chiudere la modifica solo dopo la convalida tecnica e l'accettazione da parte del business. Conservare la documentazione appropriata in base ai requisiti di gestione delle modifiche e di reporting al cliente dell'organizzazione.
Per una dimostrazione mirata DeskGate , mostrateci i vostri gruppi di endpoint, le applicazioni, le regole di installazione, i confini dei clienti e le aspettative di reporting.
Il completamento dovrebbe significare più che ricevere un codice di uscita positivo dal processo. Verificare che venga visualizzata la versione prevista dell'applicazione, che i servizi richiesti si avviino correttamente, che i collegamenti e le integrazioni funzionino correttamente, che gli utenti possano eseguire il flusso di lavoro approvato e che i controlli di sicurezza rimangano attivi. Confrontare lo stato finale con una condizione di accettazione documentata.
Pianifica la versione successiva prima di concludere il rollout. Registra quali dispositivi sono stati esclusi, quali richiedono una correzione manuale e quale pacchetto deve essere dismesso. La responsabilità dell'applicazione dovrebbe includere la frequenza degli aggiornamenti, la risposta alle vulnerabilità, le licenze, le procedure di disinstallazione e le date di fine supporto.
Per gli ambienti dei clienti, è fondamentale che l'approvazione dei pacchetti e la relativa reportistica rientrino nei limiti aziendali. Fornire una documentazione di servizio concisa che mostri ambito, tempistica, risultati, eccezioni e follow-up, senza divulgare informazioni non pertinenti su dispositivi o utenti. In questo modo, la distribuzione remota diventa una funzionalità di gestione delle modifiche ripetibile, anziché una scorciatoia amministrativa non documentata.
Coinvolgete i responsabili dell'applicazione e i team aziendali interessati nell'accettazione finale, in modo che l'installazione tecnica e l'usabilità pratica vengano verificate congiuntamente.