Diagnostic
Collectez les informations relatives à l'état du service, à sa version, au disque, au réseau, aux événements, aux processus ou à la configuration avant une session d'assistance interactive.
DeskGate aide les équipes informatiques autorisées à exécuter des commandes et des scripts sur les terminaux gérés à des fins de diagnostic, de configuration, de correction et de tâches de support récurrentes.
L'exécution de commandes à distance permet à un administrateur d'exécuter une commande système d'exploitation approuvée sur un terminal géré sans ouvrir une session de bureau interactive complète.
L'exécution de scripts à distance étend ce modèle à une séquence d'instructions testées. Les scripts peuvent collecter des données de diagnostic, vérifier la configuration, redémarrer un service autorisé, nettoyer un emplacement temporaire contrôlé, installer un prérequis, contrôler l'état de sécurité ou effectuer toute autre tâche d'administration répétable. DeskGate intègre les commandes et les scripts dans le même contexte d'entreprise, de groupe, de périphérique et de support que celui utilisé pour la gestion du Bureau à distance et des terminaux.
L'automatisation n'est rentable que si elle reste prévisible. Chaque commande doit avoir un objectif, une cible, un résultat attendu, des privilèges requis, un délai d'expiration, une condition d'échec et un plan de récupération documentés. L'exécution à grande échelle ne doit jamais être utilisée à titre expérimental sur des environnements de production.
Collectez les informations relatives à l'état du service, à sa version, au disque, au réseau, aux événements, aux processus ou à la configuration avant une session d'assistance interactive.
Appliquer une correction testée à une condition connue et confirmer que le point final revient à l'état attendu.
Standardiser un paramètre approuvé pour l'ensemble de l'entreprise, du client, du département ou du groupe d'appareils concerné.
Automatisez les contrôles répétitifs et les tâches ménagères dans le respect des calendriers et des limites de ressources approuvés.
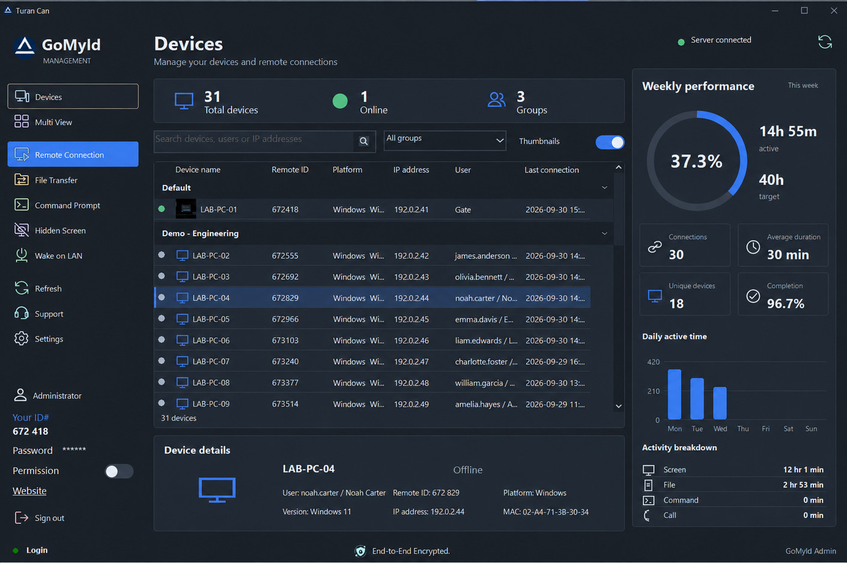
Une commande peut s'avérer plus rapide et moins intrusive que le Bureau à distance lorsque l'administrateur connaît déjà la vérification requise. Un script est approprié lorsqu'il faut répéter plusieurs étapes déterministes. L'accès interactif est préférable lorsque la condition est imprécise, que le contexte de l'utilisateur est important ou qu'une vérification visuelle est nécessaire.
Choisir la méthode la plus appropriée et la plus ciblée permet de réduire les accès inutiles et le temps d'intervention des techniciens. Cela améliore également la traçabilité, car l'action prévue peut être documentée avant son exécution. Les commandes et les scripts ne doivent pas être utilisés pour rechercher des informations utilisateur non pertinentes ni pour contourner les restrictions liées aux clients, à la confidentialité ou à la sécurité.
Stockez les scripts dans un référentiel sécurisé, en leur attribuant un nom explicite, un propriétaire, une version, une finalité, les systèmes compatibles, les paramètres, les privilèges requis, la validation des entrées, le résultat attendu, un délai d'expiration et des instructions de restauration. Pour les scripts critiques, une relecture par les pairs est recommandée. Évitez d'intégrer en dur des mots de passe, des jetons, des identifiants client et des chemins d'accès spécifiques à l'environnement, car cela pourrait exposer des informations confidentielles ou permettre leur exécution sur un système non autorisé.
Effectuez des tests avec des utilisateurs standard, des administrateurs, différentes versions Windows , en mode hors ligne, avec un espace disque limité, en cas de prérequis manquants et lors d'exécutions répétées. Le script doit être idempotent autant que possible, c'est-à-dire que son exécution répétée ne doit pas entraîner de modifications imprévues. Capturez les codes de sortie et les résultats utiles sans collecter de données personnelles inutiles.
Avant toute exécution, veuillez confirmer l'entreprise, le client, le groupe, le rôle du terminal, l'état en ligne et la fenêtre de maintenance. Commencez par un groupe pilote. Limitez les exécutions simultanées lorsqu'une tâche risque d'affecter le réseau, la base de données, le disque, le processeur ou les services externes. Définissez des conditions d'arrêt et n'étendez pas le déploiement à grande échelle en cas de défaillances récurrentes.
L'exécution privilégiée doit utiliser des comptes d'administrateur nommés et le principe du moindre privilège. Il convient de dissocier la création, l'approbation et l'exécution en masse des scripts lorsque le risque opérationnel le justifie. Supprimez les droits après tout changement de rôle et examinez l'activité afin de détecter toute anomalie (cibles, horaires, paramètres ou échecs répétés).
Documentez l'objectif commercial, obtenez l'autorisation, examinez le code, vérifiez la portée cible, créez un chemin de sauvegarde ou de restauration si nécessaire, communiquez les perturbations et effectuez des tests sur des points de terminaison représentatifs.
Surveillez l'état de la connexion, la durée d'exécution, la sortie, les codes de sortie, l'impact sur les ressources et les seuils de défaillance. Interrompez le déploiement si un comportement inattendu risque de se propager.
Vérifiez l'état prévu du point de terminaison à l'aide d'un signal indépendant, documentez les exceptions, ne réessayez qu'après avoir compris la cause et fermez l'accès temporaire.
Conservez les preuves d'exécution appropriées, mettez à jour le script en fonction des enseignements tirés, supprimez les versions non sécurisées et incluez les tâches récurrentes dans les audits périodiques d'accès et d'automatisation.
Pour les fournisseurs de services gérés (MSP), la séparation des clients est essentielle. Un script approuvé pour un client peut ne pas convenir à un autre, car les chemins d'accès, les applications, la politique de sécurité, les heures de travail et les autorisations contractuelles diffèrent. Il est donc impératif d'utiliser des groupes et des enregistrements d'approbation spécifiques à chaque client, et de ne jamais présumer que les compétences techniques impliquent l'autorisation.
Discutez avec DeskGate de vos commandes récurrentes, scripts, groupes de périphériques, rôles des techniciens, flux d'approbation et besoins en matière de rapports.
Les scripts fréquemment utilisés doivent être déplacés des dossiers personnels des techniciens vers une bibliothèque opérationnelle centralisée et vérifiée. Chaque script doit être clairement identifié par un nom, une fonction, un propriétaire, les versions Windows compatibles, les privilèges requis, les entrées et sorties attendues, le délai d'expiration, les instructions de restauration et la date de dernière révision. Les versions obsolètes doivent être archivées afin d'éviter toute sélection accidentelle.
Classer l'automatisation par niveau de risque. Les contrôles d'inventaire en lecture seule peuvent bénéficier d'une procédure d'approbation plus souple que les scripts modifiant les comptes, les paramètres de sécurité, les services, les valeurs du registre, le stockage ou la configuration réseau. Les actions à fort impact doivent faire l'objet d'un examen plus approfondi, d'un ciblage plus précis et de fenêtres de maintenance clairement définies.
Ne considérez pas les résultats comme automatiquement fiables. Un code de sortie nul peut indiquer une modification incomplète, et le texte affiché peut varier selon la langue ou la version Windows . Vérifiez les résultats importants par un contrôle d'état indépendant. Lorsque les résultats contiennent des noms d'utilisateur, des chemins d'accès, des identifiants de périphérique ou des informations de sécurité, limitez l'accès et la conservation conformément à l'usage autorisé.
Les cas d'utilisation appropriés peuvent inclure la collecte d'une valeur d'inventaire prise en charge, le redémarrage d'un service autorisé, la suppression du cache d'une application connue, l'application d'une configuration documentée, la vérification de la capacité du disque ou la validation d'une condition préalable au déploiement. Chaque exemple nécessite des tests et une autorisation. DeskGate fournit le canal d'exécution et le contexte d'administration ; l'organisation reste responsable du code, de la cible, du moment, de l'effet et de la validation humaine.
Planifiez un examen périodique des tâches récurrentes afin que la propriété, le ciblage, les privilèges, la gestion des résultats et la nécessité commerciale restent à jour.