Guía de soluciones DeskGate
Guía de seguridad y protección de datos DeskGate
Comprenda la compatibilidad con el cifrado de conexiones, los campos almacenados protegidos, las responsabilidades de acceso, la auditoría y SIEM en una implementación DeskGate .
 Ilustración del producto. A continuación se muestran ejemplos de la interfaz original y sus explicaciones.
Protección de conexión independiente, datos almacenados y acceso administrativo
La evaluación de seguridad DeskGate debe abarcar todo el proceso, desde la conexión con el dispositivo final hasta el acceso a la información almacenada, los informes y los archivos exportados. Los controles en cada etapa tienen diferentes propósitos. Esta guía explica las funcionalidades documentadas y las cuestiones de configuración que deben resolverse para una implementación específica.
- Protección de la conexión: verifique las versiones del cliente/servidor y la configuración criptográfica activa.
- Información almacenada: identifique por separado los campos protegidos, la protección de archivos de base de datos y los controles de copia de seguridad.
- Acceso: asigne permisos administrativos y de generación de informes según la responsabilidad.
- Evidencia: utilice Auditoría y SIEM para sus respectivos propósitos de revisión.
Compatibilidad con RSA -2048 y AES -256
Las opciones de seguridad de conexión DeskGate incluyen RSA -2048 y AES -256. RSA es un algoritmo asimétrico; AES es un algoritmo simétrico. Sus nombres describen los componentes criptográficos básicos, mientras que las versiones implementadas y la configuración activa determinan dónde se utilizan.
Durante la evaluación técnica, solicite confirmación de las rutas de conexión, la configuración negociada o establecida y las responsabilidades de gestión de claves. Esta página no afirma que todos los componentes utilicen AES -256 ni que el nombre del algoritmo por sí solo garantice la seguridad de una implementación completa.
Comprenda el alcance de los campos de base de datos cifrados
El código de la aplicación inspeccionada cifra los campos secretos protegidos antes de almacenarlos. Este es un mecanismo de protección a nivel de campo. No debe describirse como un cifrado automático de cada registro de actividad, grabación de pantalla, archivo de base de datos o copia de seguridad.
- Identifique qué secretos y registros comerciales están protegidos en la capa de aplicación.
- Documente quién puede acceder a la base de datos, los volúmenes de almacenamiento, las claves de cifrado y las copias de seguridad.
- Seleccione y valide los controles de cifrado de bases de datos y almacenamiento para el entorno real.
- Realizar pruebas de recuperación, disponibilidad de claves y acceso a copias de seguridad como parte del plan de implementación.
El autoalojamiento otorga a su organización la responsabilidad de su infraestructura y controles operativos. Sin embargo, no elimina la necesidad de permisos, actualizaciones, pruebas de copias de seguridad ni revisiones de acceso.
Auditoría, monitoreo de seguridad y SIEM responden a diferentes preguntas
Auditoría
¿Quién realizó la acción administrativa, cuándo tuvo lugar y qué registros o valores se modificaron?
Vigilancia de seguridad
¿Qué eventos de conexión, inicio de sesión o seguridad están disponibles para la revisión seleccionada?
SIEM
¿Qué reglas de detección configuradas generaron alertas y cómo se registra la investigación?
Entre los escenarios de detección documentados se incluyen los fallos de inicio de sesión repetidos, los cambios de permisos y las conexiones fuera del horario laboral. Confirme las reglas habilitadas, la propiedad de las alertas, la gravedad y el historial de investigaciones en la edición instalada.
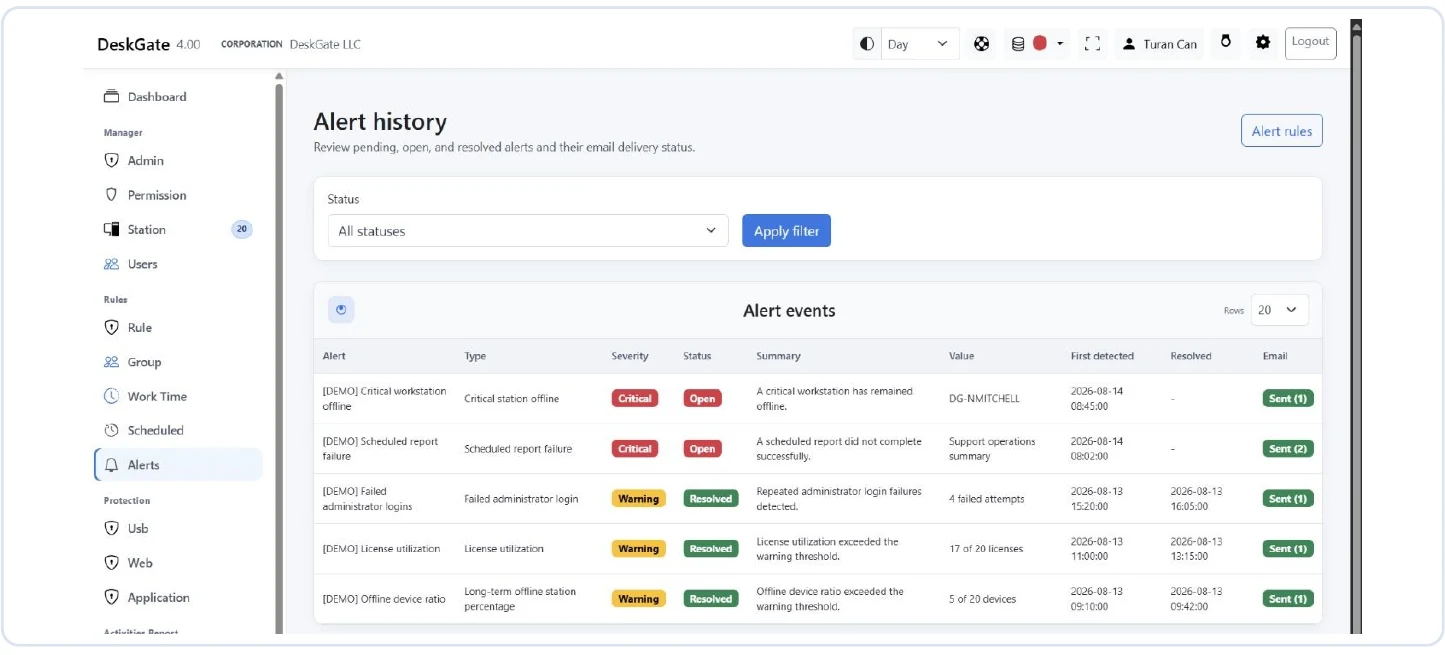 Pantalla de alertas de seguridad original: el ejemplo no muestra registros coincidentes, no se trata de un incidente. Abra la imagen para examinar el informe original.
La pantalla de Alertas de Seguridad proporcionada describe explícitamente las alertas como situaciones que requieren investigación, no como prueba de un ataque. También indica que este flujo de trabajo no bloquea automáticamente la actividad ni envía mensajes. Un resultado vacío puede reflejar los filtros o los datos disponibles; no garantiza que no exista ningún problema de seguridad.
Una revisión práctica del acceso y la evidencia
- Asigne a cada revisor el alcance necesario para el desempeño de sus funciones y revise periódicamente el acceso privilegiado.
- Limitar el acceso a la información detallada de la pantalla, el teclado, USB y las pruebas de archivos confidenciales.
- Confirme las marcas de tiempo de los eventos y el alcance seleccionado antes de correlacionar los registros.
- Asigne la responsabilidad de la investigación y documente el resultado.
- Configure por separado los periodos de retención para los registros de origen, las pruebas de investigación y las exportaciones.
Un conector SIEM externo debe evaluarse por separado del flujo de trabajo SIEM de DeskGate . Confirme la interfaz compatible y la asignación de eventos antes de describir una integración de terceros como disponible.
Preguntas para su evaluación técnica
Solicite al equipo de implementación que demuestre una conexión autorizada, un control de datos almacenados relevante, una cuenta de revisor restringida, un evento de auditoría administrativa y una regla de detección configurada. Documente la versión del producto y la configuración utilizada en la demostración para que el resultado pueda replicarse en su entorno.
Lee el guía de informes para la interpretación de la evidencia y la guía de planificación de despliegue para la preparación del lanzamiento.
Explora la siguiente parte de tu evaluación
Para configurar el acceso de los revisores y el alcance del grupo, siga estos pasos: Permisos de administrador y reglas de grupo.
Para obtener información sobre la configuración de la edad de grabación y la planificación del almacenamiento, consulte Retención de datos y gestión de discos.