DeskGate çözüm kılavuzu
DeskGate Güvenlik ve Veri Koruma Kılavuzu
DeskGate kurulumunda bağlantı şifreleme desteğini, korumalı depolama alanlarını, erişim sorumluluklarını, denetimi ve SIEM anlayın.
 Ürün görseli. Orijinal arayüz örnekleri ve açıklamaları aşağıda yer almaktadır.
Bağlantı Güvenliğini, Veri Saklamayı ve Yönetici Erişimini Ayrı Değerlendirin
DeskGate güvenlik değerlendirmesi, uç nokta bağlantısından depolanan bilgilere, rapor erişimine ve dışa aktarılan dosyalara kadar olan süreci kapsamalıdır. Her aşamadaki kontrollerin farklı amaçları vardır. Bu kılavuz, belirli bir dağıtım için belgelenmiş yetenekleri ve çözülmesi gereken yapılandırma sorularını açıklamaktadır.
- Bağlantı koruması: İstemci/sunucu sürümlerini ve aktif şifreleme ayarlarını doğrulayın.
- Saklanan bilgiler: Korunan alanları, veritabanı dosya korumasını ve yedekleme kontrollerini ayrı ayrı tanımlayın.
- Erişim: Sorumluluklara göre yönetim ve raporlama izinlerini atayın.
- Kanıt: Denetim ve SIEM ayrı inceleme amaçları için kullanın.
RSA -2048 ve AES -256 desteği
DeskGate bağlantı güvenliği seçenekleri arasında RSA -2048 ve AES -256 bulunur. RSA asimetrik bir algoritmadır; AES ise simetrik bir algoritmadır. İsimleri kriptografik yapı taşlarını tanımlarken, kullanılan sürümler ve aktif yapılandırma bunların nerede kullanılacağını belirler.
Teknik değerlendirme sırasında, bağlantı yollarının, müzakere edilen veya yapılandırılan ayarların ve anahtar yönetimi sorumluluklarının onaylanmasını isteyin. Bu sayfa, her bileşenin AES -256 kullandığını veya yalnızca bir algoritma adının eksiksiz bir dağıtımın güvenliğini garanti ettiğini iddia etmemektedir.
Şifrelenmiş veritabanı alanlarının kapsamını anlayın
İncelenen uygulama kodu, korunan gizli alanları saklamadan önce şifreler. Bu, alan düzeyinde bir koruma mekanizmasıdır. Her etkinlik kaydının, ekran kaydının, veritabanı dosyasının veya yedeklemenin otomatik olarak şifrelenmesi olarak tanımlanmamalıdır.
- Uygulama katmanında hangi gizli bilgilerin ve ticari kayıtların korunduğunu belirleyin.
- Veritabanına, depolama birimlerine, şifreleme anahtarlarına ve yedeklemelere kimlerin erişebileceğini belgeleyin.
- Gerçek ortam için veritabanı ve depolama şifreleme kontrollerini seçin ve doğrulayın.
- Dağıtım planının bir parçası olarak kurtarma, anahtar kullanılabilirliği ve yedekleme erişimini test edin.
Kendi sunucunuzda barındırma, kuruluşunuzun altyapısı ve operasyonel kontrollerinden sorumlu olmasını sağlar. Ancak bu, izinler, yama yükleme, yedekleme testleri ve erişim incelemeleri ihtiyacını ortadan kaldırmaz.
Denetim, güvenlik izleme ve SIEM farklı sorulara cevap veriyor
Denetim
İdari işlemi kim gerçekleştirdi, ne zaman gerçekleşti ve hangi kayıtlar veya değerler değişti?
Güvenlik İzleme
Seçilen inceleme için hangi bağlantı, oturum açma veya güvenlik olayları mevcuttur?
SIEM
Hangi yapılandırılmış tespit kuralları uyarı üretti ve soruşturma nasıl kaydediliyor?
Belgelenmiş tespit senaryoları arasında tekrarlanan oturum açma hataları, izin değişiklikleri ve mesai saatleri dışındaki bağlantılar yer almaktadır. Yüklü sürümde etkinleştirilmiş kuralları, uyarı sahipliğini, önem derecesini ve soruşturma geçmişini doğrulayın.
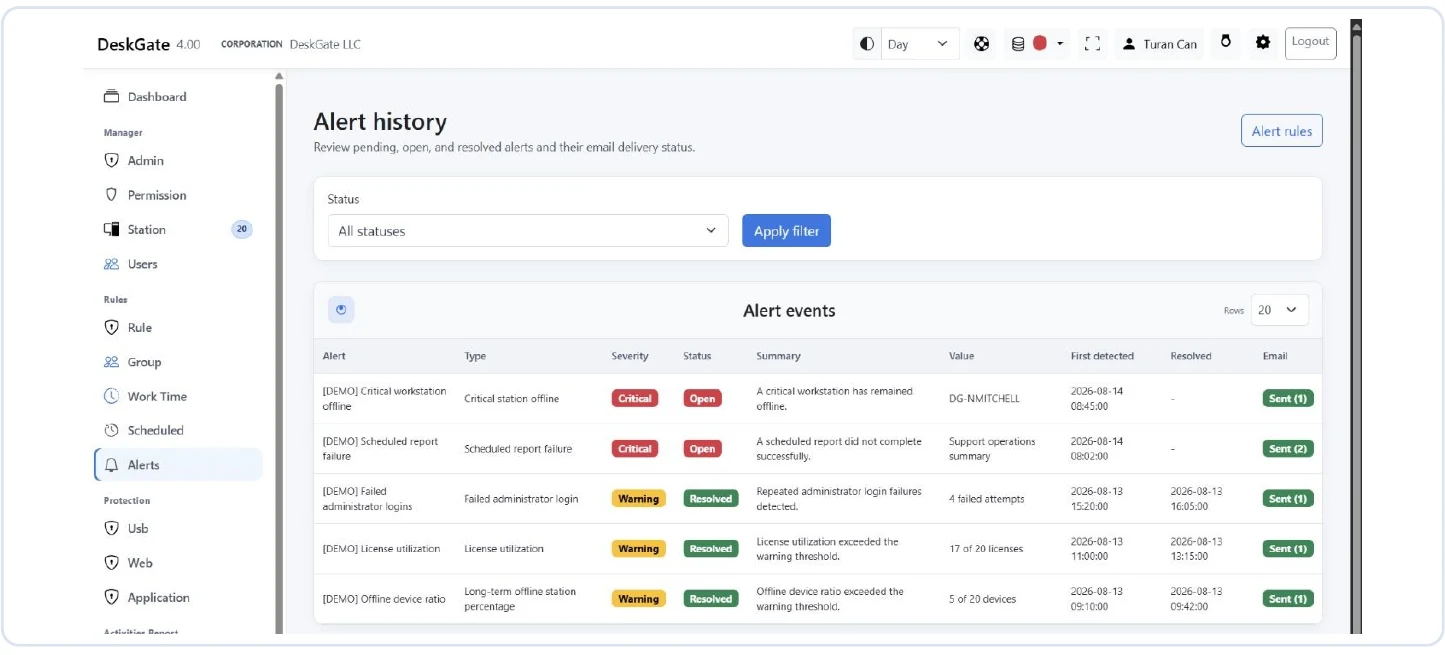 Orijinal Güvenlik Uyarıları ekranı: Örnekte eşleşen kayıt yok, yani bir olay değil. Orijinal raporu incelemek için resmi açın.
Sağlanan Güvenlik Uyarıları ekranı, uyarıları bir saldırının kanıtı değil, araştırılması gereken koşullar olarak açıkça tanımlar. Ayrıca, bu iş akışının otomatik olarak etkinliği engellemediğini veya mesaj göndermediğini belirtir. Boş bir sonuç, filtreleri veya mevcut verileri yansıtabilir; bu, hiçbir güvenlik sorununun olmadığı anlamına gelmez.
Pratik erişim ve kanıt incelemesi
- Her bir inceleyiciye görevleri için gereken yetki alanını verin ve ayrıcalıklı erişimi düzenli olarak gözden geçirin.
- Ayrıntılı ekran, klavye, USB ve hassas dosya kanıtlarına erişimi kısıtlayın.
- Kayıtları ilişkilendirmeden önce olay zaman damgalarını ve seçilen kapsamı doğrulayın.
- Soruşturmanın sorumluluğunu atayın ve sonucu belgeleyin.
- Kaynak kayıtları, soruşturma kanıtları ve dışa aktarımlar için saklama sürelerini ayrı ayrı ayarlayın.
Harici bir SIEM bağlantı elemanı, DeskGate SIEM iş akışından ayrı olarak değerlendirilmelidir. Üçüncü taraf entegrasyonunu kullanılabilir olarak tanımlamadan önce desteklenen arayüzü ve olay eşleştirmesini doğrulayın.
Teknik değerlendirmeniz için sorular
Dağıtım ekibinden yetkilendirilmiş bir bağlantıyı, ilgili bir depolanmış veri denetimini, kısıtlanmış bir inceleyici hesabını, bir yönetimsel denetim olayını ve yapılandırılmış bir algılama kuralını göstermelerini isteyin. Sonucun kendi ortamınızda tekrarlanabilmesi için gösterimde kullanılan ürün sürümünü ve ayarlarını belgeleyin.
Okuyun rapor kılavuzu delillerin yorumlanması ve dağıtım planlama kılavuzu Dağıtıma hazırlık için.
Değerlendirmenizin bir sonraki bölümünü keşfedin
İnceleyici erişimini ve grup kapsamını yapılandırmak için aşağıdaki adımları izleyin. Yönetici İzinleri ve Grup Kuralları.
Kayıt yaşı ayarları ve depolama planlaması için bkz. Veri Saklama ve Disk Yönetimi.