DeskGate løsningsguide
DeskGate Sikkerheds- og Databeskyttelsesvejledning
Forstå understøttelse af forbindelseskryptering, beskyttede gemte felter, adgangsansvar, revision og SIEM i en DeskGate implementering.
 Produktillustration. Originale eksempler og forklaringer på brugerfladen vises nedenfor.
Separat forbindelsesbeskyttelse, lagrede data og administrativ adgang
DeskGate sikkerhedsevalueringen bør dække vejen fra en slutpunktsforbindelse til lagret information, rapportadgang og eksporterede filer. Kontrollerne på hvert trin har forskellige formål. Denne vejledning forklarer de dokumenterede funktioner og de konfigurationsspørgsmål, der skal besvares for en specifik implementering.
- Forbindelsesbeskyttelse: Bekræft klient-/serverversioner og aktive kryptografiske indstillinger.
- Lagrede oplysninger: Identificer beskyttede felter, databasefilbeskyttelse og sikkerhedskopieringskontroller separat.
- Adgang: Tildel administrative tilladelser og rapporteringsrettigheder i henhold til ansvar.
- Bevis: brug Audit og SIEM til deres forskellige revisionsformål.
RSA -2048 og AES -256 understøttelse
DeskGate forbindelsessikkerhedsmuligheder inkluderer RSA -2048 og AES -256. RSA er en asymmetrisk algoritme; AES er en symmetrisk algoritme. Deres navne beskriver kryptografiske byggesten, mens de implementerede versioner og den aktive konfiguration bestemmer, hvor de bruges.
Under en teknisk evaluering skal du bede om bekræftelse af forbindelsesstier, forhandlede eller konfigurerede indstillinger og ansvar for nøgleadministration. Denne side hævder ikke, at alle komponenter bruger AES -256, eller at et algoritmenavn alene garanterer sikkerheden ved en komplet implementering.
Forstå omfanget af krypterede databasefelter
Den inspicerede applikationskode krypterer beskyttede hemmelige felter, før de gemmes. Dette er en beskyttelsesmekanisme på feltniveau. Den bør ikke beskrives som automatisk kryptering af alle aktivitetsposter, skærmoptagelser, databasefiler eller sikkerhedskopier.
- Identificer hvilke hemmeligheder og forretningsregistre der er beskyttet på applikationslaget.
- Dokumentér, hvem der har adgang til databasen, lagervolumener, krypteringsnøgler og sikkerhedskopier.
- Vælg og valider database- og lagerkrypteringskontroller til det faktiske miljø.
- Testgendannelse, nøgletilgængelighed og backupadgang som en del af implementeringsplanen.
Selvhosting giver din organisation ansvar for sin infrastruktur og driftskontroller. Det fjerner ikke behovet for tilladelser, patches, backuptest og adgangsgennemgange.
Revision, sikkerhedsovervågning og SIEM besvarer forskellige spørgsmål
Revidere
Hvem udførte en administrativ handling, hvornår fandt den sted, og hvilke poster eller værdier ændrede sig?
Sikkerhedsovervågning
Hvilke forbindelses-, login- eller sikkerhedshændelser er tilgængelige for den valgte anmeldelse?
SIEM
Hvilke konfigurerede detektionsregler genererede advarsler, og hvordan registreres undersøgelsen?
Dokumenterede detektionsscenarier omfatter gentagne loginfejl, ændringer af tilladelser og forbindelser uden for normal arbejdstid. Bekræft aktiverede regler, ejerskab af advarsler, alvorlighedsgrad og undersøgelseshistorik i den installerede udgave.
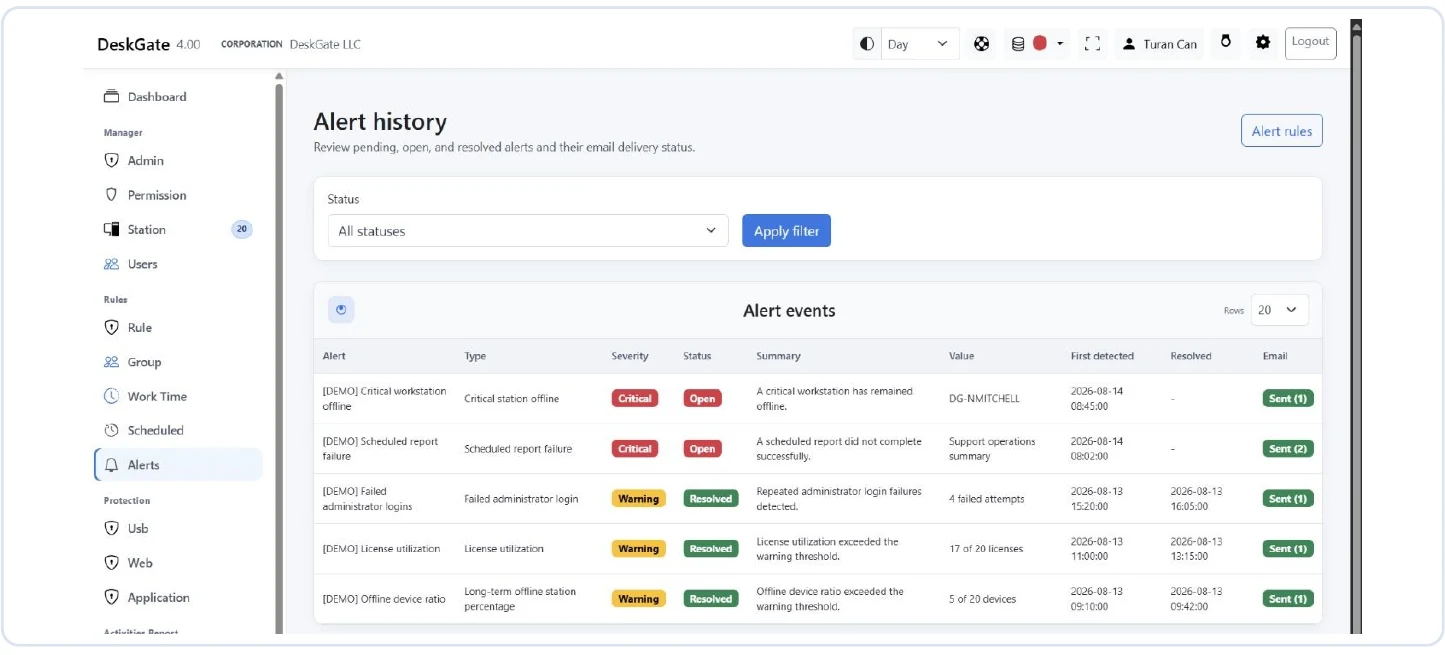 Skærmbilledet Oprindeligt sikkerhedsalarm: Eksemplet viser ingen matchende poster, ikke en hændelse. Åbn billedet for at se den oprindelige rapport.
Den medfølgende skærm Sikkerhedsadvarsler beskriver eksplicit advarsler som betingelser, der skal undersøges, ikke bevis på et angreb. Den angiver også, at denne arbejdsgang ikke automatisk blokerer aktivitet eller sender beskeder. Et tomt resultat kan afspejle filtrene eller de tilgængelige data; det er ikke en garanti for, at der ikke er noget sikkerhedsproblem.
En praktisk gennemgang af adgang og evidens
- Giv hver korrekturlæser den nødvendige kapacitet til deres opgaver, og gennemgå regelmæssigt den privilegerede adgang.
- Begræns adgang til detaljeret skærm, tastatur, USB og bevismateriale fra følsomme filer.
- Bekræft tidsstemplerne for begivenheden og det valgte omfang, før du korrelerer poster.
- Tildel ejerskab for undersøgelsen og dokumenter resultatet.
- Angiv separat opbevaring for kilderegistre, efterforskningsbeviser og eksport.
En ekstern SIEM forbindelse bør evalueres separat fra DeskGate SIEM arbejdsgang. Bekræft den understøttede grænseflade og hændelseskortlægningen, før du beskriver en tredjepartsintegration som tilgængelig.
Spørgsmål til din tekniske evaluering
Bed implementeringsteamet om at demonstrere én autoriseret forbindelse, en relevant kontrol af lagrede data, en begrænset korrekturlæserkonto, en administrativ revisionshændelse og en konfigureret detektionsregel. Dokumenter produktversionen og de indstillinger, der bruges til demonstrationen, så resultatet kan gentages i dit miljø.
Læs rapportvejledning for fortolkning af beviser og vejledning til implementeringsplanlægning til forberedelse af udrulning.
Udforsk den næste del af din evaluering
For at konfigurere anmelderadgang og gruppeomfang skal du følge Administratortilladelser og grupperegler.
For indstillinger for optagelsesalder og lagringsplanlægning, se Dataopbevaring og diskhåndtering.