DeskGate Lösungsleitfaden
DeskGate Leitfaden für Sicherheit und Datenschutz
Verstehen Sie die Unterstützung von Verbindungsverschlüsselung, geschützten gespeicherten Feldern, Zugriffsberechtigungen, Audit und SIEM in einer DeskGate -Bereitstellung.
 Produktabbildung. Originalbeispiele und Erläuterungen zur Benutzeroberfläche finden Sie weiter unten.
Separater Verbindungsschutz, gespeicherte Daten und administrativer Zugriff
Die Sicherheitsbewertung DeskGate sollte den gesamten Prozess von der Endpunktverbindung bis hin zu gespeicherten Informationen, dem Zugriff auf Berichte und exportierten Dateien abdecken. Die Kontrollen in jeder Phase dienen unterschiedlichen Zwecken. Dieser Leitfaden erläutert die dokumentierten Funktionen und die Konfigurationsfragen, die für eine spezifische Bereitstellung zu klären sind.
- Verbindungsschutz: Überprüfen Sie die Client-/Serverversionen und die aktiven kryptografischen Einstellungen.
- Gespeicherte Informationen: Geschützte Felder, Datenbank-Dateischutz und Sicherungssteuerungen separat kennzeichnen.
- Zugriff: Administrative und Berichtsberechtigungen entsprechend der Zuständigkeit zuweisen.
- Nachweis: Audit und SIEM werden für ihre jeweiligen Überprüfungszwecke eingesetzt.
RSA -2048- und AES -256-Unterstützung
Die Sicherheitsoptionen von DeskGate umfassen RSA -2048 und AES -256. RSA ist ein asymmetrischer, AES ein symmetrischer Algorithmus. Ihre Namen beschreiben kryptografische Bausteine, während die eingesetzten Versionen und die aktive Konfiguration deren Verwendung bestimmen.
Bitten Sie im Rahmen einer technischen Evaluierung um Bestätigung der Verbindungswege, der ausgehandelten oder konfigurierten Einstellungen sowie der Verantwortlichkeiten für das Schlüsselmanagement. Diese Seite behauptet nicht, dass jede Komponente AES -256 verwendet oder dass allein der Name eines Algorithmus die Sicherheit einer vollständigen Implementierung garantiert.
Den Umfang verschlüsselter Datenbankfelder verstehen
Der untersuchte Anwendungscode verschlüsselt geschützte, geheime Felder vor deren Speicherung. Dies ist ein Schutzmechanismus auf Feldebene. Er sollte nicht als automatische Verschlüsselung aller Aktivitätsdatensätze, Bildschirmaufzeichnungen, Datenbankdateien oder Backups verstanden werden.
- Ermitteln Sie, welche Geheimnisse und Geschäftsunterlagen auf der Anwendungsebene geschützt sind.
- Dokumentieren Sie, wer Zugriff auf die Datenbank, die Speichervolumes, die Verschlüsselungsschlüssel und die Backups hat.
- Wählen und validieren Sie die Verschlüsselungssteuerungen für Datenbanken und Speicher für die jeweilige Umgebung.
- Testen Sie die Wiederherstellung, die Verfügbarkeit der Schlüssel und den Zugriff auf Backups als Teil des Bereitstellungsplans.
Selbsthosting überträgt Ihrer Organisation die Verantwortung für ihre Infrastruktur und die betrieblichen Kontrollen. Es beseitigt jedoch nicht die Notwendigkeit von Berechtigungen, Patches, Backup-Tests und Zugriffsüberprüfungen.
Audit, Sicherheitsüberwachung und SIEM beantworten unterschiedliche Fragen
Prüfung
Wer hat die Verwaltungsmaßnahme durchgeführt, wann fand sie statt und welche Datensätze oder Werte haben sich geändert?
Sicherheitsüberwachung
Welche Verbindungs-, Anmelde- oder Sicherheitsereignisse stehen für die ausgewählte Überprüfung zur Verfügung?
SIEM
Welche konfigurierten Erkennungsregeln haben Warnmeldungen ausgelöst und wie wird die Untersuchung protokolliert?
Zu den dokumentierten Erkennungsszenarien gehören wiederholte Anmeldefehler, Berechtigungsänderungen und Verbindungen außerhalb der Geschäftszeiten. Überprüfen Sie die aktivierten Regeln, die Zuständigkeit für Warnungen, den Schweregrad und den Untersuchungsverlauf in der installierten Version.
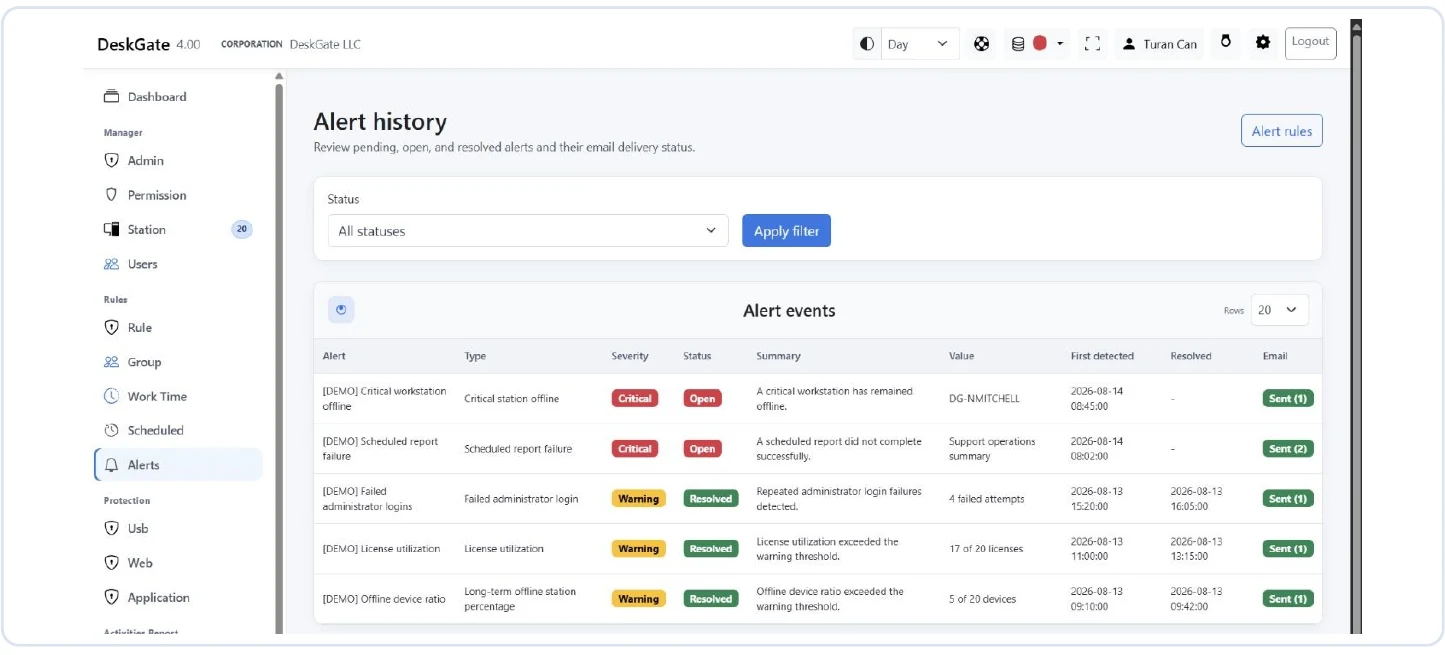 Originaler Bildschirm mit Sicherheitswarnungen: Das Beispiel zeigt keine übereinstimmenden Datensätze, also keinen Vorfall. Öffnen Sie das Bild, um den Originalbericht einzusehen.
Der bereitgestellte Bildschirm für Sicherheitswarnungen beschreibt diese ausdrücklich als zu untersuchende Bedingungen und nicht als Beweis für einen Angriff. Er weist außerdem darauf hin, dass dieser Workflow Aktivitäten nicht automatisch blockiert oder Nachrichten versendet. Ein leeres Ergebnis kann die Filter oder die verfügbaren Daten widerspiegeln; es ist keine Garantie dafür, dass kein Sicherheitsproblem vorliegt.
Eine praktische Zugangs- und Evidenzprüfung
- Weisen Sie jedem Prüfer den für seine Aufgaben erforderlichen Handlungsspielraum zu und überprüfen Sie regelmäßig die privilegierten Zugriffsrechte.
- Beschränken Sie den Zugriff auf detaillierte Bildschirm-, Tastatur-, USB und sensible Dateiaufzeichnungen.
- Prüfen Sie die Ereigniszeitstempel und den ausgewählten Bereich, bevor Sie Datensätze korrelieren.
- Weisen Sie die Zuständigkeit für die Untersuchung zu und dokumentieren Sie das Ergebnis.
- Die Aufbewahrungsfristen für Quelldatensätze, Ermittlungsbeweise und Exporte sollten separat festgelegt werden.
Ein externer SIEM Konnektor sollte unabhängig vom SIEM Workflow von DeskGate bewertet werden. Prüfen Sie die unterstützte Schnittstelle und das Ereignis-Mapping, bevor Sie eine Drittanbieterintegration als verfügbar beschreiben.
Fragen für Ihre technische Bewertung
Bitten Sie das Bereitstellungsteam, eine autorisierte Verbindung, eine relevante Datensicherung, ein eingeschränktes Prüferkonto, ein administratives Prüfereignis und eine konfigurierte Erkennungsregel zu demonstrieren. Dokumentieren Sie die Produktversion und die Einstellungen, die für die Demonstration verwendet wurden, damit das Ergebnis in Ihrer Umgebung reproduziert werden kann.
Lesen Sie die Leitfaden für Berichte für die Beweisauswertung und die Leitfaden zur Einsatzplanung zur Vorbereitung der Markteinführung.
Erkunden Sie den nächsten Teil Ihrer Bewertung
Um den Prüferzugriff und den Gruppenbereich zu konfigurieren, folgen Sie den Anweisungen. Administratorberechtigungen und Gruppenregeln.
Informationen zu Aufnahmeeinstellungen und Speicherplanung finden Sie unter Datenaufbewahrung und Festplattenverwaltung.