Руководство по решению DeskGate
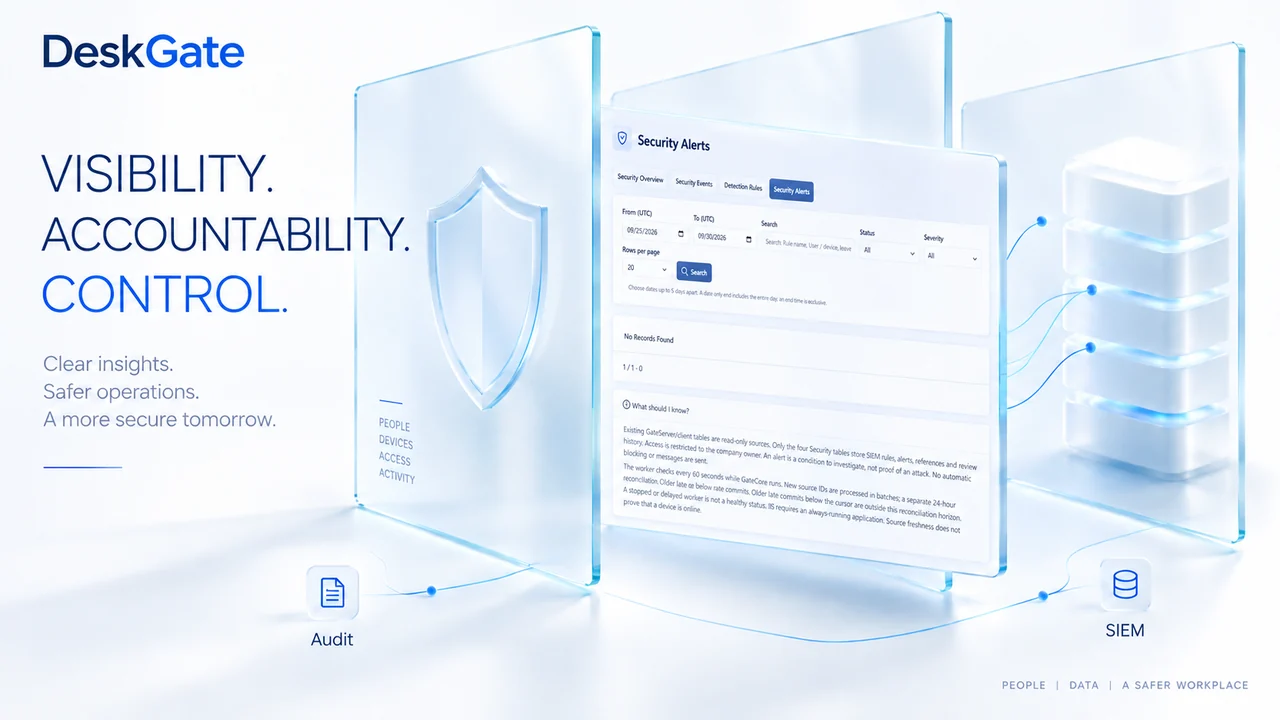
Анализ событий безопасности и SIEM
Превратите настроенные средства обнаружения угроз в повторяемый процесс проверки с четким определением масштаба, доказательств и последующих действий.
Что это поможет вам понять
События безопасности
Исходные события предоставляют информацию о подключении, учетной записи и временном контексте, доступном в среде.
Обнаружение SIEM
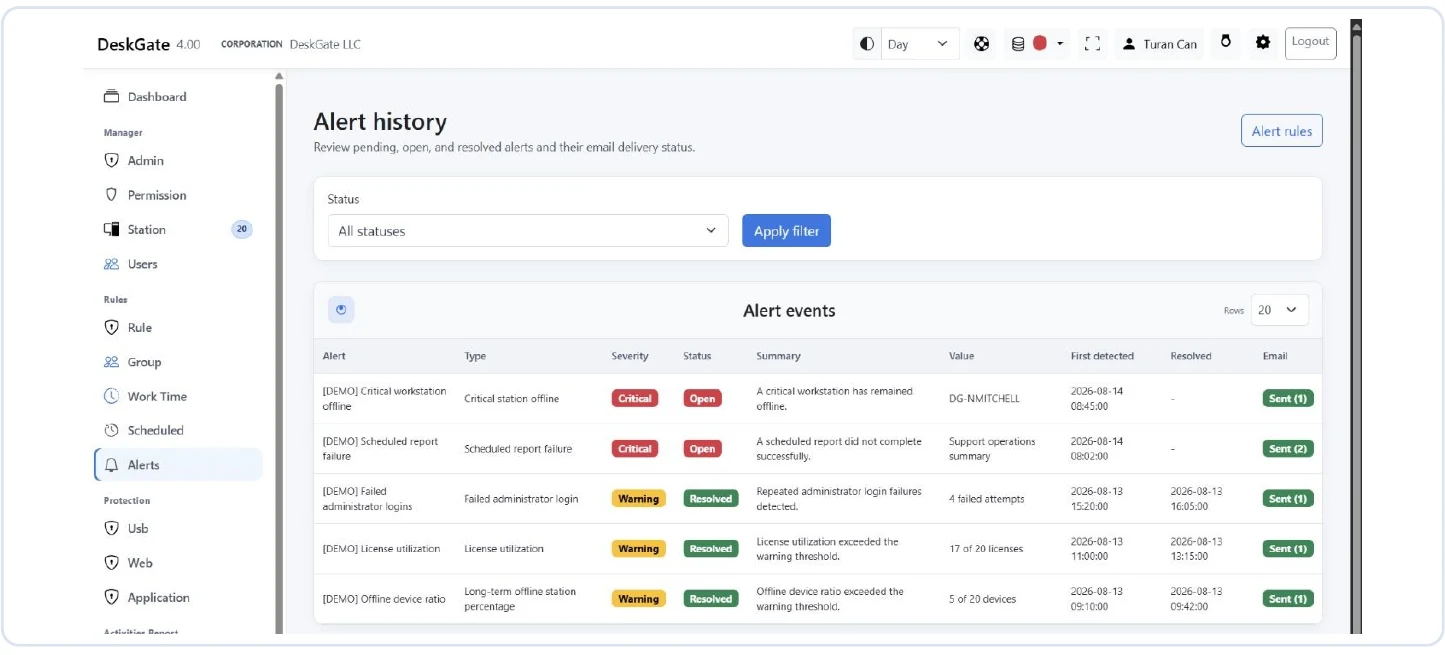
Настроенные правила определяют условия, требующие внимания. Проверьте, какие правила включены в развернутой версии.
Контекст аудита
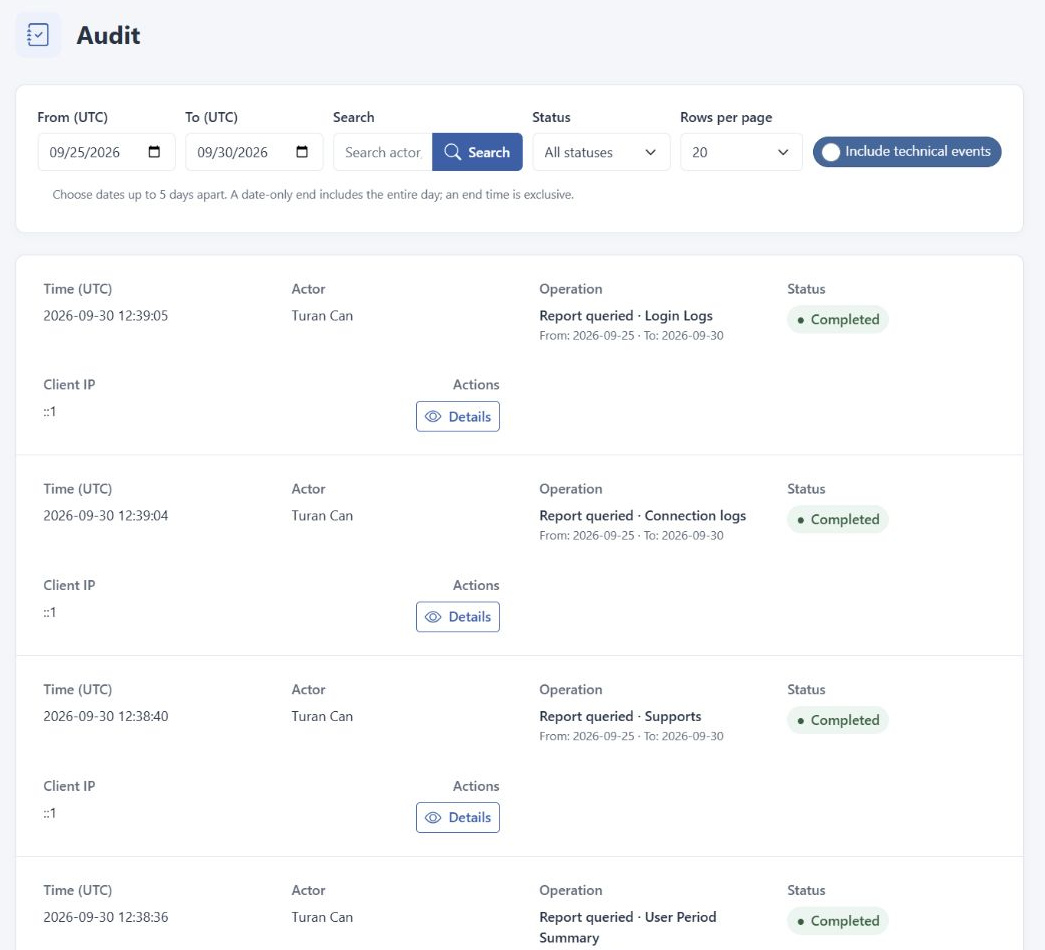
Административная история отвечает на другой вопрос: кто совершил то или иное действие и что было зафиксировано об этом.
Практический процесс проверки знаний
Выберите период проверки
Выберите соответствующий период и доступные фильтры по масштабу и статусу. Начните с вопроса об инциденте, а не с максимально возможного набора результатов.
Проверьте обнаружение
Ознакомьтесь с правилом или условием, временем события и затронутой учетной записью или устройством. Задокументированные сценарии включают в себя повторяющиеся сбои при входе в систему, изменения разрешений и подключения в нерабочее время.
Сопоставьте имеющиеся данные
Используйте соответствующие записи аудита подключений, входа в систему или административного аудита, чтобы проверить, что произошло в связи с оповещением.
Сформулируйте заключение
Назначьте ответственного за проверку и задокументируйте результат в процессе расследования. Соответствие правилам является основанием для расследования, а не автоматическим вердиктом.
Когда результат не соответствует вашим ожиданиям
Никаких предупреждений не отображается
Проверьте период, область действия, включенные правила и доступность событий-источников. Пустое представление не означает отсутствие риска.
Правило было активировано в результате законного события
Перед изменением правила или процесса его проверки необходимо убедиться в контексте события и бизнеса.
Ожидаемой блокировки или отправки электронного письма не произошло
Представленный в документации раздел «Оповещения безопасности» не блокирует действия автоматически и не отправляет сообщения. Перед тем как полагаться на отдельные функции реагирования, убедитесь в их работоспособности.
Часто задаваемые вопросы
Заменяет ли это внешнюю SIEM ?
Оцените необходимые источники событий, процессы хранения и расследования. Коннектор SIEM -системе стороннего производителя необходимо подтвердить отдельно.
Являются ли оповещения доказательством атаки?
Нет. Перед тем как делать выводы, следует проверить исходные записи, контекст учетной записи и условия правила.
Можно ли увидеть рабочий процесс в демонстрационном режиме?
Запросите просмотр настроенного правила и связанных с ним событий источника, используя предложенные права администратора.
Ознакомьтесь с рабочим процессом, который важен для вашей команды
Возьмите с собой осциллограф и вопрос, на который хотите получить ответ. Ознакомьтесь с соответствующими возможностями в ходе демонстрации с пошаговыми инструкциями.