Руководство по решению DeskGate
Руководство по безопасности и защите данных DeskGate
Разберитесь в поддержке шифрования соединений, защищенных хранимых полей, обязанностях доступа, аудите и SIEM в развертывании DeskGate .
 Иллюстрация продукта. Оригинальные примеры интерфейса и пояснения приведены ниже.
Раздельная защита соединения, хранение данных и административный доступ
Оценка безопасности DeskGate должна охватывать весь путь от подключения конечной точки до хранения информации, доступа к отчетам и экспортируемых файлов. Элементы управления на каждом этапе имеют различное назначение. В этом руководстве описаны возможности системы и вопросы конфигурации, которые необходимо решить для конкретного развертывания.
- Защита соединения: проверьте версии клиента/сервера и активные криптографические настройки.
- Хранимая информация: отдельно определите защищаемые поля, защиту файлов базы данных и средства контроля резервного копирования.
- Доступ: назначайте административные и отчетные права в соответствии с обязанностями.
- Доказательства: используйте системы аудита и SIEM для отдельных целей анализа.
Поддержка RSA -2048 и AES -256
В качестве вариантов защиты соединения DeskGate используются алгоритмы RSA -2048 и AES -256. RSA — асимметричный алгоритм, AES — симметричный. Их названия описывают криптографические компоненты, а используемые версии и активная конфигурация определяют область их применения.
В ходе технической оценки запросите подтверждение путей подключения, согласованных или настроенных параметров и обязанностей по управлению ключами. На этой странице не утверждается, что каждый компонент использует AES -256 или что одно только название алгоритма гарантирует безопасность всей системы.
Разберитесь в возможностях зашифрованных полей базы данных
Проверяемый код приложения шифрует защищенные секретные поля перед их сохранением. Это механизм защиты на уровне полей. Его не следует описывать как автоматическое шифрование каждой записи действий, записи экрана, файла базы данных или резервной копии.
- Определите, какие секреты и деловая информация защищены на уровне приложения.
- Задокументируйте, кто имеет доступ к базе данных, томам хранения, ключам шифрования и резервным копиям.
- Выберите и проверьте средства управления шифрованием базы данных и хранилища, соответствующие реальной среде.
- Проверка возможности восстановления, обеспечение доступности ключей и резервного копирования данных являются частью плана развертывания.
Самостоятельное размещение на сервере возлагает на вашу организацию ответственность за свою инфраструктуру и оперативный контроль. Однако это не снимает необходимости в управлении правами доступа, установке обновлений, тестировании резервного копирования и проверке доступа.
Аудит, мониторинг безопасности и SIEM отвечают на разные вопросы
Аудит
Кто совершил административное действие, когда оно произошло и какие записи или значения изменились?
Мониторинг безопасности
Какие события подключения, входа в систему или безопасности доступны для выбранного обзора?
SIEM
Какие из настроенных правил обнаружения вызвали оповещения, и как регистрируется ход расследования?
К задокументированным сценариям обнаружения относятся повторяющиеся сбои при входе в систему, изменения разрешений и подключения в нерабочее время. Подтвердите включенные правила, владельца оповещения, уровень серьезности и историю расследований в установленной версии.
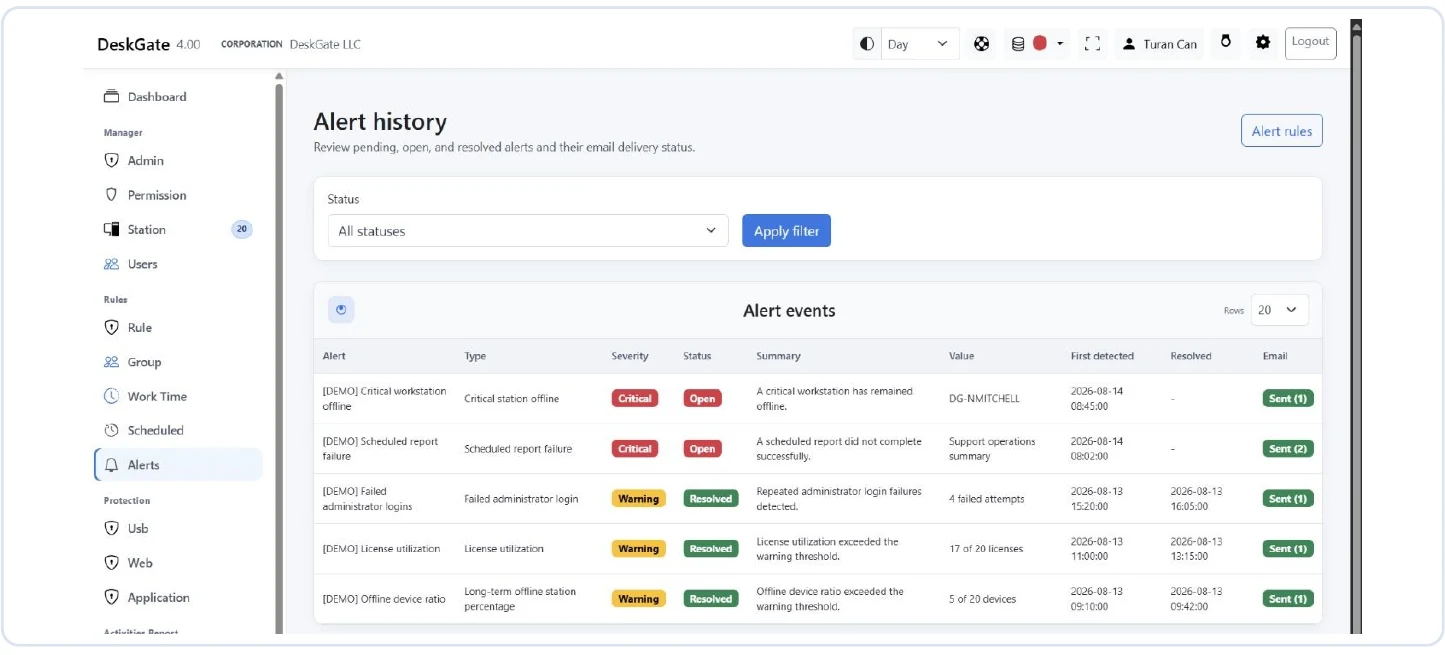 Исходный экран оповещений безопасности: в примере не отображается ни одной соответствующей записи, это не инцидент. Откройте изображение, чтобы просмотреть исходный отчет.
На экране «Предупреждения безопасности» четко указано, что предупреждения представляют собой условия для расследования, а не доказательство атаки. Также отмечается, что данный рабочий процесс не блокирует активность автоматически и не отправляет сообщения. Пустой результат может отражать работу фильтров или доступные данные; это не гарантирует отсутствие проблем с безопасностью.
Практический обзор доступа и доказательств
- Предоставьте каждому рецензенту необходимый объем работы в соответствии с его обязанностями и регулярно проверяйте предоставленный привилегированный доступ.
- Ограничьте доступ к подробным данным с экрана, клавиатуры, USB накопителей и конфиденциальных файлов.
- Перед сопоставлением записей подтвердите временные метки событий и выбранную область действия.
- Назначьте ответственного за расследование и задокументируйте его результаты.
- Установите отдельные параметры хранения для исходных записей, доказательств расследования и экспорта.
Внешнее подключение к SIEM системе следует оценивать отдельно от рабочего процесса DeskGate SIEM . Перед описанием возможности интеграции со сторонними системами необходимо подтвердить поддерживаемый интерфейс и сопоставление событий.
Вопросы для вашей технической оценки
Попросите команду развертывания продемонстрировать одно авторизованное подключение, соответствующий элемент управления хранимыми данными, учетную запись ограниченного доступа для проверки, событие административного аудита и настроенное правило обнаружения. Задокументируйте версию продукта и настройки, использованные для демонстрации, чтобы результат можно было воспроизвести в вашей среде.
Прочитайте руководство по составлению отчетов для интерпретации доказательств и руководство по планированию развертывания для подготовки к внедрению.
Перейдите к следующей части вашей оценки
Для настройки доступа рецензентов и области действия групп выполните следующие действия: Права администратора и правила группы.
Информацию о настройках срока хранения записей и планировании хранения см. в разделе [ссылка]. Хранение данных и управление дисками.