Οδηγός λύσης DeskGate
Οδηγός ασφάλειας και προστασίας δεδομένων DeskGate
Κατανοήστε την υποστήριξη κρυπτογράφησης συνδέσεων, τα προστατευμένα αποθηκευμένα πεδία, τις ευθύνες πρόσβασης, τον έλεγχο και SIEM σε μια ανάπτυξη DeskGate .
 Απεικόνιση προϊόντος. Παρακάτω εμφανίζονται πρωτότυπα παραδείγματα και εξηγήσεις διεπαφής.
Ξεχωριστή προστασία σύνδεσης, αποθηκευμένα δεδομένα και πρόσβαση διαχειριστή
Η αξιολόγηση ασφάλειας DeskGate θα πρέπει να καλύπτει τη διαδρομή από μια σύνδεση τελικού σημείου προς τις αποθηκευμένες πληροφορίες, την πρόσβαση σε αναφορές και τα εξαγόμενα αρχεία. Τα στοιχεία ελέγχου σε κάθε στάδιο έχουν διαφορετικούς σκοπούς. Αυτός ο οδηγός εξηγεί τις τεκμηριωμένες δυνατότητες και τα ερωτήματα διαμόρφωσης που πρέπει να επιλυθούν για μια συγκεκριμένη ανάπτυξη.
- Προστασία σύνδεσης: επαληθεύστε τις εκδόσεις πελάτη/διακομιστή και τις ενεργές ρυθμίσεις κρυπτογράφησης.
- Αποθηκευμένες πληροφορίες: προσδιορίστε ξεχωριστά τα προστατευμένα πεδία, την προστασία αρχείων βάσης δεδομένων και τα στοιχεία ελέγχου αντιγράφων ασφαλείας.
- Πρόσβαση: εκχωρήστε δικαιώματα διαχειριστή και αναφοράς ανάλογα με την ευθύνη.
- Αποδεικτικά στοιχεία: χρήση του Audit και SIEM για τους διακριτούς σκοπούς της αναθεώρησής τους.
Υποστήριξη RSA -2048 και AES -256
Οι επιλογές ασφάλειας σύνδεσης DeskGate περιλαμβάνουν RSA -2048 και AES -256. RSA είναι ένας ασύμμετρος αλγόριθμος. AES είναι ένας συμμετρικός αλγόριθμος. Τα ονόματά τους περιγράφουν κρυπτογραφικά δομικά στοιχεία, ενώ οι αναπτυγμένες εκδόσεις και η ενεργή διαμόρφωση καθορίζουν πού χρησιμοποιούνται.
Κατά τη διάρκεια μιας τεχνικής αξιολόγησης, ζητήστε επιβεβαίωση των διαδρομών σύνδεσης, των ρυθμίσεων που έχουν διαπραγματευτεί ή ρυθμιστεί και των ευθυνών διαχείρισης κλειδιών. Αυτή η σελίδα δεν ισχυρίζεται ότι κάθε στοιχείο χρησιμοποιεί AES -256 ή ότι ένα μόνο όνομα αλγορίθμου εγγυάται την ασφάλεια μιας πλήρους ανάπτυξης.
Κατανοήστε το εύρος των κρυπτογραφημένων πεδίων βάσης δεδομένων
Ο επιθεωρημένος κώδικας εφαρμογής κρυπτογραφεί τα προστατευμένα μυστικά πεδία πριν τα αποθηκεύσει. Πρόκειται για μηχανισμό προστασίας σε επίπεδο πεδίου. Δεν θα πρέπει να περιγράφεται ως αυτόματη κρυπτογράφηση κάθε εγγραφής δραστηριότητας, εγγραφής οθόνης, αρχείου βάσης δεδομένων ή αντιγράφου ασφαλείας.
- Προσδιορίστε ποια μυστικά και επιχειρηματικά αρχεία προστατεύονται στο επίπεδο εφαρμογής.
- Καταγράψτε ποιος έχει πρόσβαση στη βάση δεδομένων, τους τόμους αποθήκευσης, τα κλειδιά κρυπτογράφησης και τα αντίγραφα ασφαλείας.
- Επιλέξτε και επικυρώστε τα στοιχεία ελέγχου κρυπτογράφησης βάσης δεδομένων και χώρου αποθήκευσης για το πραγματικό περιβάλλον.
- Δοκιμή ανάκτησης, διαθεσιμότητας κλειδιών και πρόσβασης σε αντίγραφα ασφαλείας ως μέρος του σχεδίου ανάπτυξης.
Η αυτο-φιλοξενία δίνει στον οργανισμό σας την ευθύνη για την υποδομή και τους λειτουργικούς ελέγχους του. Δεν εξαλείφει την ανάγκη για δικαιώματα, ενημερώσεις κώδικα, δοκιμές αντιγράφων ασφαλείας και ελέγχους πρόσβασης.
Ο έλεγχος, η παρακολούθηση ασφάλειας και SIEM απαντούν σε διαφορετικές ερωτήσεις
Ελεγχος
Ποιος εκτέλεσε μια διαχειριστική ενέργεια, πότε έλαβε χώρα και ποιες εγγραφές ή τιμές άλλαξαν;
Παρακολούθηση ασφαλείας
Ποια συμβάντα σύνδεσης, σύνδεσης ή ασφαλείας είναι διαθέσιμα για την επιλεγμένη αξιολόγηση;
SIEM
Ποιοι διαμορφωμένοι κανόνες ανίχνευσης παρήγαγαν ειδοποιήσεις και πώς καταγράφεται η έρευνα;
Τα τεκμηριωμένα σενάρια ανίχνευσης περιλαμβάνουν επαναλαμβανόμενες αποτυχίες σύνδεσης, αλλαγές δικαιωμάτων και συνδέσεις εκτός ωραρίου λειτουργίας. Επιβεβαιώστε τους ενεργοποιημένους κανόνες, την ιδιοκτησία ειδοποιήσεων, τη σοβαρότητα και το ιστορικό ερευνών στην εγκατεστημένη έκδοση.
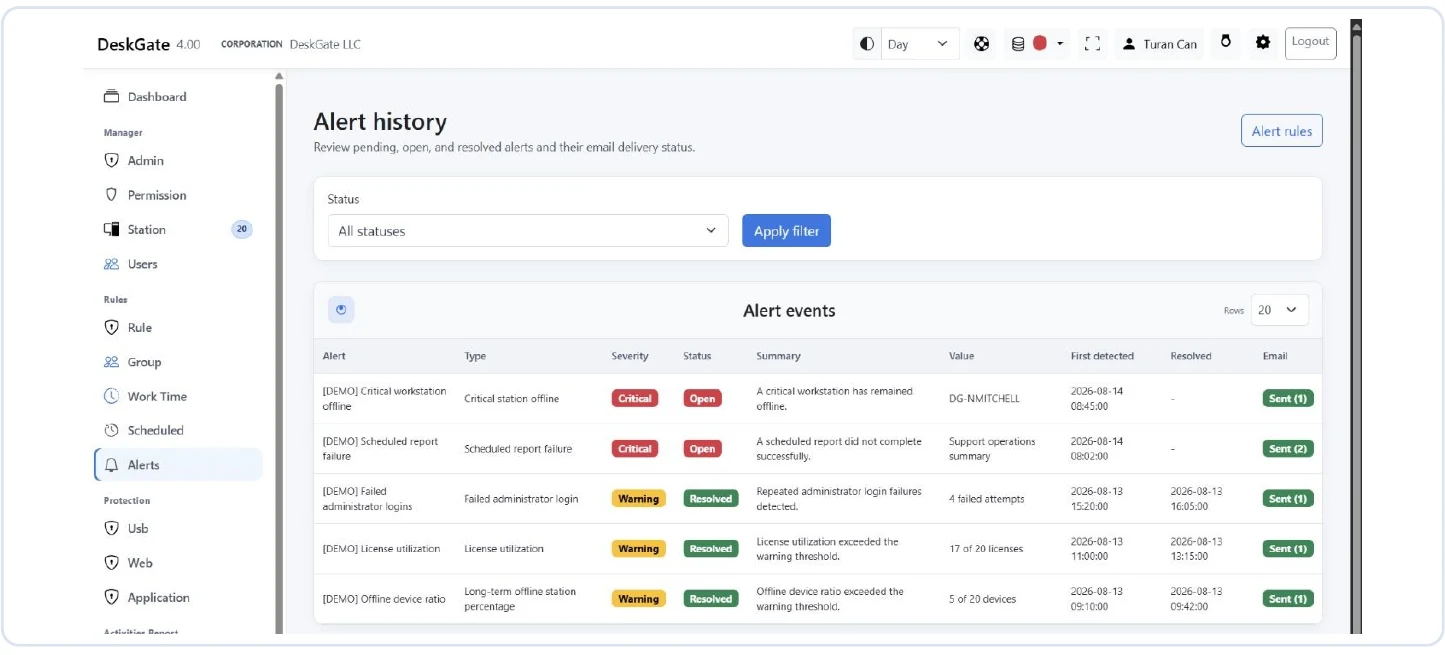 Αρχική οθόνη ειδοποιήσεων ασφαλείας: το παράδειγμα δεν εμφανίζει αντίστοιχες εγγραφές, όχι περιστατικό. Ανοίξτε την εικόνα για να ελέγξετε την αρχική αναφορά.
Η παρεχόμενη οθόνη Ειδοποιήσεων ασφαλείας περιγράφει ρητά τις ειδοποιήσεις ως συνθήκες προς διερεύνηση και όχι ως απόδειξη επίθεσης. Αναφέρει επίσης ότι αυτή η ροή εργασίας δεν αποκλείει αυτόματα τη δραστηριότητα ούτε στέλνει μηνύματα. Ένα κενό αποτέλεσμα μπορεί να αντικατοπτρίζει τα φίλτρα ή τα διαθέσιμα δεδομένα. Αυτό δεν αποτελεί εγγύηση ότι δεν υπάρχει πρόβλημα ασφαλείας.
Μια πρακτική πρόσβαση και ανασκόπηση αποδεικτικών στοιχείων
- Δώστε σε κάθε κριτή το εύρος που απαιτείται για τα καθήκοντά του και επανεξετάστε τακτικά την προνομιακή πρόσβαση.
- Περιορίστε την πρόσβαση σε λεπτομερή στοιχεία οθόνης, πληκτρολογίου, USB και ευαίσθητων αρχείων.
- Επιβεβαιώστε τις χρονικές σημάνσεις συμβάντων και το επιλεγμένο εύρος πριν από τη συσχέτιση εγγραφών.
- Ανάθεση της ευθύνης της έρευνας και καταγραφή του αποτελέσματος.
- Ορίστε ξεχωριστά τη διατήρηση για τα αρχεία προέλευσης, τα στοιχεία έρευνας και τις εξαγωγές.
Μια εξωτερική σύνδεση SIEM θα πρέπει να αξιολογείται ξεχωριστά από τη ροή εργασίας SIEM του DeskGate . Επιβεβαιώστε την υποστηριζόμενη διεπαφή και την αντιστοίχιση συμβάντων πριν περιγράψετε μια ενσωμάτωση τρίτου κατασκευαστή ως διαθέσιμη.
Ερωτήσεις για την τεχνική σας αξιολόγηση
Ζητήστε από την ομάδα ανάπτυξης να επιδείξει μία εξουσιοδοτημένη σύνδεση, ένα σχετικό στοιχείο ελέγχου αποθηκευμένων δεδομένων, έναν περιορισμένο λογαριασμό αναθεωρητή, ένα συμβάν διαχειριστικού ελέγχου και έναν διαμορφωμένο κανόνα ανίχνευσης. Καταγράψτε την έκδοση του προϊόντος και τις ρυθμίσεις που χρησιμοποιήθηκαν για την επίδειξη, ώστε το αποτέλεσμα να μπορεί να επαναληφθεί στο περιβάλλον σας.
Διαβάστε το οδηγός αναφοράς για την ερμηνεία των αποδεικτικών στοιχείων και την οδηγός σχεδιασμού ανάπτυξης για την προετοιμασία της κυκλοφορίας.
Εξερευνήστε το επόμενο μέρος της αξιολόγησής σας
Για να διαμορφώσετε την πρόσβαση των κριτών και το εύρος της ομάδας, ακολουθήστε τα παρακάτω βήματα: Δικαιώματα Διαχειριστή και Κανόνες Ομάδας.
Για τις ρυθμίσεις ηλικίας εγγραφής και τον προγραμματισμό αποθήκευσης, βλ. Διατήρηση Δεδομένων και Διαχείριση Δίσκου.