Guida alla soluzione DeskGate
Guida alla sicurezza e alla protezione dei dati DeskGate
Comprendere il supporto per la crittografia delle connessioni, i campi memorizzati protetti, le responsabilità di accesso, l'audit e SIEM in un'implementazione DeskGate .
 Illustrazione del prodotto. Esempi e spiegazioni dell'interfaccia originale sono riportati di seguito.
Protezione separata della connessione, dei dati memorizzati e dell'accesso amministrativo
La valutazione della sicurezza DeskGate dovrebbe coprire l'intero percorso, dalla connessione a un endpoint fino alle informazioni memorizzate, all'accesso ai report e ai file esportati. I controlli in ogni fase hanno scopi diversi. Questa guida illustra le funzionalità documentate e le questioni di configurazione da risolvere per una specifica implementazione.
- Protezione della connessione: verificare le versioni client/server e le impostazioni crittografiche attive.
- Informazioni memorizzate: identificare separatamente i campi protetti, la protezione dei file del database e i controlli di backup.
- Accesso: assegnare le autorizzazioni amministrative e di reporting in base alle responsabilità.
- Prove: utilizzare Audit e SIEM per i loro scopi di revisione distinti.
Supporto per RSA -2048 e AES -256
Le opzioni di sicurezza della connessione DeskGate includono RSA a 2048 bit e AES a 256 bit. RSA è un algoritmo asimmetrico, mentre AES è un algoritmo simmetrico. I loro nomi descrivono i blocchi crittografici fondamentali, mentre le versioni implementate e la configurazione attiva determinano dove vengono utilizzati.
Durante una valutazione tecnica, richiedete conferma dei percorsi di connessione, delle impostazioni negoziate o configurate e delle responsabilità di gestione delle chiavi. Questa pagina non afferma che ogni componente utilizzi AES -256 o che il solo nome di un algoritmo garantisca la sicurezza di un'implementazione completa.
Comprendere la portata dei campi di database crittografati
Il codice dell'applicazione esaminato crittografa i campi segreti protetti prima di memorizzarli. Si tratta di un meccanismo di protezione a livello di campo, da non confondere con la crittografia automatica di ogni registro di attività, registrazione dello schermo, file di database o backup.
- Identifica quali segreti e documenti aziendali sono protetti a livello applicativo.
- Documentare chi può accedere al database, ai volumi di archiviazione, alle chiavi di crittografia e ai backup.
- Selezionare e convalidare i controlli di crittografia del database e dell'archiviazione per l'ambiente effettivo.
- Verificare il ripristino, la disponibilità delle chiavi e l'accesso al backup come parte integrante del piano di implementazione.
L'hosting autonomo attribuisce alla tua organizzazione la responsabilità della propria infrastruttura e dei controlli operativi. Non elimina tuttavia la necessità di autorizzazioni, aggiornamenti, test di backup e verifiche degli accessi.
Audit, monitoraggio della sicurezza e SIEM rispondono a domande diverse
Valutazione
Chi ha eseguito un atto amministrativo, quando è avvenuto e quali record o valori sono stati modificati?
Monitoraggio della sicurezza
Quali eventi di connessione, accesso o sicurezza sono disponibili per la revisione selezionata?
SIEM
Quali regole di rilevamento configurate hanno generato avvisi e come viene registrata l'indagine?
Gli scenari di rilevamento documentati includono tentativi di accesso falliti ripetuti, modifiche delle autorizzazioni e connessioni al di fuori dell'orario lavorativo. Verificare le regole abilitate, la proprietà degli avvisi, la gravità e la cronologia delle indagini nell'edizione installata.
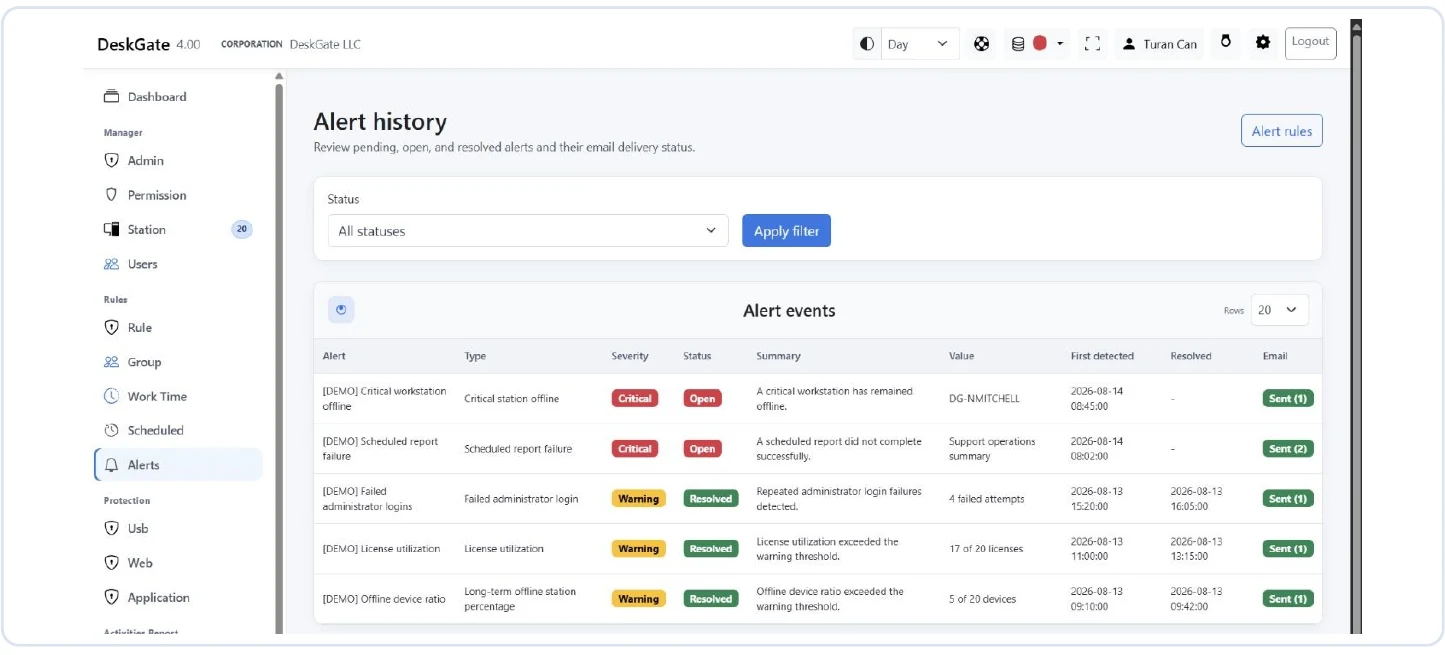 Schermata originale degli avvisi di sicurezza: l'esempio non mostra record corrispondenti, quindi non si tratta di un incidente. Aprire l'immagine per esaminare il report originale.
La schermata "Avvisi di sicurezza" fornita descrive esplicitamente gli avvisi come condizioni da esaminare, non come prova di un attacco. Specifica inoltre che questo flusso di lavoro non blocca automaticamente l'attività né invia messaggi. Un risultato vuoto può riflettere i filtri o i dati disponibili; non garantisce l'assenza di problemi di sicurezza.
Una revisione pratica dell'accesso e delle prove
- Assegnate a ciascun revisore l'ambito di competenza necessario per lo svolgimento delle proprie mansioni e rivedete regolarmente l'accesso privilegiato.
- Limitare l'accesso a prove dettagliate relative a schermo, tastiera, chiavetta USB e file sensibili.
- Prima di correlare i record, verifica i timestamp degli eventi e l'ambito selezionato.
- Assegnare la responsabilità dell'indagine e documentarne l'esito.
- Impostare separatamente i tempi di conservazione per i documenti originali, le prove dell'indagine e le esportazioni.
Un connettore SIEM esterno deve essere valutato separatamente dal flusso di lavoro SIEM di DeskGate . Prima di descrivere un'integrazione di terze parti come disponibile, è necessario verificare l'interfaccia supportata e la mappatura degli eventi.
Domande per la valutazione tecnica
Chiedi al team di implementazione di mostrare una connessione autorizzata, un controllo dei dati memorizzati pertinente, un account di revisione con restrizioni, un evento di audit amministrativo e una regola di rilevamento configurata. Documenta la versione del prodotto e le impostazioni utilizzate per la dimostrazione, in modo che il risultato possa essere replicato nel tuo ambiente.
Leggi il guida al report per l'interpretazione delle prove e la guida alla pianificazione dell'implementazione per la preparazione al lancio.
Scopri la prossima parte della tua valutazione
Per configurare l'accesso dei revisori e l'ambito del gruppo, procedere come segue: Autorizzazioni di amministratore e regole di gruppo.
Per le impostazioni dell'età di registrazione e la pianificazione dell'archiviazione, vedere Conservazione dei dati e gestione del disco.