Guia de soluções DeskGate
Guia de Segurança e Proteção de Dados DeskGate
Entenda o suporte à criptografia de conexão, campos armazenados protegidos, responsabilidades de acesso, auditoria e SIEM em uma implementação DeskGate .
 Ilustração do produto. Exemplos e explicações da interface original aparecem abaixo.
Proteção de conexão separada, dados armazenados e acesso administrativo
A avaliação de segurança DeskGate deve abranger o caminho desde a conexão do endpoint até as informações armazenadas, o acesso aos relatórios e os ficheiros exportados. Os controles em cada etapa têm finalidades diferentes. Este guia explica as funcionalidades documentadas e as questões de configuração a serem resolvidas para uma implementação específica.
- Proteção de conexão: verifique as versões do cliente/servidor e as configurações criptográficas ativas.
- Informações armazenadas: identifique separadamente os campos protegidos, a proteção de ficheiros de banco de dados e os controles de backup.
- Acesso: atribua permissões administrativas e de geração de relatórios de acordo com a responsabilidade.
- Evidências: utilize Auditoria e SIEM para seus propósitos distintos de revisão.
Suporte RSA -2048 e AES -256
As opções de segurança de conexão DeskGate incluem RSA -2048 e AES -256. RSA é um algoritmo assimétrico; AES é um algoritmo simétrico. Seus nomes descrevem os blocos de construção criptográficos, enquanto as versões implantadas e a configuração ativa determinam onde eles são usados.
Durante uma avaliação técnica, solicite a confirmação dos caminhos de conexão, das configurações negociadas ou definidas e das responsabilidades de gestão de chaves. Esta página não garante que todos os componentes utilizem AES -256 ou que o nome de um algoritmo, por si só, garanta a segurança de uma implementação completa.
Compreenda o escopo dos campos de banco de dados criptografados
O código do aplicativo inspecionado criptografa os campos secretos protegidos antes de armazená-los. Este é um mecanismo de proteção em nível de campo. Não deve ser descrito como criptografia automática de todos os registos de atividades, gravações de ecrã, ficheiros de banco de dados ou backups.
- Identifique quais segredos e registos comerciais estão protegidos na camada de aplicação.
- Documente quem pode acessar o banco de dados, os volumes de armazenamento, as chaves de criptografia e os backups.
- Selecione e valide os controles de criptografia de banco de dados e armazenamento para o ambiente real.
- Realizar testes de recuperação, disponibilidade de chaves e acesso a backups como parte do plano de implantação.
A hospedagem própria confere à sua organização a responsabilidade pela sua infraestrutura e pelos controles operacionais. Isso não elimina a necessidade de permissões, aplicação de patches, testes de backup e revisões de acesso.
Auditoria, monitorização de segurança e SIEM respondem a perguntas diferentes
Auditoria
Quem realizou a ação administrativa, quando ela ocorreu e quais registos ou valores foram alterados?
Monitorização de segurança
Quais eventos de conexão, login ou segurança estão disponíveis para a análise selecionada?
SIEM
Quais regras de detecção configuradas geraram alertas e como a investigação foi registrada?
Os cenários de detecção documentados incluem falhas repetidas de login, alterações de permissões e conexões fora do horário comercial. Confirme as regras ativadas, a propriedade do alerta, a gravidade e o histórico de investigações na edição instalada.
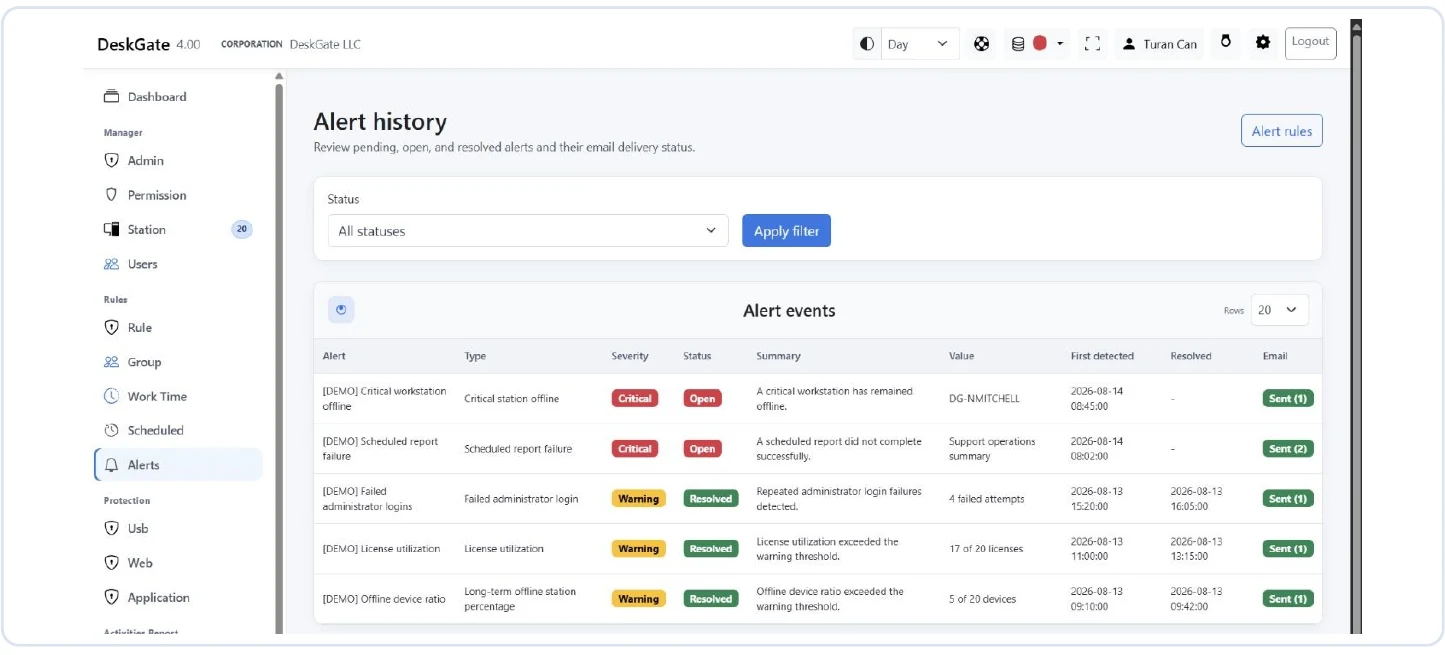 Ecrã original de Alertas de Segurança: o exemplo não mostra nenhum registo correspondente, ou seja, não se trata de um incidente. Abra a imagem para inspecionar o relatório original.
A ecrã de Alertas de Segurança fornecida descreve explicitamente os alertas como condições a serem investigadas, e não como prova de um ataque. Ela também afirma que esse fluxo de trabalho não bloqueia atividades nem envia mensagens automaticamente. Um resultado vazio pode refletir os filtros ou os dados disponíveis; não é garantia de que não exista nenhum problema de segurança.
Uma revisão prática de acesso e evidências
- Atribua a cada revisor o escopo necessário para suas funções e revise o acesso privilegiado regularmente.
- Limitar o acesso a evidências detalhadas da ecrã, teclado, USB e ficheiros confidenciais.
- Confirme os registos de data e hora dos eventos e o escopo selecionado antes de correlacionar os registos.
- Atribua a responsabilidade pela investigação e documente o resultado.
- Defina os períodos de retenção para registos de origem, evidências de investigação e exportações separadamente.
Um conector SIEM externo deve ser avaliado separadamente do fluxo de trabalho SIEM do DeskGate . Confirme a interface e o mapeamento de eventos suportados antes de descrever uma integração de terceiros como disponível.
Questões para sua avaliação técnica
Solicite à equipa de implantação que demonstre uma conexão autorizada, um controle de dados armazenados relevante, uma conta de revisor restrita, um evento de auditoria administrativa e uma regra de detecção configurada. Documente a versão e as configurações do produto utilizadas na demonstração para que o resultado possa ser reproduzido em seu ambiente.
Leia o guia de relatório para interpretação de evidências e o guia de planeamento de implantação para preparação do lançamento.
Explore a próxima parte da sua avaliação
Para configurar o acesso de revisores e o escopo do grupo, siga as instruções. Permissões de administrador e regras de grupo.
Para configurações de idade de gravação e planeamento de armazenamento, consulte Retenção de dados e gestão de disco.