Guide de solution DeskGate
Guide de sécurité et de protection des données DeskGate
Comprendre la prise en charge du chiffrement des connexions, les champs stockés protégés, les responsabilités d'accès, l'audit et SIEM dans un déploiement DeskGate .
 Illustration du produit. Des exemples d'interface et des explications originales figurent ci-dessous.
Protection de connexion séparée, données stockées et accès administratif
L'évaluation de la sécurité DeskGate doit couvrir le parcours depuis la connexion d'un terminal jusqu'aux informations stockées, en passant par l'accès aux rapports et les fichiers exportés. Les contrôles à chaque étape ont des objectifs différents. Ce guide explique les fonctionnalités documentées et les questions de configuration à résoudre pour un déploiement spécifique.
- Protection de la connexion : vérifiez les versions client/serveur et les paramètres cryptographiques actifs.
- Informations stockées : identifier séparément les champs protégés, la protection des fichiers de base de données et les contrôles de sauvegarde.
- Accès : attribuer les autorisations d'administration et de reporting en fonction des responsabilités.
- Preuve : utiliser l'audit et SIEM pour leurs objectifs d'examen distincts.
Prise en charge des protocoles RSA -2048 et AES -256
Les options de sécurité de connexion DeskGate incluent RSA -2048 et AES -256. RSA est un algorithme asymétrique ; AES est un algorithme symétrique. Leurs noms décrivent les éléments de base cryptographiques, tandis que les versions déployées et la configuration active déterminent leur utilisation.
Lors d'une évaluation technique, demandez confirmation des chemins de connexion, des paramètres négociés ou configurés et des responsabilités en matière de gestion des clés. Cette page ne prétend pas que chaque composant utilise AES -256 ni qu'un nom d'algorithme à lui seul garantisse la sécurité d'un déploiement complet.
Comprendre la portée des champs de base de données chiffrés
Le code de l'application analysé chiffre les champs secrets protégés avant de les stocker. Il s'agit d'un mécanisme de protection au niveau des champs. Il ne faut pas le décrire comme un chiffrement automatique de chaque enregistrement d'activité, enregistrement d'écran, fichier de base de données ou sauvegarde.
- Identifiez les secrets et les documents commerciaux protégés au niveau de la couche application.
- Documenter qui peut accéder à la base de données, aux volumes de stockage, aux clés de chiffrement et aux sauvegardes.
- Choisissez et validez les contrôles de chiffrement des bases de données et du stockage pour l'environnement réel.
- Tester la récupération, la disponibilité des clés et l'accès aux sauvegardes dans le cadre du plan de déploiement.
L'auto-hébergement confère à votre organisation la responsabilité de son infrastructure et de ses contrôles opérationnels. Il ne dispense toutefois pas de la gestion des autorisations, des correctifs, des tests de sauvegarde et des contrôles d'accès.
L'audit, la surveillance de la sécurité et SIEM répondent à des questions différentes
Audit
Qui a effectué l'action administrative, quand a-t-elle eu lieu et quels enregistrements ou valeurs ont été modifiés ?
Surveillance de la sécurité
Quels événements de connexion, d'authentification ou de sécurité sont disponibles pour l'examen sélectionné ?
SIEM
Quelles règles de détection configurées ont généré des alertes, et comment l'enquête est-elle consignée ?
Les scénarios de détection documentés incluent les échecs de connexion répétés, les modifications d'autorisations et les connexions hors des heures ouvrables. Vérifiez les règles activées, le propriétaire des alertes, leur niveau de gravité et l'historique des investigations dans l'édition installée.
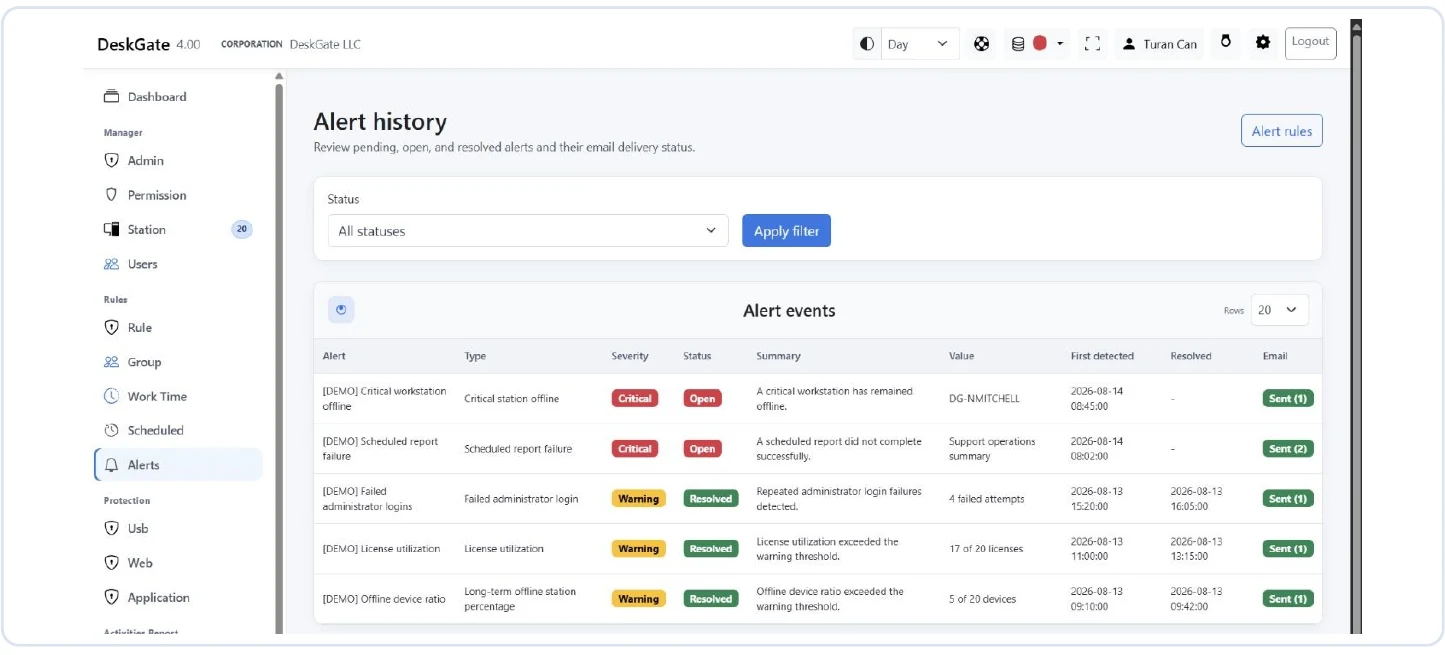 Écran d'alertes de sécurité d'origine : l'exemple ne présente aucun enregistrement correspondant, il ne s'agit donc pas d'un incident. Ouvrez l'image pour consulter le rapport d'origine.
L'écran « Alertes de sécurité » indique clairement que les alertes sont des éléments à examiner, et non la preuve d'une attaque. Il précise également que ce processus ne bloque pas automatiquement l'activité ni n'envoie de messages. Un résultat vide peut refléter les filtres appliqués ou les données disponibles ; il ne garantit pas l'absence de problème de sécurité.
Un examen pratique de l'accès et des données probantes
- Attribuez à chaque examinateur le périmètre nécessaire à l'exercice de ses fonctions et examinez régulièrement les accès privilégiés.
- Limiter l'accès aux preuves détaillées d'écran, de clavier, de clé USB et de fichiers sensibles.
- Veuillez confirmer les horodatages des événements et la portée sélectionnée avant de corréler les enregistrements.
- Attribuer la responsabilité de l'enquête et documenter les résultats.
- Définissez des paramètres de conservation distincts pour les documents sources, les éléments de preuve d'enquête et les exportations.
Un connecteur SIEM externe doit être évalué indépendamment du flux de travail SIEM de DeskGate . Avant de décrire une intégration tierce comme disponible, assurez-vous de la compatibilité de l'interface et du mappage des événements.
Questions pour votre évaluation technique
Demandez à l'équipe de déploiement de vous montrer une connexion autorisée, un contrôle des données stockées pertinent, un compte de relecteur restreint, un événement d'audit administratif et une règle de détection configurée. Documentez la version du produit et les paramètres utilisés pour la démonstration afin de pouvoir reproduire le résultat dans votre environnement.
Lisez le guide de rédaction de rapports pour l'interprétation des preuves et le guide de planification du déploiement pour la préparation du déploiement.
Explorez la partie suivante de votre évaluation
Pour configurer l'accès des réviseurs et la portée du groupe, suivez les instructions. Autorisations d'administrateur et règles de groupe.
Pour les paramètres d'enregistrement et la planification du stockage, voir Conservation des données et gestion des disques.